En el ecosistema de la ciberseguridad global, la vulneración de bases de datos empresariales ha alcanzado volúmenes industriales. Semanalmente, corporaciones de comercio electrónico, plataformas de streaming, instituciones educativas, redes sociales y servicios gubernamentales sufren incidentes de intrusión no autorizada en los que atacantes externos logran sustraer volúmenes masivos de información confidencial. Estos paquetes de datos extraídos —conocidos en el argot de las amenazas como Data Breaches o brechas de seguridad— terminan habitualmente comercializados en mercados clandestinos o distribuidos de forma abierta en foros de la Dark Web y canales de mensajería sin moderación.
El peligro sustancial de una filtración no reside únicamente en el compromiso aislado del servicio afectado. Cuando un usuario incurre en la práctica habitual de reutilizar contraseñas o emplear variaciones predecibles en múltiples plataformas, la filtración de credenciales en una web secundaria proporciona a los ciberdelincuentes la llave de acceso a sus cuentas críticas, incluyendo banca electrónica, buzones de correo primarios, cuentas de almacenamiento en la nube y perfiles personales.
1. ¿Qué es una Brecha de Datos (Data Breach) y Cómo Ocurre?
Una brecha de seguridad se produce cuando personas no autorizadas consiguen vulnerar las barreras defensivas de una infraestructura corporativa, obteniendo acceso de lectura o extracción a las bases de datos de clientes y usuarios registrados. Las fuentes más habituales que originan estas brechas incluyen:
- Inyección SQL (SQLi) y Vulnerabilidades en Servidores Web: Defectos en el código de una página que permiten a un atacante ejecutar consultas directas contra la base de datos y descargar tablas completas de usuarios.
- Malconfiguración de Almacenamiento en la Nube: Servidores de base de datos o contenedores de archivos (como cubos Amazon S3 o bases de datos MongoDB) dejados expuestos a internet sin autenticación por clave.
- Ataques de Phishing a Empleados: Robo de credenciales administrativas mediante ingeniería social que otorgan a los atacantes acceso directo a la red interna corporativa.
- Infecciones por Infostealers: Malware (como RedLine, Raccoon o Vidar) instalado en dispositivos de usuarios o empleados que extrae de forma silenciosa las contraseñas guardadas en los navegadores y las envía a servidores de mando y control.
Una brecha de seguridad en un servidor externo expone las credenciales de acceso acumuladas durante años de registro.
2. La Anatomía de las Filtraciones: ¿Qué Datos Suelen Quedar Expuestos?
Los archivos compilados que circulan en la Dark Web varían en complejidad técnica y nivel de sensibilidad según la naturaleza del objetivo comprometido:
A. Combolists (Listas de Credenciales)
Son archivos de texto plano estructurados habitualmente en formato usuario:contraseña o email:contraseña. Si la empresa almacenaba las claves con cifrado débil (como MD5 o SHA-1 sin salt), los atacantes aplican ataques de fuerza bruta con GPUs para recuperar las contraseñas originales en texto claro.
B. Datos de Identificación Personal (PII)
Nombres completos, números de documento de identidad (DNI, pasaporte, cédula), fechas de nacimiento, direcciones de residencia, números de teléfono móvil e historial de direcciones IP de registro.
C. Datos Financieros y de Facturación
Historiales de compras, direcciones de entrega, números parciales de tarjeta de crédito (BIN o últimos cuatro dígitos) y tokenizaciones de pasarelas de pago.
3. El Mecanismo de Ataque: Credential Stuffing
Una vez que una base de datos de usuarios es filtrada y procesada, los cibercriminales no analizan las cuentas manualmente. Utilizan herramientas automatizadas para lanzar ataques masivos a nivel global.
4. Herramientas para Comprobar si tus Cuentas Figuran en Filtraciones
Existen repositorios legítimos de inteligencia de ciberseguridad que analizan la Dark Web y recopilan bases de datos filtradas para permitir que los ciudadanos verifiquen el estado de sus cuentas de manera segura:
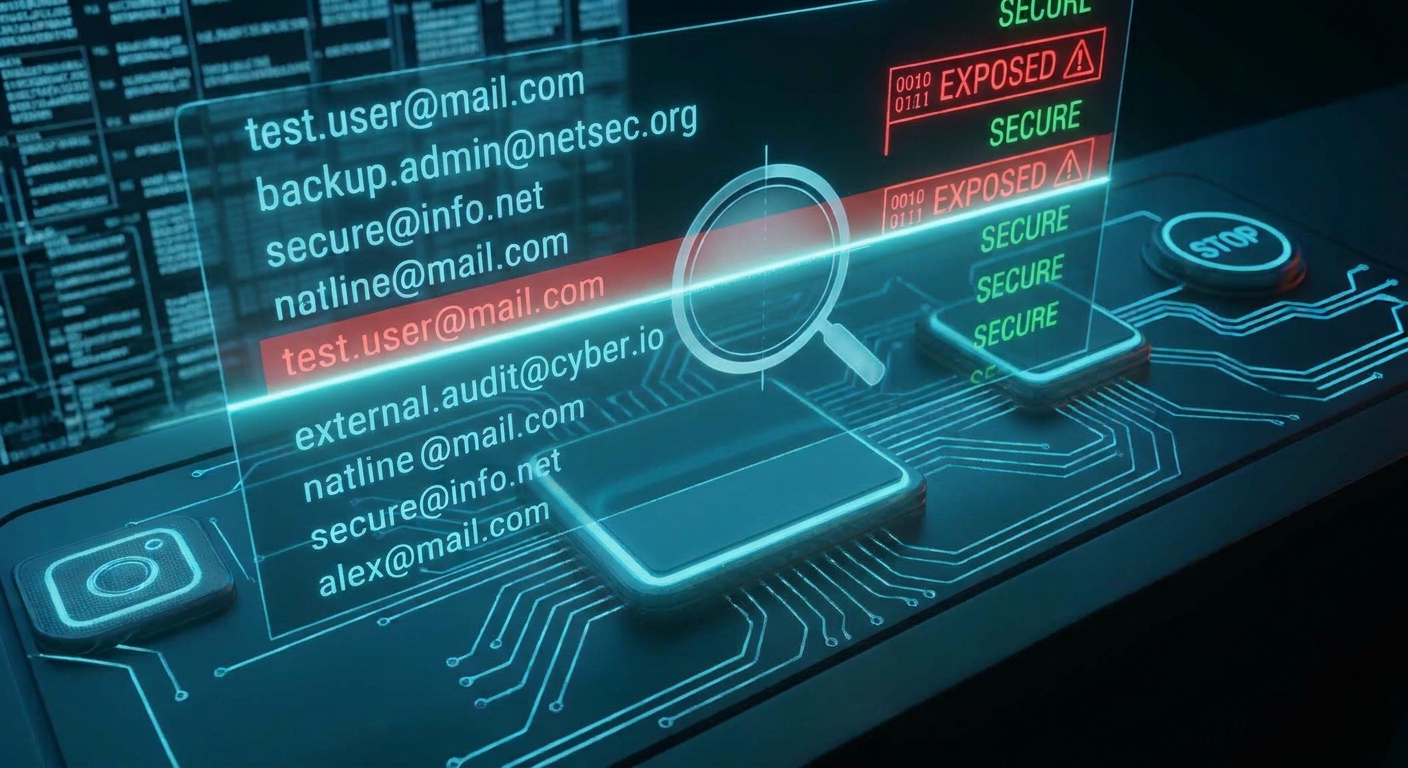
Auditar periódicamente la presencia de tus direcciones de email en bases de datos de brechas permite anticipar el compromiso de tus servicios.
1. Have I Been Pwned (HIBP)
Diseñada por el especialista en seguridad Troy Hunt, es la plataforma de referencia internacional. Permite consultar direcciones de correo para verificar en qué brechas específicas han aparecido y qué datos personales estuvieron involucrados en cada incidente.
2. Módulo Integrado en WipeDigitalTracks
En el Módulo 3 de WipeDigitalTracks.com (Verificador de Brechas de Seguridad) hemos simplificado este procedimiento. Introduciendo tu dirección de correo electrónico en nuestra plataforma, el sistema consulta de forma transparente el estado de tus credenciales y te muestra un informe detallado sobre las filtraciones registradas que te afectan.
5. Protocolo de Respuesta e Intervención Inmediata
Si confirmas que tu dirección de correo electrónico o tus credenciales personales figuran en una o varias brechas conocidas, debes ejecutar de forma inmediata la siguiente secuencia de contención:
- Cambio Inmediato de Contraseña en la Web Filtrada: Modifica la clave de acceso en la plataforma que sufrió la filtración.
- Cambio de Claves en Servicios con Reutilización: Si utilizabas esa misma contraseña (o una variante similar) en tu buzón de correo principal, redes sociales o entidades bancarias, cámbiala de inmediato en todas ellas.
- Implantación de Contraseñas Únicas y Aleatorias: Utiliza un gestor de contraseñas seguro (como Bitwarden o 1Password) para generar claves aleatorias de más de 16 caracteres para cada perfil.
- Activación de Autenticación de Doble Factor (2FA): Habilita la verificación en dos pasos en todas tus cuentas utilizando aplicaciones de autenticación basada en tiempo (TOTP) como Google Authenticator o Aegis, evitando en la medida de lo posible los SMS (vulnerables a ataques de duplicación de SIM).
- Cierre de Sesiones Activas: Accede a los paneles de seguridad de tus cuentas e instruye el cierre de todas las sesiones abiertas en dispositivos remotos.
La combinación de un gestor de contraseñas y la autenticación de doble factor (2FA) invalida el uso de claves filtradas por parte de terceros.
🔍 Comprueba si tu correo está expuesto
Usa nuestro módulo de comprobación de brechas para verificar al instante si tu cuenta aparece en filtraciones públicas.
Comprobar Filtraciones Ahora →🔎 Busca rastros públicos en Google
Descubre si tus datos personales figuran en documentos o listas abiertas con nuestro buscador de Dorks.
Usar Buscador de Dorks →6. Estrategias Preventivas de Aislamiento de Identidad
Para evitar que una futura brecha de datos en una plataforma externa ponga en riesgo tu ecosistema digital, implementa las siguientes medidas de aislamiento:
- Uso de Alias de Correo (Email Masking): Emplea servicios como Firefox Relay, SimpleLogin o DuckDuckGo Email Protection para generar direcciones redireccionadas al registrarte en nuevos sitios. Si la web sufre un ataque, el alias filtrado se invalida con un clic sin afectar a tu dirección de correo real.
- Desvinculación y Cancelación de Cuentas en Desuso: Si ya no utilizas un servicio que ha sido expuesto o que ya no necesitas, procede a su eliminación definitiva mediante nuestro directorio directo de cancelación de cuentas:
🗑️ Acceder al Módulo 1: Directorio de Cancelación de Cuentas → - Auditoría Semestral: Programa revisiones periódicas en nuestro comprobador para detectar cualquier nueva exposición tan pronto como sea catalogada por los equipos de seguridad.
Conclusión
Las filtraciones de datos son un riesgo inevitable en el entorno digital interconectado. No obstante, adoptando un esquema de defensa basado en contraseñas únicas, autenticación multifactor y monitorización constante, el impacto de una brecha en un servidor tercero quedará completamente neutralizado, protegiendo la integridad de tu vida personal y financiera.