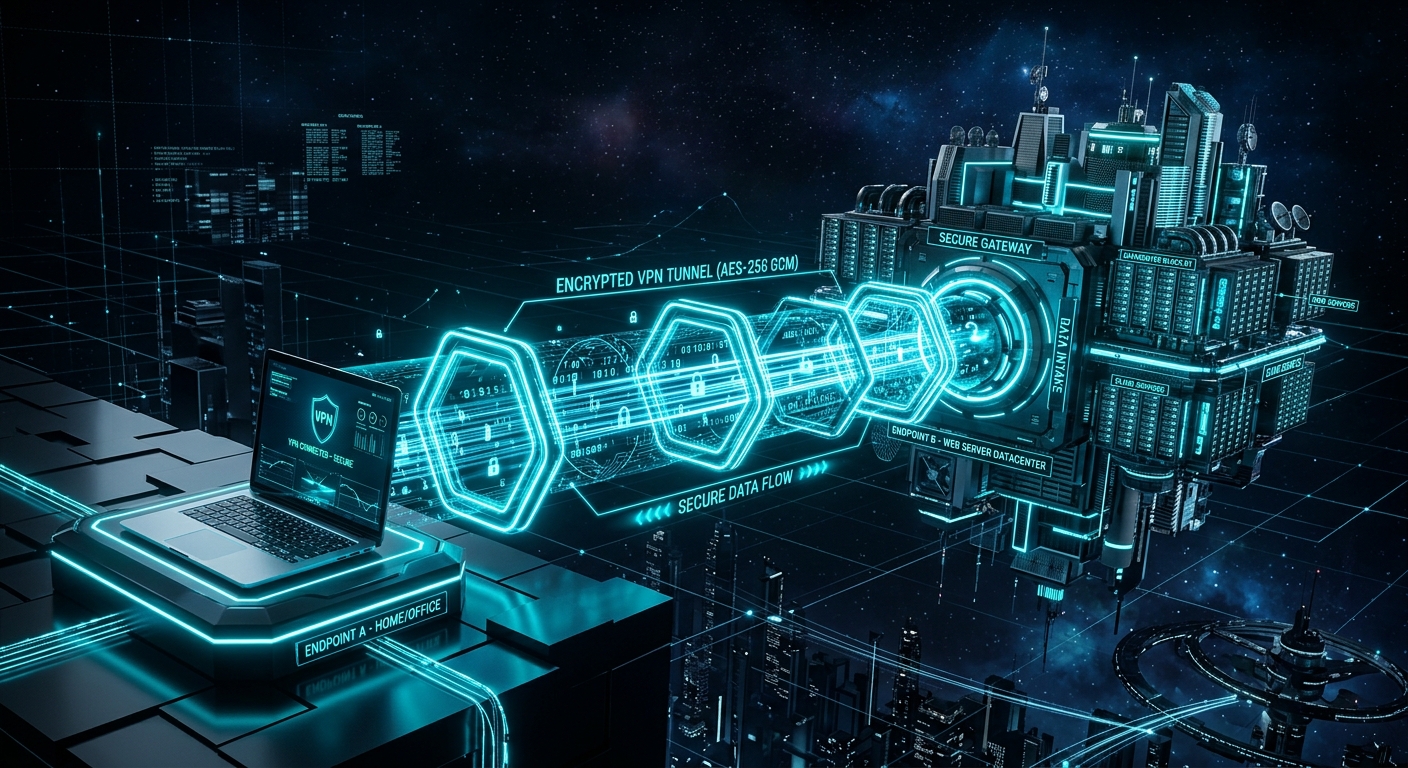
I det hyperforbundne landskab i 2026 er internettets globale infrastruktur ophørt med blot at være en kommunikationskanal og har forvandlet sig til en arkitektur for overvågning og dynamisk profilering i realtid. Hver DNS-forespørgsel, hvert TCP/IP-håndtryk, hver GPS-koordinat og hver online interaktion, der sendes uden beskyttelse, fodrer et gigantisk maskineri af reklame-monetarisering og kommerciel eller statslig overvågning.
Selvom du sletter dine konti på sociale medier eller fjerner dine gamle data i søgemaskiner, genererer din daglige internetforbindelse fortsat en konstant strøm af telemetri, hvis din kommunikation ikke behandles gennem en krypteret isolationskanal. I denne avancerede manual analyserer vi i detaljer, hvad et Virtuelt Privat Netværk (VPN) er, dets grundlæggende anvendte kryptografi, dets evne til at omgå pakkeinspektion, og hvorfor brugen af en VPN udgør hjørnestenen i at beskytte din identitet mod masseovervågning.
1. Kryptografisk Anatomi og Intern Arkitektur i en VPN
For at forstå den reelle rækkevidde af en VPN (Virtual Private Network) er det nødvendigt at analysere forskellen mellem en traditionel ubeskyttet web-routingarkitektur og en session indkapslet under symmetriske og asymmetriske krypteringsprotokoller.
I en standardmodel passerer datapakker gennem en række mellemliggende knudepunkter (routere på dit lokale netværk, netværksknudepunkter hos din internetudbyder eller ISP samt destinations-CDN-servere), når du anmoder om at indlæse en hjemmeside fra din enhed. Ved hvert af disse netværkshop eksponeres din enheds kilde-IP-adresse og HTTP/HTTPS-headers for overvågningsværktøjer.
Indkapslingsprocessen og Moderne Protokoller
En VPN ændrer dette paradigme ved at skabe en tunnel i en tunnel (indkapsling). De oprindelige IP-pakker omdannes til nyttelasten (payload) i en ny krypteret pakke, der sendes direkte til den valgte VPN-server. Under denne proces indgår kryptografiske elementer på højt niveau:
- WireGuard / NordLynx-protokollen: Den nuværende teknologiske reference. Opbygget med blot 4.000 kodelinjer (sammenlignet med over 100.000 i OpenVPN) leverer den ultrahurtige overførselshastigheder via avancerede kryptografiske primitiver som symmetrisk
ChaCha20-kryptering ogPoly1305-meddelelsesgodkendelse. - Kryptering på Militærniveau (AES-256-GCM): For OpenVPN- og IKEv2/IPsec-konfigurationer sikrer AES-standarden med 256-bit nøgler, at selv nutidens kvantesupercomputere ikke kan dekryptere datastrømmen via brute force-angreb inden for en overskuelig tidshorisont.
- Diffie-Hellman og ECDHE Nøgleudveksling: Garanterer princippet om Forward Secrecy. Hver session genererer en unik midlertidig nøgle; hvis en angriber skulle kompromittere en nøgle i fremtiden, kan vedkommende ikke dekryptere tidligere browsersessioner.
🛠️ Tjek sikkerheden på dine konti
Før du sikrer din aktive forbindelse, bør du kontrollere, om dine legitimationsoplysninger og e-mails tidligere er blevet eksponeret i datalækdatabaser på Dark Web.
Tjek Sikkerhedsbrud →2. Undgå Sporing fra Internetudbyderen (ISP) og DPI-inspektion
Der hersker en fejlagtig opfattelse af, at det at surfe via SSL/TLS-forbindelser (hængelåsen https:// på hjemmesider) er nok til at bevare privatlivet over for internetudbyderen (ISP). Selvom HTTPS krypterer det specifikke tekstindhold eller de adgangskoder, der sendes til en hjemmeside, efterlader det domænenavnet, du opretter forbindelse til, fuldstændig eksponeret.
At blokere IP-sporing og forhindre internetudbyderen i at inspicere DNS-forespørgsler er afgørende for at stoppe oprettelsen af kommercielle profiler.
Hvordan indsamler din internetudbyder data om dig?
- Åbne DNS-forespørgsler: Medmindre du gennemtvinger krypterede DNS-servere, spørger din computer hver gang du indtaster en URL din internetudbyders DNS-servere om, hvilken IP-adresse den skal gå til. Internetudbyderen registrerer dato, klokkeslæt og det nøjagtige besøgte domæne.
- Server Name Indication (SNI): Under TLS-håndtrykket overfører SNI-feltet destinationsdomænet i klar tekst, før hjemmesidens kryptering etableres.
- Deep Packet Inspection (DPI): Avancerede operatører bruger DPI-hardware til at klassificere trafiktypen (video, P2P-downloads, videoopkald) for at begrænse båndbredden eller sælge statistiske aggregeringer til Data Brokers.
Når du aktiverer en højtydende VPN som NordVPN, ledes al trafik mod VPN-serverens IP-adresse. Din internetudbyder ser udelukkende en uafbrudt strøm af krypterede bytes, der går til en enkelt IP-adresse. Internetudbyderen mister fuldstændigt evnen til at vide, hvilke hjemmesider du besøger, hvilke tjenester du bruger, eller hvilke downloads du foretager.
🛡️ Avanceret Løsning mod Sporing: NordVPN
Med over 6.000 servere fordelt i 111 lande blokerer NordVPN din operatørs pakkeinspektion ved roden. Dens NordLynx-protokol leverer en hastighed svarende til din fiberforbindelse og sikrer, at dine browserhistorikker aldrig forlader din kontrol.
Få NordVPN →3. Kritisk Beskyttelse på Offentlige Wi-Fi-netværk mod MiTM-angreb
Åbne eller halvoffentlige Wi-Fi-netværk (i lufthavne, på hoteller, togstationer eller caféer) udgør det miljø med den højeste operationelle risiko for enhver bruger af smartphone eller bærbar computer. Da der mangler isolation mellem klienter, kan enhver cyberkriminel på samme netværk udrulle værktøjer til passiv og aktiv aflytning.
En VPN fungerer som en pansret tunnel, der neutraliserer aflytningsforsøg på offentlige trådløse netværk.
Almindelige Angrebsvektorer på Offentlig Wi-Fi Neutraliseret af en VPN:
- Man-in-the-Middle-angreb (MiTM): Angriberen placerer sig mellem din enhed og routeren ved hjælp af ARP Spoofing-teknikker og udgiver sin egen computer for at være standardgatewayen for at opfange dine datapakker.
- Ondsindede Tvillinge-adgangspunkter (Evil Twin): Oprettelse af falske Wi-Fi-netværk med samme navn som stedets officielle netværk. Hvis du opretter forbindelse uden VPN, passerer al din trafik direkte gennem angriberens udstyr.
- SSL Stripping (Fjernelse af Kryptering): Automatiserede værktøjer, der tvinger din browser til at nedgradere forbindelsen fra HTTPS til usikker HTTP, hvilket gør det muligt for angriberen at læse adgangskoder og sessionscookies i klar tekst.
Når du bruger en VPN på et offentligt Wi-Fi-netværk, vil angriberen udelukkende opfange ulæselige krypterede data, selvom netværket er ondsindet eller kompromitteret, hvilket gør ethvert aflytningsforsøg nyttesløst.
4. Forebyggelse af DNS- og WebRTC-lækager samt Kill Switch
Ikke alle VPN-løsninger tilbyder samme beskyttelsesstandard. En mangelfuld implementering kan lide under det, der inden for cybersikkerhed kaldes Leaks (datalækager), hvor en del af informationen slipper uden om beskyttelsestunnelen, uden at brugeren opdager det.
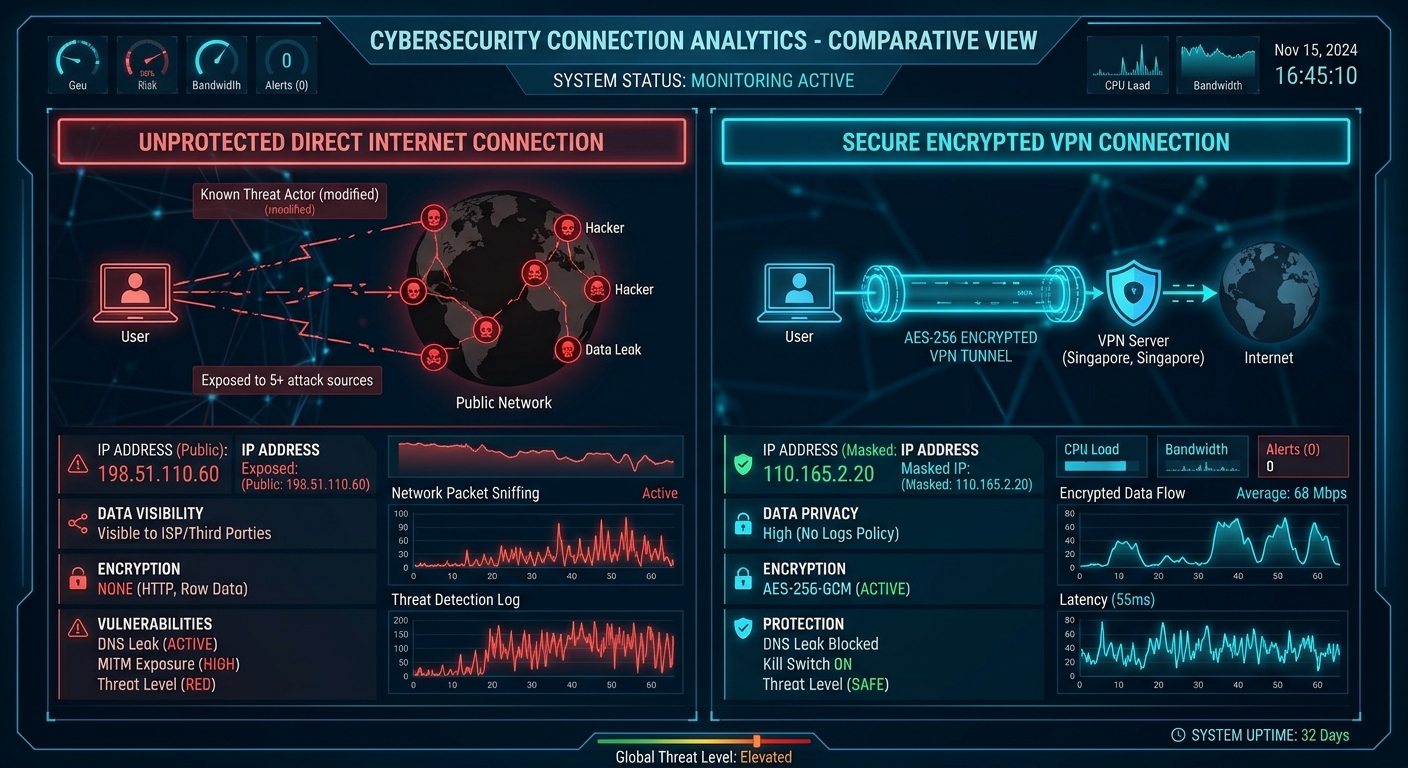
At verificere fraværet af DNS-lækager og have en automatisk Kill Switch sikrer, at din IP-adresse aldrig bliver blottet.
NordVPN's tre vigtigste beskyttelsesmekanismer:
- Beskyttelse mod DNS-lækager (DNS Leak Protection): Sikrer, at alle domænenavnsforespørgsler løses via private DNS-servere integreret i den krypterede tunnel, hvilket forhindrer operativsystemets TCP/IP-stak i at falde tilbage på operatørens standard-DNS.
- Blokering af WebRTC-lækager: WebRTC er en teknologi indbygget i moderne browsere til tale- og videoopkald, som kan afsløre din reelle lokale og offentlige IP-adresse via STUN-forespørgsler. Avancerede VPN-apps og -udvidelser blokerer disse forespørgsler.
- Automatisk Kill Switch (Afbryderkontakt): Hvis Wi-Fi-forbindelsen oplever et mikroafbrud, eller VPN'en midlertidigt afbrydes, fryser Kill Switch-systemet øjeblikkeligt al internettrafik på enheden og forhindrer, at en eneste datapakke sendes ubeskyttet med din rigtige IP-adresse.
5. Begrænsning af Dynamisk Profilering og Geolokalisering
Data Brokers og reklameplatforme nøjes ikke med at spore dine cookies; de bruger din geografiske IP-adresse til at klassificere din købekraft, dit bopælsland og dine bevægelsesmønstre.
At oprette forbindelse via strategisk placerede VPN-servere ødelægger kontinuiteten i denne profilering. Ved løbende at skifte den IP-adresse, som eksterne servere ser, ugyldiggør du de automatiserede korrelationer, der forsøger at kæde dine søgninger om sundhed, økonomi eller personlige interesser sammen med en enkelt digital identitet.
🏢 Vil du slettes fra dataindsamlerne?
Kombiner den aktive beskyttelse fra en VPN med formelle anmodninger om sletning (Opt-Out) rettet mod de Data Brokers, der allerede opererer i dit land.
Se Oversigt over Data Brokers pr. Land →6. Threat Protection: Mere end en Konventionel VPN
I nutidens økosystem skal krypteringen af transmissionskanalen suppleres med aktive forsvarsmekanismer på selve enheden. Det er her, integrerede løsninger gør den teknologiske forskel.
NordVPN's Threat Protection Pro-teknologi arbejder på systemniveau for at inspicere og neutralisere sikkerhedsrisici uden at gå på kompromis med ydeevnen:
- Ubetinget Blokering af Reklamer og Trackere: Neutraliserer indlæsningen af kendte telemetri- og reklamedomæner, før de overhovedet når at blive vist i browseren.
- Scanning af Downloads for Malware: Undersøger automatisk downloadede eksekverbare filer for at blokere filer inficeret med infostealers eller trojanske heste, før de skader systemet.
- Beskyttelse mod Phishing-sider: Sammenligner anmodede URL'er mod realtidslister over ondsindede domæner, der bruges til identitetstyveri og banksvindel.
🚀 360° Beskyttelse med NordVPN Threat Protection
Lad ikke din internetudbyder fortsætte med at sælge din historik, og lad ikke usikre Wi-Fi-netværk bringe dine konti i fare. Med et enkelt abonnement på NordVPN sikrer du op til 10 enheder samtidigt (computer, smartphone, tablet og Smart TV) med 30 dages pengene-tilbage-garanti.
Få NordVPN →Konklusion: Din Komplette Digitale Beskyttelsesprotokol
At genvinde suveræniteten over dine personlige data kræver en koordineret indsats på to komplementære fronter: oprydning i fortiden og proaktiv beskyttelse af fremtiden.
Mens sletning af gamle, ubrugte konti og fjernelse af dit navn fra Google rydder op i de historiske spor, du har efterladt, udgør den konstante brug af NordVPN det daglige forsvarsskjold, der garanterer, at dine fremtidige browsersessioner forbliver private, anonyme og fuldstændig fri for uberettiget overvågning.