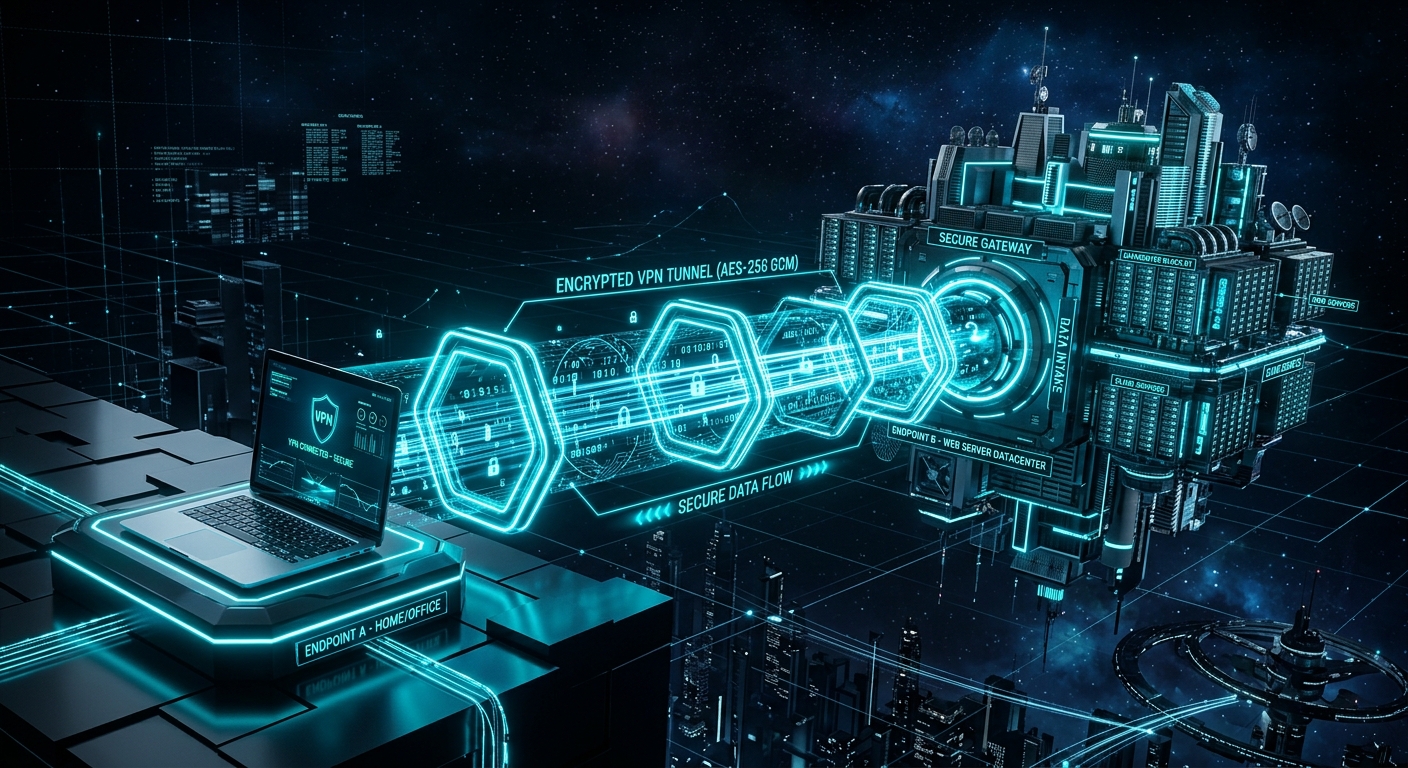
In der hypervernetzten Landschaft des Jahres 2026 ist die globale Infrastruktur des Internets längst kein bloßer Kommunikationskanal mehr, sondern hat sich zu einer Architektur für Überwachung und dynamisches Echtzeit-Profiling entwickelt. Jede DNS-Abfrage, jeder TCP/IP-Handshake, jede GPS-Koordinate und jede ungeschützt übertragene Online-Interaktion speist eine gigantische Maschinerie zur Werbemonetarisierung sowie zur kommerziellen oder staatlichen Überwachung.
Selbst wenn du deine Konten in sozialen Netzwerken löschst oder deine alten Daten aus Suchmaschinen entfernst, erzeugt deine tägliche Internetverbindung weiterhin einen konstanten Strom an Telemetriedaten, sofern deine Kommunikation nicht über einen verschlüsselten Isolationskanal läuft. In diesem fortgeschrittenen Handbuch analysieren wir detailliert, was ein Virtuelles Privates Netzwerk (VPN) ist, wie seine angewandte Kryptografie funktioniert, wie es Paketinspektionen umgeht und warum die Nutzung eines VPN den Grundstein bildet, um deine Identität vor Massenüberwachung zu schützen.
1. Kryptografische Anatomie und interne Architektur eines VPN
Um die tatsächliche Reichweite eines VPN (Virtual Private Network) zu verstehen, muss der Unterschied zwischen einer herkömmlichen, ungeschützten Web-Routing-Architektur und einer Sitzung analysiert werden, die durch symmetrische und asymmetrische Verschlüsselungsprotokolle gekapselt ist.
In einem Standardmodell durchlaufen Datenpakete beim Aufrufen einer Website von deinem Gerät aus eine Reihe von Zwischenknoten (Router deines lokalen Netzwerks, Vermittlungsknoten deines Internetdienstanbieters oder ISP sowie Ziel-CDN-Server). An jedem dieser Netzwerkknoten sind die Quell-IP-Adresse deines Geräts und die HTTP/HTTPS-Header für Überwachungstools sichtbar.
Der Kapselungsprozess und moderne Protokolle
Ein VPN verändert dieses Paradigma, indem es einen Tunnel im Tunnel (Kapselung) erschafft. Die ursprünglichen IP-Pakete werden zur Nutzlast (Payload) eines neuen verschlüsselten Pakets, das direkt an den gewählten VPN-Server gesendet wird. Während dieses Vorgangs kommen hochentwickelte kryptografische Elemente zum Einsatz:
- WireGuard- / NordLynx-Protokoll: Die aktuelle technologische Referenz. Mit nur rund 4.000 Codezeilen (im Vergleich zu über 100.000 bei OpenVPN) bietet es extrem hohe Übertragungsgeschwindigkeiten durch fortschrittliche kryptografische Primitive wie die symmetrische
ChaCha20-Verschlüsselung und die NachrichtenauthentifizierungPoly1305. - Verschlüsselung auf Militärniveau (AES-256-GCM): Bei OpenVPN- und IKEv2/IPsec-Konfigurationen stellt der AES-Standard mit 256-Bit-Schlüsseln sicher, dass selbst heutige Quanten-Supercomputer den Datenstrom nicht in einem realistischen Zeitraum per Brute-Force entschlüsseln können.
- Diffie-Hellman- und ECDHE-Schlüsselaustausch: Sie gewährleisten das Prinzip der Forward Secrecy (Folgenlosigkeit). Jede Sitzung generiert einen einzigartigen temporären Schlüssel; selbst wenn ein Angreifer in Zukunft einen Schlüssel kompromittieren würde, könnte er vergangene Browsersitzungen nicht entschlüsseln.
🛠️ Überprüfe die Sicherheit deiner Konten
Bevor du deine aktive Verbindung absicherst, solltest du prüfen, ob deine Zugangsdaten und E-Mail-Adressen bereits in Datenleck-Datenbanken im Dark Web aufgetaucht sind.
Sicherheitslücken prüfen →2. Schutz vor Tracking durch den Internetanbieter (ISP) und DPI-Inspektion
Es herrscht der weit verbreitete Irrglaube, dass das Surfen über SSL/TLS-Verbindungen (das Schloss-Symbol https:// bei Websites) ausreicht, um die Privatsphäre gegenüber dem Internetdienstanbieter (ISP) zu wahren. Zwar verschlüsselt HTTPS den spezifischen Textinhalt oder die an eine Website gesendeten Passwörter, lässt aber den Domainnamen, mit dem du dich verbindest, völlig ungeschützt.
Das Blockieren des IP-Trackings und das Verhindern der DNS-Inspektion durch den ISP sind entscheidend, um die Erstellung kommerzieller Profile zu stoppen.
Wie sammelt dein Internetanbieter Daten über dich?
- Unverschlüsselte DNS-Abfragen: Sofern du keine verschlüsselten DNS-Server erzwingst, fragt dein Computer bei jeder eingegebenen URL die DNS-Server deines ISP, zu welcher IP-Adresse er geleitet werden soll. Der ISP protokolliert Datum, Uhrzeit und die exakt besuchte Domain.
- Server Name Indication (SNI): Während des TLS-Handshakes überträgt das SNI-Feld die Zieldomain im Klartext, bevor die Verschlüsselung der Website aufgebaut wird.
- Deep Packet Inspection (DPI): Fortschrittliche Netzbetreiber nutzen DPI-Hardware, um die Art des Datenverkehrs (Videos, P2P-Downloads, Videoanrufe) zu klassifizieren, die Bandbreite zu drosseln oder statistische Auswertungen an Data Broker zu verkaufen.
Wenn du ein leistungsstarkes VPN wie NordVPN aktivierst, wird der gesamte Datenverkehr zur IP-Adresse des VPN-Servers geleitet. Dein ISP sieht lediglich einen ununterbrochenen Strom verschlüsselter Bytes, der an eine einzige IP-Adresse geht. Der ISP verliert vollständig die Fähigkeit zu erkennen, welche Websites du besuchst, welche Dienste du nutzt oder welche Downloads du durchführst.
🛡️ Fortschrittliche Lösung gegen Tracking: NordVPN
Mit über 6.000 Servern in 111 Ländern blockiert NordVPN die Paketinspektion deines Anbieters direkt an der Wurzel. Das Protokoll NordLynx bietet eine Geschwindigkeit auf dem Niveau deines Glasfaseranschlusses und stellt sicher, dass dein Browserverlauf niemals deine Kontrolle verlässt.
NordVPN holen →3. Kritischer Schutz in öffentlichen WLANs vor MiTM-Angriffen
Offene oder halböffentliche WLAN-Netze (an Flughäfen, in Hotels, Bahnhöfen oder Cafés) stellen für jeden Smartphone- oder Laptop-Nutzer die Umgebung mit dem höchsten operationellen Risiko dar. Da eine Isolierung zwischen den verbundenen Geräten fehlt, kann jeder Cyberkriminelle im selben Netzwerk Werkzeuge zum passiven und aktiven Abfangen von Daten einsetzen.
Ein VPN fungiert als gepanzerter Tunnel, der Abhörversuche in öffentlichen Drahtlosnetzwerken neutralisiert.
Häufige Angriffsvektoren in öffentlichen WLANs, die durch ein VPN neutralisiert werden:
- Man-in-the-Middle-Angriffe (MiTM): Der Angreifer schaltet sich mittels ARP-Spoofing-Techniken zwischen dein Gerät und den Router und gibt seinen eigenen Computer als Standard-Gateway aus, um deine Datenpakete abzufangen.
- Bösartige Zwillings-Access-Points (Evil Twin): Erstellung gefälschter WLAN-Netze mit demselben Namen wie das offizielle Netzwerk des Ortes. Wenn du dich ohne VPN verbindest, läuft dein gesamter Datenverkehr direkt über das Gerät des Angreifers.
- SSL Stripping (Entfernen der Verschlüsselung): Automatisierte Tools, die deinen Browser zwingen, die Verbindung von HTTPS auf unsicheres HTTP herabzustufen, sodass der Angreifer Passwörter und Sitzungs-Cookies im Klartext mitlesen kann.
Wenn du in einem öffentlichen WLAN ein VPN verwendest, fängt der Angreifer selbst bei einem manipulierten oder kompromittierten Netzwerk nur unleserliche verschlüsselte Daten ab, was jeden Abhörversuch nutzlos macht.
4. Verhinderung von DNS- und WebRTC-Lecks sowie Kill Switch
Nicht alle VPN-Lösungen bieten denselben Schutzstandard. Eine mangelhafte Implementierung kann unter sogenannten Leaks (Datenlecks) leiden, bei denen ein Teil der Informationen unbemerkt am Schutztunnel vorbei nach außen dringt.
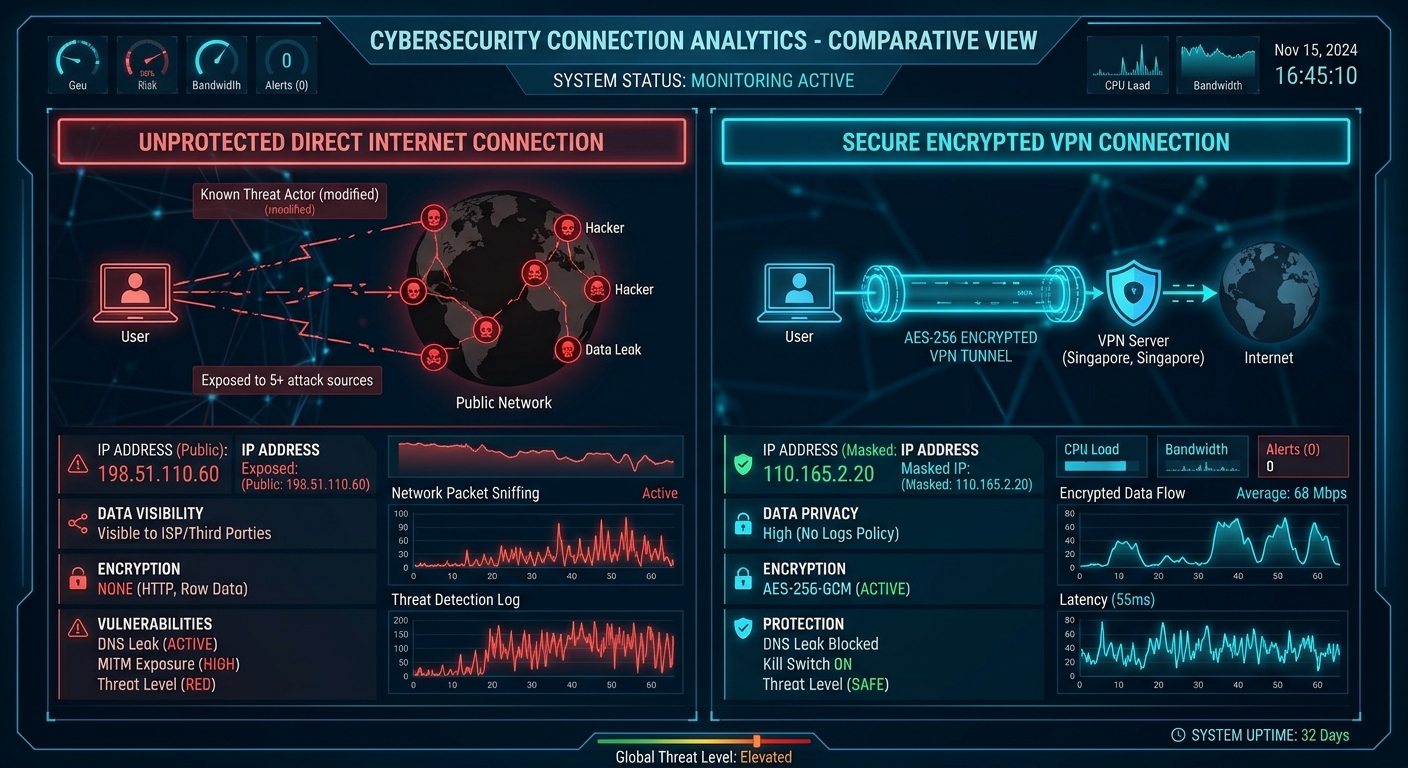
Die Überprüfung auf DNS-Lecks und ein automatischer Kill Switch garantieren, dass deine IP-Adresse niemals offengelegt wird.
Die drei wichtigsten Schutzmechanismen von NordVPN:
- Schutz vor DNS-Lecks (DNS Leak Protection): Stellt sicher, dass alle Domainnamen-Anfragen über private DNS-Server innerhalb des verschlüsselten Tunnels aufgelöst werden, und verhindert, dass der TCP/IP-Stack des Betriebssystems auf die Standard-DNS-Server des Anbieters zurückgreift.
- Blockierung von WebRTC-Lecks: WebRTC ist eine in modernen Browsern integrierte Technologie für Sprach- und Videoanrufe, die über STUN-Anfragen deine echte lokale und öffentliche IP-Adresse verraten kann. Fortschrittliche VPN-Apps und -Erweiterungen blockieren diese Anfragen.
- Automatischer Kill Switch (Notausschalter): Kommt es bei der WLAN-Verbindung zu einer Mikrounterbrechung oder trennt sich das VPN kurzzeitig, friert das Kill-Switch-System sofort den gesamten Internetverkehr des Geräts ein und verhindert, dass auch nur ein einziges Datenpaket ungeschützt mit deiner echten IP-Adresse gesendet wird.
5. Eindämmung von dynamischem Profiling und Geolokalisierung
Data Broker und Werbeplattformen beschränken sich nicht darauf, deine Cookies zu verfolgen; sie nutzen die geografische IP-Adresse, um deine Kaufkraft, dein Wohnsitzland und deine Bewegungsgewohnheiten zu klassifizieren.
Die Verbindung über strategisch verteilte VPN-Server zerstört die Kontinuität dieses Profilings. Durch den regelmäßigen Wechsel der für entfernte Server sichtbaren IP-Adresse machst du automatisierte Korrelationen zunichte, die versuchen, deine Suchanfragen zu Gesundheit, Finanzen oder persönlichen Interessen mit einer einzigen digitalen Identität zu verknüpfen.
🏢 Möchtest du dich bei Datensammlern löschen lassen?
Kombiniere den aktiven Schutz eines VPN mit formellen Löschungsanträgen (Opt-Out) an die Data Broker, die bereits in deinem Land tätig sind.
Data-Broker-Verzeichnis nach Land ansehen →6. Threat Protection: Mehr als ein herkömmliches VPN
Im heutigen Ökosystem muss die Verschlüsselung des Übertragungskanals durch aktive Abwehrmechanismen direkt auf dem Gerät ergänzt werden. Genau hier machen integrierte Lösungen den technologischen Unterschied.
Die Technologie Threat Protection Pro (Bedrohungsschutz) von NordVPN arbeitet auf Systemebene, um Sicherheitsrisiken zu erkennen und zu neutralisieren, ohne die Leistung zu beeinträchtigen:
- Bedingungslose Blockierung von Werbung und Trackern: Stoppt das Laden bekannter Telemetrie- und Werbedomains, noch bevor sie im Browser dargestellt werden.
- Überprüfung von Downloads auf Malware: Untersucht heruntergeladene ausführbare Dateien automatisch, um mit Infostealern oder Trojanern infizierte Dateien zu blockieren, bevor sie dem System schaden können.
- Schutz vor Phishing-Websites: Gleicht aufgerufene URLs in Echtzeit mit Listen bösartiger Domains ab, die auf den Diebstahl von Bankdaten ausgelegt sind.
🚀 360°-Schutz mit NordVPN Threat Protection
Lass nicht zu, dass dein Internetanbieter weiterhin deinen Verlauf verkauft oder unsichere WLAN-Netzwerke deine Konten gefährden. Mit einem einzigen Abonnement von NordVPN schützt du bis zu 10 Geräte gleichzeitig (Computer, Smartphone, Tablet und Smart-TV) mit einer 30-Tage-Geld-zurück-Garantie.
NordVPN sichern →Fazit: Dein vollständiges digitales Schutzprotokoll
Die Souveränität über deine persönlichen Daten zurückzugewinnen, erfordert ein koordiniertes Vorgehen an zwei komplementären Fronten: der Bereinigung der Vergangenheit und dem proaktiven Schutz der Zukunft.
Während das Löschen alter, ungenutzter Konten und das Entfernen deines Namens aus Google die historischen Spuren beseitigen, die du hinterlassen hast, bildet die konsequente Nutzung von NordVPN den täglichen Schutzschild, der garantiert, dass deine zukünftigen Browsersitzungen privat, anonym und vollkommen frei von unbefugter Überwachung bleiben.