Henkilökohtaisen kyberturvallisuuden heikoin lenkki on edelleen inhimillinen tekijä salasanojen hallinnassa. Vuonna 2026 automatisoidut bottiverkot suorittavat miljoonia murtoyrityksiä minuutissa tekoälypohjaisten Credential Stuffing- ja raa'an voiman (brute force) hyökkäysten avulla. Salasanojen uudelleenkäyttö tai saman salasanan yksinkertaisten muunnelmien ulkoa opettelu ei ole enää pelkästään varomatonta – se on tae digitaalisesta tietomurrosta.
Salatun kirjautumistietoholvin käyttöönotto, joka perustuu Zero-Knowledge-arkkitehtuuriin, on ainoa tehokas suoja pankkitiliesi, sosiaalisen median tiliesi ja sähköpostiesi eristämiseksi pimeän verkon (Dark Web) tietovuodoilta. Tässä oppaassa tarkastelemme NordPassin teknistä arkkitehtuuria, huippumodernia XChaCha20-salausalgoritmia ja syitä, joiden vuoksi siitä on tullut salasanojen hallinnan ehdoton standardi.
1. Credential Stuffing -hyökkäysten ja salasanojen uudelleenkäytön vaara
Kun toissijainen palvelu tai verkkofoorumi joutuu tietomurron kohteeksi ja sen tietokannat vuodetaan verkkoon, kyberrikolliset eivät tyydy murtautumaan vain kyseiselle sivustolle. He käyttävät automatisoituja skriptejä kokeillakseen samoja käyttäjätunnus- ja salasanayhdistelmiä sadoilla korkean prioriteetin alustoilla (Google, PayPal, verkkopankit ja sosiaalinen media). Tätä hyökkäysvektoria kutsutaan nimellä Credential Stuffing.
Jos käytät samaa salasanaa (tai sen ennustettavia muunnelmia) useilla sivustoilla, yksittäinen tietovuoto pienellä verkkosivustolla vaarantaa koko digitaalisen ekosysteemisi ketjureaktion tavoin. Salasananhallintaohjelma ratkaisee tämän ongelman luomalla jokaiselle palvelulle ainutlaatuisen, satunnaisen ja maksimaalisen entropian salasanan ilman, että käyttäjän tarvitsee muistaa niistä yhtäkään.
🛠️ Tarkista paljastuneet kirjautumistietosi
Tarkista välittömästi, ovatko sähköpostiosoitteesi tai salasanasi vuotaneet tunnetuissa tietomurroissa, ennen kuin suojaat holvisi.
Tarkista pimeästä verkosta →2. XChaCha20-salaus ja Zero-Knowledge-arkkitehtuuri
Toisin kuin perinteiset salasananhallintaohjelmat, jotka luottavat AES-256-standardiin, NordPass hyödyntää kryptografista XChaCha20-algoritmia. Tämä jonosalaaja (stream cipher) erottuu edukseen olemalla huomattavasti nopeampi mobiililaitteilla, vaatimatta laitteistokiihdytystä ja tarjoamalla luontaisen suojan välimuistin ajoitukseen perustuvia sivukanavahyökkäyksiä (cache-timing attacks) vastaan.
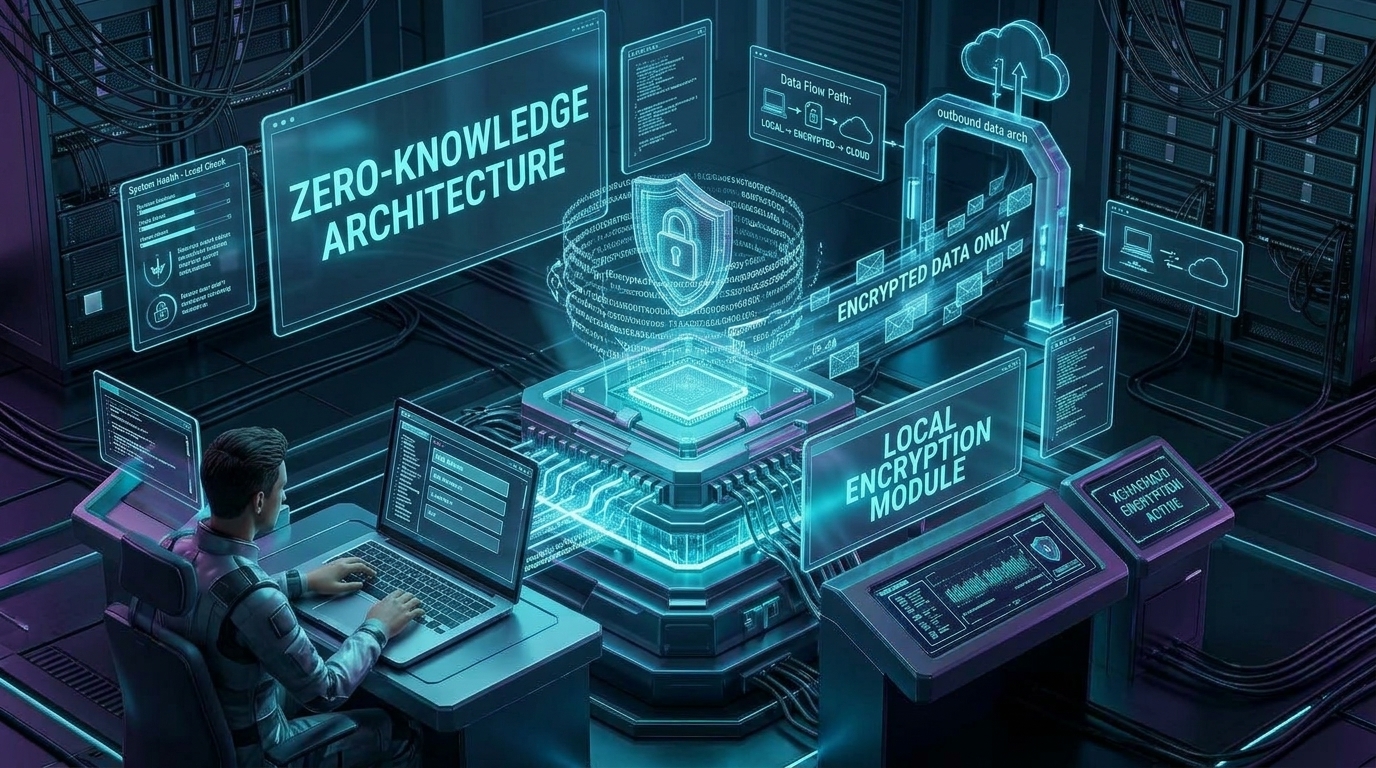
Salaus ja salauksen purku suoritetaan yksinomaan paikallisesti laitteellasi.
Keskeiset turvallisuusperiaatteet:
- Zero-Knowledge-arkkitehtuuri: Pääsalasanaasi ei koskaan lähetetä NordPassin palvelimille. Kaikki salaus tapahtuu paikallisesti laitteellasi ennen salatun holvin synkronointia.
- Pääavaimen algoritmi (Argon2id): Pääavaimen johtaminen käyttää Argon2id-tiivistefunktiota, joka on suunniteltu torjumaan näytönohjaimilla (GPU) ja ASIC-piireillä tehtävät hyökkäykset.
- Riippumattomat auditoinnit (Cure53): NordPassin arkkitehtuuri ja lähdekoodi ovat läpäisseet tiukat riippumattomat ulkoiset turvallisuusauditoinnit, jotka varmentavat koodin eheyden.
🔑 Turvaa digitaalinen identiteettisi NordPassilla
Suojaa salasanasi, luottokorttisi ja yksityiset muistiinpanosi huipputurvallisessa holvissa, joka hyödyntää XChaCha20-salausta. Rajoittamaton synkronointi kaikilla laitteillasi ja automaattinen täyttö yhdellä napsautuksella.
Kokeile NordPassia →3. Pääsyavainten (Passkeys) synkronointi: Tulevaisuus ilman salasanoja
Pääsyavaimet (Passkeys) edustavat verkkotodennuksen merkittävintä kehitysaskelta. FIDO2- ja WebAuthn-standardeihin perustuvat pääsyavaimet korvaavat perinteiset salasanat epäsymmetrisillä salausavainpareilla, jotka on sidottu laitteesi biometriseen tunnistukseen (FaceID, sormenjälki tai Windows Hello).
NordPass sisältää natiivin tuen pääsyavainten synkronoinnille Windows-, macOS-, Linux-, Android- ja iOS-käyttöjärjestelmissä. Tämä poistaa ekosysteemilukituksen (lock-in), joten voit luoda pääsyavaimen iPhonella ja kirjautua välittömästi sisään Windows- tai Linux-tietokoneella.
4. Data Breach Scanner, Email Masking ja edistyneet työkalut
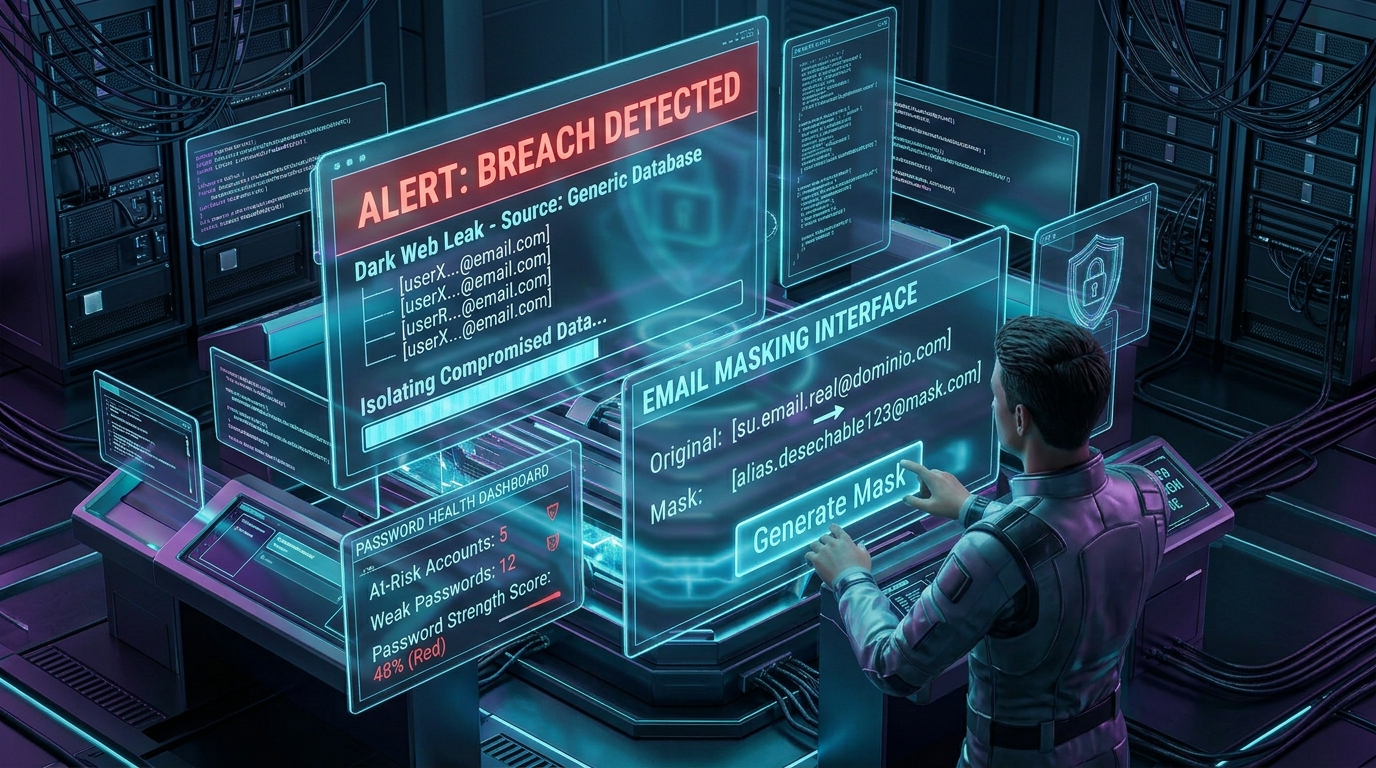
Tietovuotoskanneri valvoo pimeää verkkoa jatkuvasti uhkien varalta.
Nykyaikaisen kirjautumistietojen hallintaohjelman on oltava muutakin kuin digitaalinen muistikirja; se vaatii aktiivista suojausta ja ennakoivaa valvontaa. NordPass sisältää sisäänrakennettuja kyberturvallisuustyökaluja:
- Data Breach Scanner: Skannaa pimeää verkkoa reaaliajassa paljastuneiden sähköpostiosoitteiden tai tietojen varalta.
- Email Masking: Luo kertakäyttöisiä sähköpostialiaksia roskapostin ja palveluiden välisen seurannan estämiseksi.
- Password Health: Tunnistaa heikot, uudelleenkäytetyt tai vaarantuneet salasanat.
- Sisäänrakennettu 2FA-todentaja: Luo väliaikaisia TOTP-koodeja kaksivaiheista tunnistautumista varten.
🚀 Siirry täydelliseen suojaukseen NordPass Premiumilla
Älä odota Credential Stuffing -hyökkäyksen uhriksi joutumista suojataksesi verkkoidentiteettisi. NordPass Premiumilla saat reaaliaikaisen tietovuotoskannerin, sähköpostin peittämisen ja rajoittamattoman laitteiden välisen synkronoinnin 30 päivän rahat takaisin -takuulla.
Hanki NordPass →Yhteenveto: Viimeistele digitaalinen suojausprotokollasi
Verkkonäkyvyytesi suojaaminen edellyttää kokonaisvaltaista strategiaa. Siinä missä NordVPN:n kaltainen VPN-palvelu suojaa tietoliikenteesi ja piilottaa IP-liikenteesi uteliailta katseilta, NordPass turvaa suoran pääsyn henkilökohtaisiin palveluihisi ja luottamuksellisiin tietoihisi.
Salatun tunnelin ja Zero-Knowledge-holvin yhdistelmä muodostaa täydellisen protokollan kaupallisen profiloinnin estämiseksi, kyberhyökkäysten torjumiseksi ja kirjautumistietojesi täydellisen hallinnan säilyttämiseksi vuonna 2026.