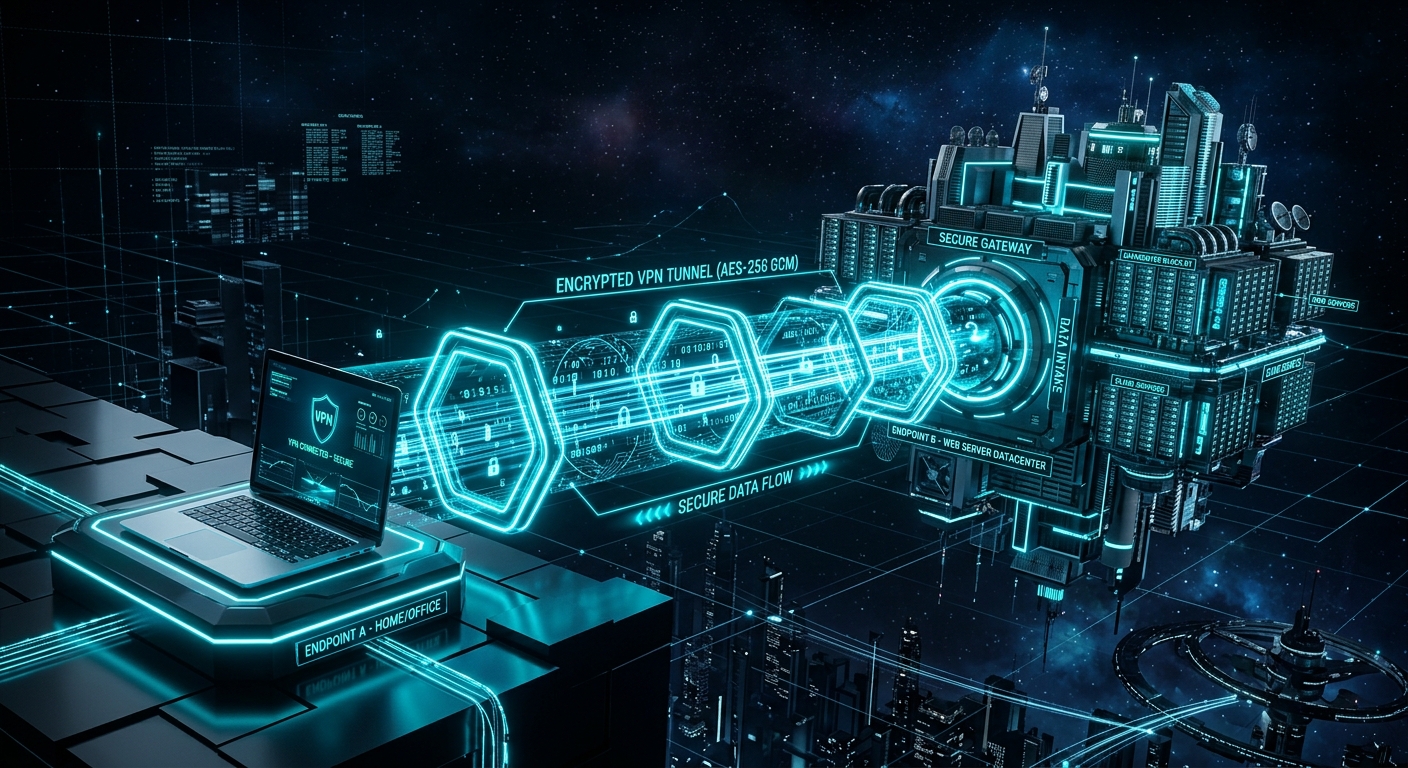
Vuoden 2026 hyperverkottuneessa ympäristössä maailmanlaajuinen internet-infrastruktuuri on lakannut olemasta pelkkä viestintäkanava ja muuttunut reaaliaikaisen valvonnan ja dynaamisen profiloinnin arkkitehtuuriksi. Jokainen DNS-kysely, jokainen TCP/IP-kättely, jokainen GPS-koordinaatti ja jokainen suojaamattomana lähetetty verkkovuorovaikutus ruokkii valtavaa mainonnan kaupallistamisen sekä yritysten tai valtioiden valvonnan koneistoa.
Vaikka poistaisit sosiaalisen median tilisi tai pyyhkisit vanhat tietosi hakukoneista, päivittäinen verkkoyhteytesi tuottaa edelleen jatkuvaa telemetriavirtaa, ellei tietoliikennettäsi käsitellä salatun eristyskanavan kautta. Tässä edistyneessä käsikirjassa analysoimme yksityiskohtaisesti, mikä virtuaalinen erillisverkko (VPN) on, mitkä ovat sen sovelletun kryptografian perusteet, miten se ohittaa pakettien tarkastuksen ja miksi VPN:n käyttöönotto toimii kulmakivenä identiteettisi suojaamisessa joukkoseurannalta.
1. VPN:n kryptografinen anatomia ja sisäinen arkkitehtuuri
VPN-yhteyden (Virtual Private Network) todellisen laajuuden ymmärtämiseksi on analysoitava perinteisen suojaamattoman verkkoreititysarkkitehtuurin ja symmetrisillä sekä epäsymmetrisillä salausprotokollilla kapseloidun istunnon välistä eroa.
Vakiomallissa, kun pyydät verkkosivun lataamista laitteeltasi, datapaketit kulkevat sarjan välisolmujen kautta (paikallisen verkkosi reitittimet, internet-palveluntarjoajasi eli ISP:n kytkentäsolmut ja kohde-CDN-palvelimet). Jokaisessa näistä verkkohypyistä laitteesi lähde-IP-osoite ja HTTP/HTTPS-otsikot pysyvät avoimina seurantatyökaluille.
Kapselointiprosessi ja nykyaikaiset protokollat
VPN muuttaa tätä paradigmaa luomalla tunnelin tunnelin sisään (kapselointi). Alkuperäisistä IP-paketeista tulee uuden salatun paketin hyötykuorma (payload), joka lähetetään suoraan valitulle VPN-palvelimelle. Tähän prosessiin osallistuu korkean tason kryptografisia elementtejä:
- WireGuard- / NordLynx-protokolla: Nykyinen teknologinen vertailukohta. Vain noin 4 000 koodirivistä koostuva protokolla (verrattuna OpenVPN:n yli 100 000 riviin) tarjoaa huippunopeat tiedonsiirtonopeudet edistyneiden kryptografisten perusfunktioiden, kuten symmetrisen
ChaCha20-salauksen jaPoly1305-viestitodennuksen, avulla. - Sotilastason salaus (AES-256-GCM): OpenVPN- ja IKEv2/IPsec-määrityksissä 256-bittisiä avaimia käyttävä AES-standardi varmistaa, etteivät edes nykypäivän kvanttitietokoneet pysty purkamaan tietovirtaa raa'an voiman (brute force) hyökkäyksillä missään realistisessa ajassa.
- Diffie-Hellman- ja ECDHE-avaintenvaihto: Takaavat Forward Secrecy -periaatteen (tulevaisuuden salassapito). Jokainen istunto luo ainutlaatuisen väliaikaisen avaimen; vaikka hyökkääjä onnistuisi murtamaan avaimen tulevaisuudessa, hän ei pystyisi purkamaan aiempien selausistuntojen salausta.
🛠️ Tarkista tiliesi turvallisuus
Ennen kuin suojaat aktiivisen yhteytesi, tarkista, ovatko kirjautumistietosi ja sähköpostiosoitteesi paljastuneet aiemmin pimeän verkon (Dark Web) tietovuototietokannoissa.
Tarkista tietomurrot →2. Internet-palveluntarjoajan (ISP) seurannan ja DPI-tarkastuksen estäminen
Vallitsee virheellinen käsitys siitä, että selaaminen SSL/TLS-yhteyksien (verkkosivustojen https://-lukkokuvake) kautta riittää säilyttämään yksityisyyden suhteessa internet-palveluntarjoajaan (ISP). Vaikka HTTPS salaa verkkosivustolle lähetetyn tarkan tekstisisällön tai salasanat, se jättää yhdistämäsi verkkotunnuksen nimen täysin näkyviin.
IP-seurannan estäminen ja ISP:n DNS-pyyntöjen tarkastuksen torjuminen on elintärkeää kaupallisten profiilien luomisen pysäyttämiseksi.
Miten internet-palveluntarjoajasi kerää tietoja sinusta?
- Salaamattomat DNS-kyselyt: Ellet pakota salattuja DNS-palvelimia käyttöön, tietokoneesi kysyy jokaisen kirjoittamasi URL-osoitteen kohdalla ISP:si DNS-palvelimilta, mihin IP-osoitteeseen sen tulee siirtyä. ISP tallentaa päivämäärän, kellonajan ja tarkan vieraillun verkkotunnuksen.
- Server Name Indication (SNI): TLS-kättelyn aikana SNI-kenttä välittää kohdeverkkotunnuksen selväkielisenä ennen kuin verkkosivuston salaus muodostetaan.
- Deep Packet Inspection (DPI - pakettien syvätarkastus): Edistyneet operaattorit käyttävät DPI-laitteistoa liikenteen tyypin luokitteluun (video, P2P-lataukset, videopuhelut) rajoittaakseen kaistanleveyttä tai myydäkseen tilastollisia koosteita tietojenvälittäjille (Data Brokers).
Kun otat käyttöön huipputehokkaan VPN-palvelun, kuten NordVPN:n, kaikki liikenne ohjataan VPN-palvelimen IP-osoitteeseen. Internet-palveluntarjoajasi havaitsee vain keskeytymättömän virran salattuja tavuja, jotka suuntautuvat yhteen IP-osoitteeseen. ISP menettää täysin kyvyn tietää, millä verkkosivustoilla vierailet, mitä palveluita käytät tai mitä tiedostoja lataat.
🛡️ Edistynyt ratkaisu seurantaa vastaan: NordVPN
Yli 6 000 palvelimella 111 maassa NordVPN estää operaattorisi pakettien tarkastuksen juuritasolla. Sen NordLynx-protokolla tarjoaa valokuituyhteyttäsi vastaavan nopeuden ja varmistaa, etteivät selaustietosi koskaan karkaa hallinnastasi.
Hanki NordVPN →3. Kriittinen suojaus julkisissa Wi-Fi-verkoissa MiTM-hyökkäyksiä vastaan
Avoimet tai puolijulkiset Wi-Fi-verkot (lentokentillä, hotelleissa, rautatieasemilla tai kahviloissa) muodostavat korkeimman toiminnallisen riskin ympäristön jokaiselle älypuhelimen tai kannettavan tietokoneen käyttäjälle. Koska asiakaslaitteiden välinen eristys puuttuu, kuka tahansa samaan verkkoon yhdistetty kyberrikollinen voi ottaa käyttöön työkaluja passiiviseen ja aktiiviseen tietoliikenteen kaappaukseen.
VPN toimii panssaroituna tunnelina, joka neutraloi salakuunteluyritykset julkisissa langattomissa verkoissa.
Yleiset julkisten Wi-Fi-verkkojen hyökkäysvektorit, jotka VPN neutraloi:
- Man-in-the-Middle (MiTM) -hyökkäykset: Hyökkääjä asettuu laitteesi ja reitittimen väliin ARP Spoofing -tekniikoiden avulla esiintyen oletusyhdyskäytävänä kaapatakseen pakettisi.
- Haitalliset kaksoistukiasemat (Evil Twin): Väärennettyjen Wi-Fi-tukiasemien luominen täsmälleen samalla nimellä kuin paikan virallinen verkko. Jos yhdistät ilman VPN-yhteyttä, kaikki liikenteesi kulkee suoraan hyökkääjän laitteen kautta.
- SSL Stripping (salauksen poisto): Automatisoidut työkalut, jotka pakottavat selaimesi alentamaan yhteyden HTTPS:stä suojaamattomaan HTTP-yhteyteen, jolloin hyökkääjä voi lukea salasanat ja istuntoevästeet selväkielisinä.
Kun käytät VPN-yhteyttä julkisessa Wi-Fi-verkossa, vaikka verkko olisi haitallinen tai murrettu, hyökkääjä kaappaa vain lukukelvotonta salattua dataa, mikä tekee kaikista salakuunteluyrityksistä hyödyttömiä.
4. DNS- ja WebRTC-vuotojen estäminen sekä Kill Switch
Kaikki VPN-ratkaisut eivät tarjoa samaa suojaustasoa. Puutteellinen toteutus voi kärsiä ilmiöstä, jota kyberturvallisuudessa kutsutaan nimellä Leaks (tietovuodot), jolloin osa tiedoista pääsee karkaamaan suojaustunnelin ulkopuolelle käyttäjän huomaamatta.
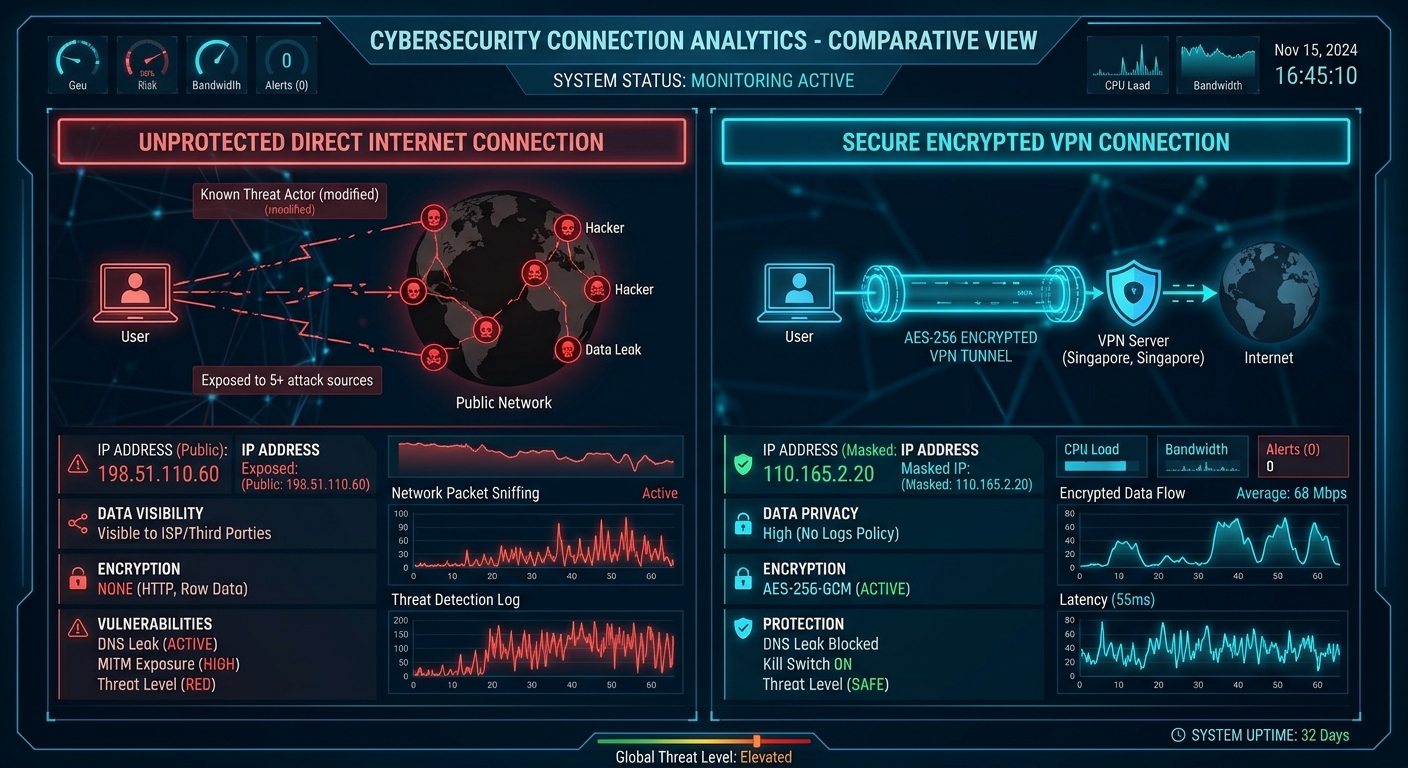
DNS-vuotojen puuttumisen varmistaminen ja automaattinen Kill Switch -katkaisin takaavat, ettei IP-osoitteesi koskaan paljastu.
NordVPN:n kolme keskeistä suojausmekanismia:
- Suojaus DNS-vuotoja vastaan (DNS Leak Protection): Varmistaa, että kaikki verkkotunnuspyynnöt selvitetään salatun tunnelin sisään integroitujen yksityisten DNS-palvelinten kautta, mikä estää käyttöjärjestelmän TCP/IP-pinoa turvautumasta operaattorin oletus-DNS-palvelimiin.
- WebRTC-vuotojen esto: WebRTC on nykyaikaisiin selaimiin sisäänrakennettu ääni- ja videopuhelutekniikka, joka voi paljastaa todellisen paikallisen ja julkisen IP-osoitteesi STUN-pyyntöjen kautta. Edistyneet VPN-sovellukset ja -laajennukset estävät nämä pyynnöt.
- Automaattinen Kill Switch (turvakatkaisin): Jos Wi-Fi-yhteydessä tapahtuu mikrokatkos tai VPN katkeaa hetkellisesti, Kill Switch -järjestelmä jäädyttää välittömästi laitteen kaiken internetliikenteen estäen yhdenkin datapaketin lähettämisen suojaamattomana todellisella IP-osoitteella.
5. Dynaamisen profiloinnin ja maantieteellisen paikannuksen rajoittaminen
Tietojenvälittäjät (Data Brokers) ja mainosalustat eivät tyydy pelkästään evästeidesi seuraamiseen; ne käyttävät maantieteellistä IP-osoitetta luokitellakseen ostovoimasi, asuinmaasi ja liikkumistottumuksesi.
Yhdistäminen strategisesti sijoitettujen VPN-palvelinten kautta katkaisee tämän profiloinnin jatkuvuuden. Vaihtamalla säännöllisesti etäpalvelimille näkyvää IP-osoitetta mitätöit automatisoidut korrelaatiot, jotka yrittävät yhdistää terveyttä, taloutta tai henkilökohtaisia kiinnostuksen kohteitasi koskevat haut yhteen digitaaliseen identiteettiin.
🏢 Haluatko poistaa tietosi tiedonkerääjiltä?
Yhdistä VPN:n aktiivinen suojaus virallisiin poistopyyntöihin (Opt-Out), jotka osoitetaan maassasi jo toimiville tietojenvälittäjille (Data Brokers).
Katso tietojenvälittäjien hakemisto maittain →6. Threat Protection: Enemmän kuin perinteinen VPN
Nykypäivän ekosysteemissä siirtokanavan salausta on täydennettävä laitteen omilla aktiivisilla puolustusmekanismeilla. Juuri tässä integroidut ratkaisut tekevät teknologisen eron.
NordVPN:n Threat Protection Pro (Uhkasuojaus) -teknologia toimii järjestelmätasolla tarkastaen ja neutraloiden tietoturvariskit suorituskykyä heikentämättä:
- Mainosten ja seurantaohjelmien ehdoton esto: Estää tunnettujen telemetria- ja häiritsevien mainosverkkotunnusten latautumisen ennen kuin ne ehtivät näkyä selaimessa.
- Latausten skannaus haittaohjelmien varalta: Tarkistaa ladatut suoritettavat tiedostot automaattisesti estääkseen tietovarkailla (infostealers) tai troijalaisilla saastuneet tiedostot ennen kuin ne vahingoittavat järjestelmää.
- Suojaus tietojenkalastelusivustoilta (Phishing): Vertailee pyydettyjä URL-osoitteita reaaliaikaisiin listoihin haitallisista verkkotunnuksista, jotka on tarkoitettu pankkitunnusten kalasteluun.
🚀 360° suojaus NordVPN Threat Protectionilla
Älä anna internet-palveluntarjoajasi jatkaa selaushistoriasi myyntiä äläkä anna suojaamattomien Wi-Fi-verkkojen vaarantaa tilejäsi. Yhdellä NordVPN-tilauksella suojaat jopa 10 laitetta samanaikaisesti (tietokone, älypuhelin, tabletti ja Smart TV) 30 päivän rahat takaisin -takuulla.
Hanki NordVPN →Yhteenveto: Täydellinen digitaalinen suojausprotokollasi
Henkilötietojesi hallinnan palauttaminen vaatii koordinoitua toimintaa kahdella toisiaan täydentävällä rintamalla: menneisyyden puhdistamista ja tulevaisuuden ennakoivaa suojaamista.
Siinä missä vanhojen käyttämättömien tilien poistaminen ja nimesi poistaminen Googlen hakutuloksista puhdistavat taaksesi jättämän historiallisen jalanjäljen, NordVPN:n jatkuva käyttö toimii päivittäisenä suojakilpenä, joka takaa, että tulevat selausistuntosi pysyvät yksityisinä, anonyymeinä ja täysin vapaina aiheettomasta valvonnasta.