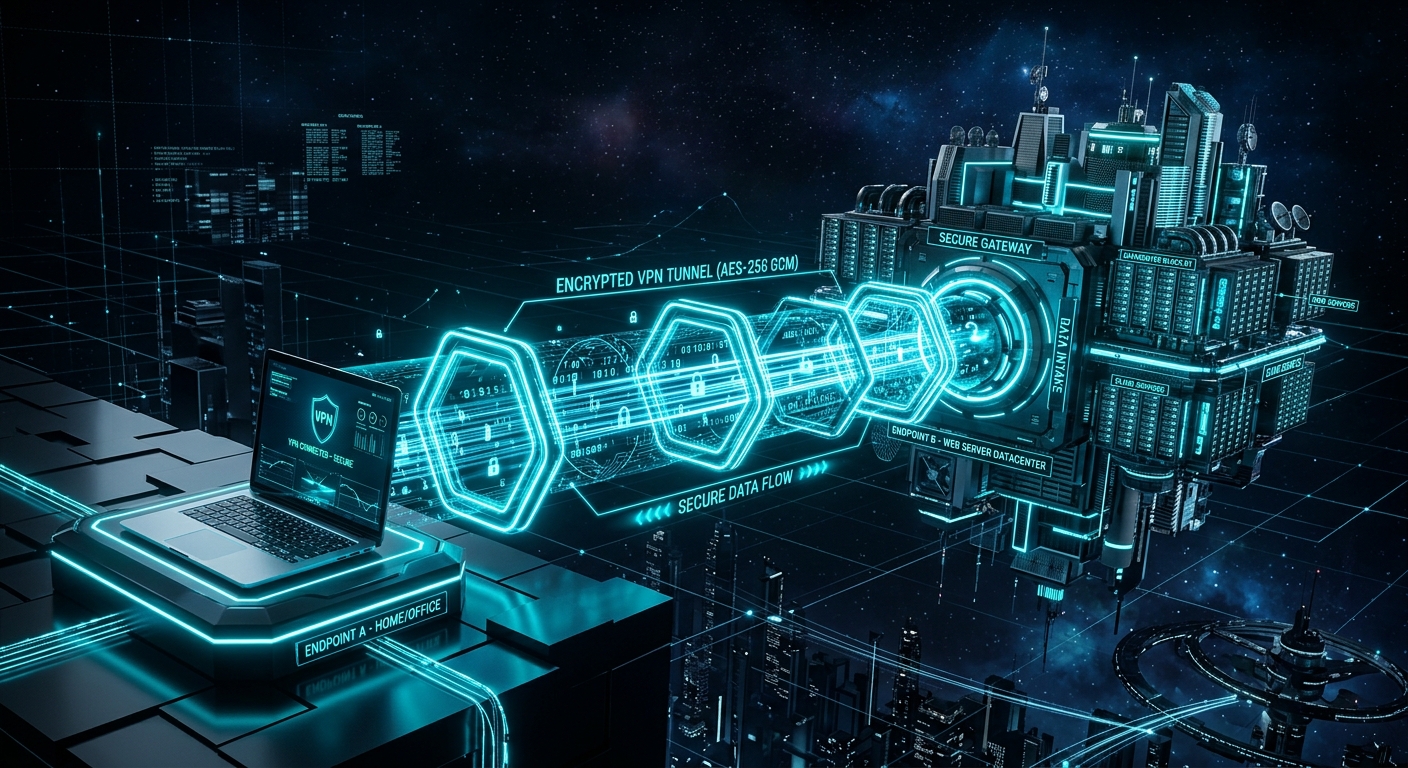
Dans le paysage hyperconnecté de 2026, l'infrastructure mondiale d'Internet a cessé d'être un simple canal de communication pour se transformer en une architecture de surveillance et de profilage dynamique en temps réel. Chaque requête DNS, chaque poignée de main (handshake) TCP/IP, chaque coordonnée GPS et chaque interaction en ligne transmise sans protection alimente une gigantesque machinerie de monétisation publicitaire et de surveillance commerciale ou étatique.
Même si vous supprimez vos comptes sur les réseaux sociaux ou effacez vos anciennes données des moteurs de recherche, votre connexion quotidienne continue de générer un flux constant de télémétrie si vos communications ne transitent pas par un canal d'isolation chiffré. Dans ce manuel avancé, nous analyserons en détail ce qu'est un Réseau Privé Virtuel (VPN), les fondements de sa cryptographie appliquée, sa capacité à contourner l'inspection des paquets et pourquoi son adoption constitue la pierre angulaire de la protection de votre identité contre le pistage de masse.
1. Anatomie Cryptographique et Architecture Interne d'un VPN
Pour comprendre la portée réelle d'un VPN (Virtual Private Network), il est nécessaire d'analyser la différence entre une architecture de routage web traditionnelle non protégée et une session encapsulée sous des protocoles de chiffrement symétrique et asymétrique.
Dans un modèle standard, lorsque vous demandez le chargement d'une page web depuis votre appareil, les paquets de données traversent une série de nœuds intermédiaires (routeurs de votre réseau local, nœuds de commutation de votre Fournisseur d'Accès à Internet ou FAI et serveurs CDN de destination). À chacun de ces sauts réseau, l'adresse IP source de votre appareil et les en-têtes HTTP/HTTPS restent exposés aux outils de surveillance.
Le Processus d'Encapsulation et les Protocoles Modernes
Un VPN modifie ce paradigme en créant un tunnel dans un tunnel (encapsulation). Les paquets IP d'origine deviennent la charge utile (payload) d'un nouveau paquet chiffré envoyé directement au serveur VPN choisi. Des éléments cryptographiques de haut niveau interviennent durant ce processus :
- Protocole WireGuard / NordLynx : La référence technologique actuelle. Bâti avec à peine 4 000 lignes de code (contre plus de 100 000 pour OpenVPN), il offre des vitesses de transfert ultra-rapides grâce à des primitives cryptographiques avancées telles que le chiffrement symétrique
ChaCha20et l'authentification des messagesPoly1305. - Chiffrement de Niveau Militaire (AES-256-GCM) : Pour les configurations OpenVPN et IKEv2/IPsec, la norme AES avec des clés de 256 bits garantit que même les supercalculateurs quantiques actuels ne peuvent déchiffrer le flux de données par force brute dans un laps de temps raisonnable.
- Échange de Clés Diffie-Hellman et ECDHE : Garantissent le principe de Forward Secrecy (confidentialité persistante). Chaque session génère une clé temporaire unique ; même si un attaquant parvenait à compromettre une clé à l'avenir, il ne pourrait pas déchiffrer les sessions de navigation passées.
🛠️ Vérifiez la sécurité de vos comptes
Avant de blinder votre connexion active, vérifiez si vos identifiants et e-mails ont déjà été exposés dans des bases de données de fuites sur le Dark Web.
Vérifier les Failles de Sécurité →2. Éviter le Pistage du Fournisseur d'Accès à Internet (FAI) et l'Inspection DPI
Il existe une idée reçue selon laquelle naviguer via des connexions SSL/TLS (le cadenas https:// des sites web) suffit à préserver la confidentialité vis-à-vis du Fournisseur d'Accès à Internet (FAI). Bien que le HTTPS chiffre le contenu textuel spécifique ou les mots de passe envoyés à un site, il laisse le nom de domaine auquel vous vous connectez totalement exposé.
Bloquer le pistage IP et empêcher le FAI d'inspecter les requêtes DNS est vital pour stopper la création de profils commerciaux.
Comment votre fournisseur d'accès collecte-t-il des données sur vous ?
- Requêtes DNS en clair : À moins de forcer l'utilisation de serveurs DNS chiffrés, chaque fois que vous saisissez une URL, votre ordinateur demande aux serveurs DNS de votre FAI vers quelle IP se diriger. Le FAI enregistre la date, l'heure et le domaine exact visité.
- Indication du Nom du Serveur (SNI) : Lors de la poignée de main TLS, le champ SNI transmet le domaine de destination en texte clair avant que le chiffrement du site ne soit établi.
- Inspection Approfondie des Paquets (DPI - Deep Packet Inspection) : Les opérateurs avancés utilisent du matériel DPI pour classer le type de trafic (vidéo, téléchargements P2P, appels vidéo) afin de brider la bande passante ou de vendre des agrégats statistiques à des courtiers en données (Data Brokers).
Lorsque vous activez un VPN haute performance tel que NordVPN, tout le trafic est acheminé vers l'IP du serveur VPN. Votre FAI n'observe qu'un flux ininterrompu d'octets chiffrés dirigé vers une seule IP. Le FAI perd totalement la capacité de savoir quels sites vous visitez, quels services vous utilisez ou quels téléchargements vous effectuez.
🛡️ Solution Avancée contre le Pistage : NordVPN
Avec plus de 6 000 serveurs répartis dans 111 pays, NordVPN bloque à la racine l'inspection des paquets de votre opérateur. Son protocole NordLynx offre une vitesse équivalente à votre connexion fibre optique, garantissant que vos journaux de navigation ne quittent jamais votre contrôle.
Obtenir NordVPN →3. Protection Critique sur les Réseaux Wi-Fi Publics contre les Attaques MiTM
Les réseaux Wi-Fi ouverts ou semi-publics (aéroports, hôtels, gares ou cafés) constituent l'environnement présentant le risque opérationnel le plus élevé pour tout utilisateur de smartphone ou d'ordinateur portable. En l'absence d'isolation entre clients, tout cybercriminel connecté au même réseau peut déployer des outils d'interception passive et active.
Un VPN agit comme un tunnel blindé qui neutralise les tentatives d'écoute sur les réseaux sans fil publics.
Vecteurs d'Attaque Courants sur Wi-Fi Public Neutralisés par un VPN :
- Attaques de l'Homme du Milieu (MiTM) : L'attaquant s'intercale entre votre appareil et le routeur via des techniques d'ARP Spoofing, usurpant la passerelle par défaut pour capturer vos paquets.
- Points d'Accès Jumeaux Malveillants (Evil Twin) : Création de faux réseaux Wi-Fi portant exactement le même nom que le réseau officiel de l'établissement. Si vous vous connectez sans VPN, tout votre trafic passera directement par l'équipement de l'attaquant.
- SSL Stripping (Suppression du Chiffrement) : Outils automatisés forçant votre navigateur à rétrograder la connexion du HTTPS vers le HTTP non sécurisé, permettant à l'attaquant de lire les mots de passe et les cookies de session en clair.
Lorsque vous utilisez un VPN sur un Wi-Fi public, même si le réseau est malveillant ou compromis, l'attaquant n'interceptera que des données chiffrées illisibles, rendant inutile toute tentative d'écoute.
4. Prévention des Fuites DNS, WebRTC et Kill Switch
Toutes les solutions VPN n'offrent pas le même standard de protection. Une implémentation défaillante peut souffrir de ce que l'on appelle en cybersécurité des Leaks (fuites de données), où une partie des informations s'échappe hors du tunnel de protection sans que l'utilisateur s'en aperçoive.
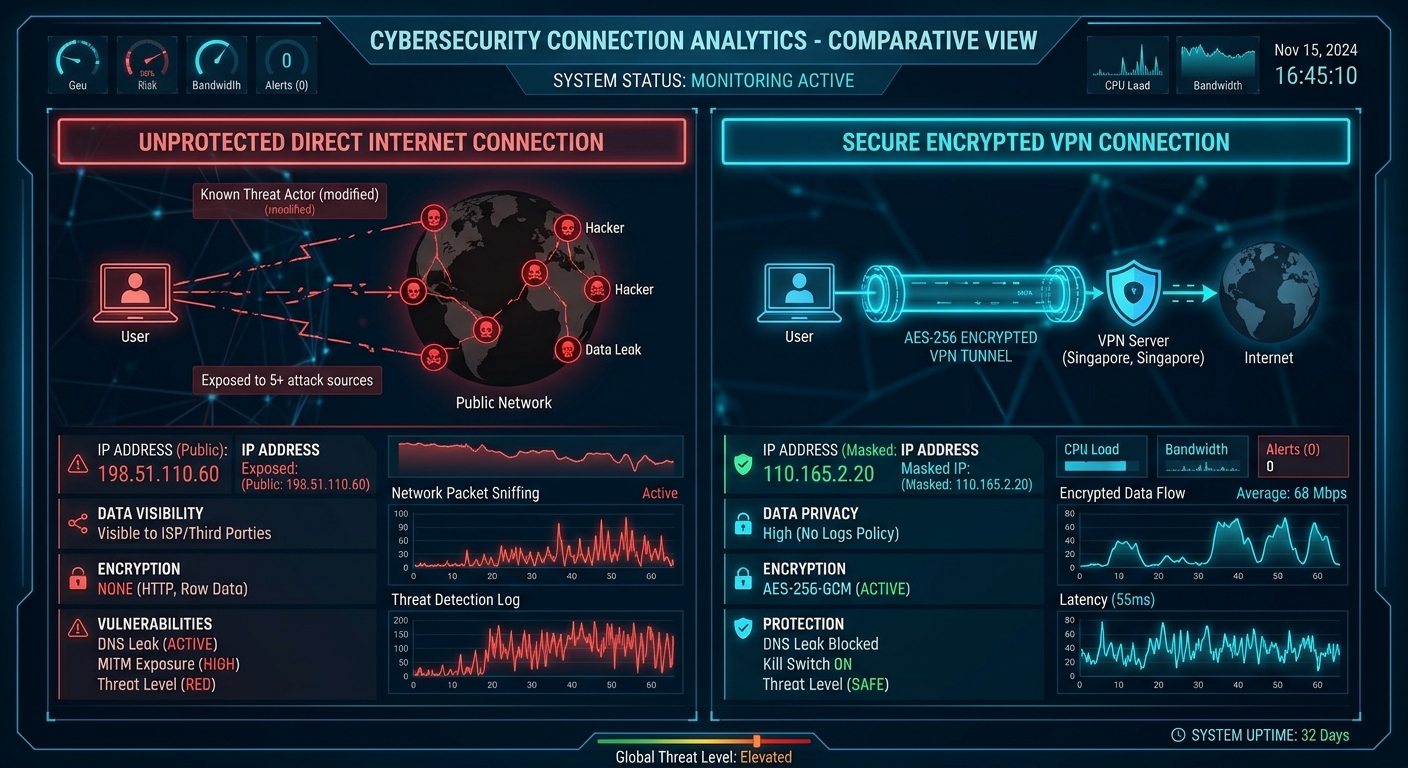
Vérifier l'absence de fuites DNS et disposer d'un interrupteur automatique Kill Switch garantit que votre IP ne soit jamais exposée.
Les trois mécanismes de blindage clés de NordVPN :
- Protection contre les Fuites DNS (DNS Leak Protection) : Assure que toutes les requêtes de noms de domaine sont résolues via des serveurs DNS privés intégrés à l'intérieur du tunnel chiffré, empêchant la pile TCP/IP du système d'exploitation de recourir aux DNS par défaut de l'opérateur.
- Blocage des Fuites WebRTC : Le WebRTC est une technologie intégrée aux navigateurs modernes pour les appels vocaux et vidéo qui peut révéler votre véritable adresse IP locale et publique via des requêtes STUN. Les applications et extensions VPN avancées bloquent ces requêtes.
- Kill Switch Automatique (Coupe-circuit) : Si la connexion Wi-Fi subit une microcoupure ou si le VPN se déconnecte momentanément, le système Kill Switch gèle immédiatement tout le trafic Internet de l'appareil, empêchant l'envoi du moindre paquet de données exposé avec votre véritable IP.
5. Atténuation du Profilage Dynamique et de la Géolocalisation
Les Data Brokers et les plateformes publicitaires ne se limitent pas au suivi de vos cookies ; ils utilisent l'adresse IP géographique pour classifier votre pouvoir d'achat, votre pays de résidence et vos habitudes de déplacement.
Se connecter via des serveurs VPN stratégiquement répartis détruit la continuité de ce profilage. En alternant périodiquement l'adresse IP observée par les serveurs distants, vous invalidez les corrélations automatisées qui tentent de relier vos recherches sur la santé, les finances ou vos intérêts personnels à une identité numérique unique.
🏢 Vous souhaitez disparaître des collecteurs de données ?
Combinez la protection active d'un VPN avec les demandes formelles de suppression (Opt-Out) adressées aux Data Brokers qui opèrent déjà dans votre pays.
Voir l'Annuaire des Data Brokers par Pays →6. Threat Protection : Au-delà d'un VPN Conventionnel
Dans l'écosystème actuel, le chiffrement du canal de transmission doit être complété par des mécanismes de défense actifs sur l'appareil. C'est là que les solutions intégrées font la différence technologique.
La technologie Threat Protection Pro (Protection Anti-menaces) de NordVPN agit au niveau du système pour inspecter et neutraliser les risques de sécurité sans impacter les performances :
- Blocage Inconditionnel des Publicités et Traqueurs : Neutralise le chargement des domaines connus de télémétrie et de publicité invasive avant même qu'ils ne s'affichent dans le navigateur.
- Analyse des Téléchargements contre les Malwares : Examine automatiquement les exécutables téléchargés pour bloquer les fichiers infectés par des infostealers ou des chevaux de Troie avant qu'ils n'endommagent le système.
- Protection contre les Sites de Phishing : Compare les URL demandées à des listes en temps réel de domaines malveillants dédiés à l'usurpation d'identité bancaire.
🚀 Protection à 360° avec NordVPN Threat Protection
Ne laissez pas votre fournisseur d'accès continuer à vendre votre historique ni les réseaux Wi-Fi non sécurisés mettre vos comptes en danger. Avec un seul abonnement NordVPN, sécurisez jusqu'à 10 appareils simultanément (ordinateur, smartphone, tablette et Smart TV) avec une garantie satisfait ou remboursé de 30 jours.
Obtenir NordVPN →Conclusion : Votre Protocole Complet de Blindage Numérique
Reprendre la souveraineté sur vos données personnelles exige une action coordonnée sur deux fronts complémentaires : l'assainissement du passé et la protection proactive de l'avenir.
Tandis que la suppression des anciens comptes inutilisés et la désindexation de votre nom sur Google nettoient la trace historique laissée derrière vous, l'utilisation constante de NordVPN constitue le bouclier défensif quotidien garantissant que vos futures sessions de navigation restent privées, anonymes et totalement à l'abri de toute surveillance abusive.