世界的なサイバーセキュリティのエコシステムにおいて、企業のデータベース侵害は産業規模のレベルに達しています。毎週のように、ECサイト、配信プラットフォーム、教育機関、SNS、公共機関が不正侵入を受け、外部の攻撃者によって膨大な量の機密情報が持ち出されています。こうした盗難データパッケージ(業界用語で「Data Breach(データ侵害)」)は、暗黒街のマーケットで売買されたり、ダークウェブのフォーラムや未管理のメッセージングチャネルで広く共有されたりしています。
データ流出の本当の危険性は、単一のサービスが侵害されることだけにとどまりません。パスワードの使い回しや予測しやすいバリエーションを複数のプラットフォームで使用している場合、一つの二次的なサイトで認証情報が流出するだけで、オンラインバンキング、メインのメールボックス、クラウドストレージ、個人プロフィールなどの重要なアカウントへのアクセス権をサイバー犯罪者に渡してしまうことになります。
1. データ侵害(Data Breach)とは何か?どのように発生するのか?
データ侵害とは、権限のない人物が企業のセキュリティ障壁を突破し、登録ユーザーのデータベースへの閲覧または抽出アクセス権を取得したときに発生します。最も頻繁に見られる攻撃手法は以下の通りです:
- SQLインジェクション(SQLi)とWebサーバーの脆弱性: Webサイトのコードエラーを利用して、攻撃者がデータベースへ直接クエリを実行し、完全なユーザーテーブルをダウンロードする手法。
- クラウドストレージの設定ミス: データベースサーバーやファイルコンテナ(Amazon S3バケットやMongoDBなど)が、パスワード認証なしでインターネット上に公開されたままになっているケース。
- 従業員に対するフィッシング攻撃: ソーシャルエンジニアリングによって管理者の認証情報を盗み出し、企業の内部ネットワークへ直接アクセスする手法。
- インフォスティーラー(情報窃取型マルウェア)による感染: RedLine、Raccoon、Vidarなどのマルウェアがユーザーや従業員の端末にインストールされ、ブラウザに保存されたパスワードを密かに抽出して外部サーバーへ送信する手法。
外部サーバーのセキュリティホールにより、長年にわたって蓄積されたアクセス認証情報が露出します。
2. データ侵害の解剖学:一般的にどのような情報が露出するのか?
ダークウェブ上で流通するコンパイル済みファイルは、侵害された対象に応じて技術的な複雑さや感度が異なります:
A. コンボリスト(Combo lists)
一般的に username:password や email:password の形式で構成されるプレーンテキストファイルです。企業がアクセスキーを弱い暗号化(ハッシュ塩なしのMD5やSHA-1など)で保存していた場合、攻撃者はGPUで高速化された総当たり攻撃(ブルートフォース攻撃)を適用して元のパスワードを解読します。
B. 個人識別情報(PII)
フルネーム、マイナンバーやパスポート番号、生年月日、住所、携帯電話番号、登録時のIPアドレスログなど。
C. 財務および請求データ
購入履歴、配送先住所、クレジットカード番号の一部(BINや末尾4桁)、決済ゲートウェイのトークンなど。
3. 攻撃のメカニズム:クレデンシャルスタッフィング(Credential Stuffing)
データベースが公開・処理されると、サイバー犯罪者は手動でアカウントを分析することはありません。自動化ツールを使用して、世界規模で大規模な攻撃を実行します。
4. アカウントが流出に含まれているか確認するためのツール
サイバーセキュリティ業界の正当な情報リポジトリは、ダークウェブを分析して流出データベースをコンパイルしており、市民が自分のアカウントのセキュリティ状態を安心して確認できるようになっています:
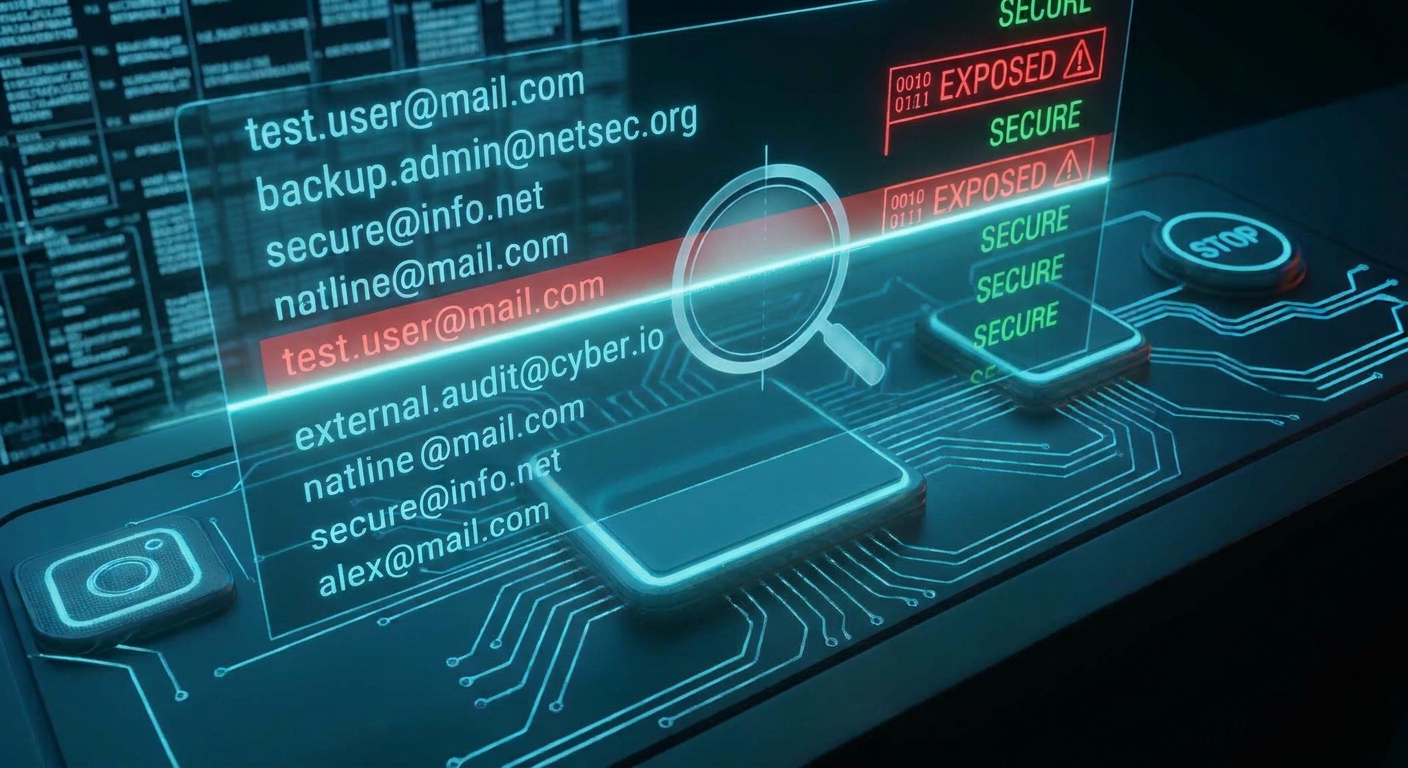
漏洩データベースでメールアドレスを定期的に監査することで、サービスの侵害を未然に防ぐことができます。
1. Have I Been Pwned (HIBP)
セキュリティエキスパートの Troy Hunt 氏によって作成された、国際的に権威のあるプラットフォームです。メールアドレスを検索して、具体的にどの侵害で露出したか、各インシデントでどのような個人情報が含まれていたかを確認できます。
2. WipeDigitalTracks 内蔵モジュール
WipeDigitalTracks.com のモジュール3(データ侵害およびセキュリティチェッカー)では、このプロセスを簡略化しています。当社のプラットフォームにメールアドレスを入力するだけで、システムが認証情報の状態を検証し、影響を与える登録済みの流出インシデントに関する詳細なレポートを提供します。
5. インシデント対応プロトコルと直ちにとるべき対策
ご自身のメールアドレスや個人認証情報が知られている流出事案に含まれていることが確認された場合は、直ちに以下の被害軽減プロトコルを実行してください:
- 侵害されたサイトでの即時パスワード変更: 流出が発生したプラットフォームでパスワードを更新します。
- 使い回していたサービスでのパスワード変更: メインのメールアドレス、SNS、銀行口座などで同じパスワード(または類似のバリエーション)を使用していた場合は、それぞれで直ちにパスワードを変更してください。
- 一意でランダムなパスワードの採用: 安全なパスワードマネージャー(Bitwardenや1Passwordなど)を使用して、プロフィールごとに16文字以上のランダムなパスワードを生成します。
- 2要素認証(2FA)の有効化: SIMスワッピングのリスクがあるSMS認証を避け、Google Authenticator や Aegis などの時間ベースの認証アプリ(TOTP)を使用して、すべてのアカウントで2段階認証を設定します。
- アクティブなセッションの取り消し: 各アカウントのセキュリティ設定を開き、リモートデバイスで開いているすべてのセッションを強制終了(ログアウト)します。
パスワードマネージャーと2要素認証(2FA)を組み合わせることで、流出したパスワードを第三者が悪用できなくなります。
6. 予防的なアイデンティティ分離戦略
将来的にサードパーティサービスでデータ侵害が発生した場合でも、ご自身のデジタルエコシステム全体が脅かされないよう、以下の分離対策を講じてください:
- メールマスク(Email Masking)の利用: Firefox Relay、SimpleLogin、DuckDuckGo Email Protection などのサービスを利用して、新しいサイトに登録する際に転送用メールアドレスを作成します。特定のサイトが攻撃を受けた場合でも、露出したマスクアドレスをワンクリックで無効化でき、本物の受信トレイには影響しません。
- アカウントの削除と解約: 露出したサービスや不要になったサービスを使用しない場合は、当社の直接解約ディレクトリを利用して永久削除を行います:
🗑️ モジュール1(アカウント解約ディレクトリ)へ移動 → - 半年に1回の監査: 当社の検証ツールを使用して定期的にチェックを行い、セキュリティチームによって登録された新しい露出を早期に発見します。
結論
相互に接続されたデジタル社会において、データ流出は避けられない現実です。しかし、一意なパスワード、多要素認証、継続的なモニタリングに基づく防御戦略を採用することで、外部サーバーの侵害による影響を完全に無力化し、個人のプライバシーと資産を安全に保つことができます。