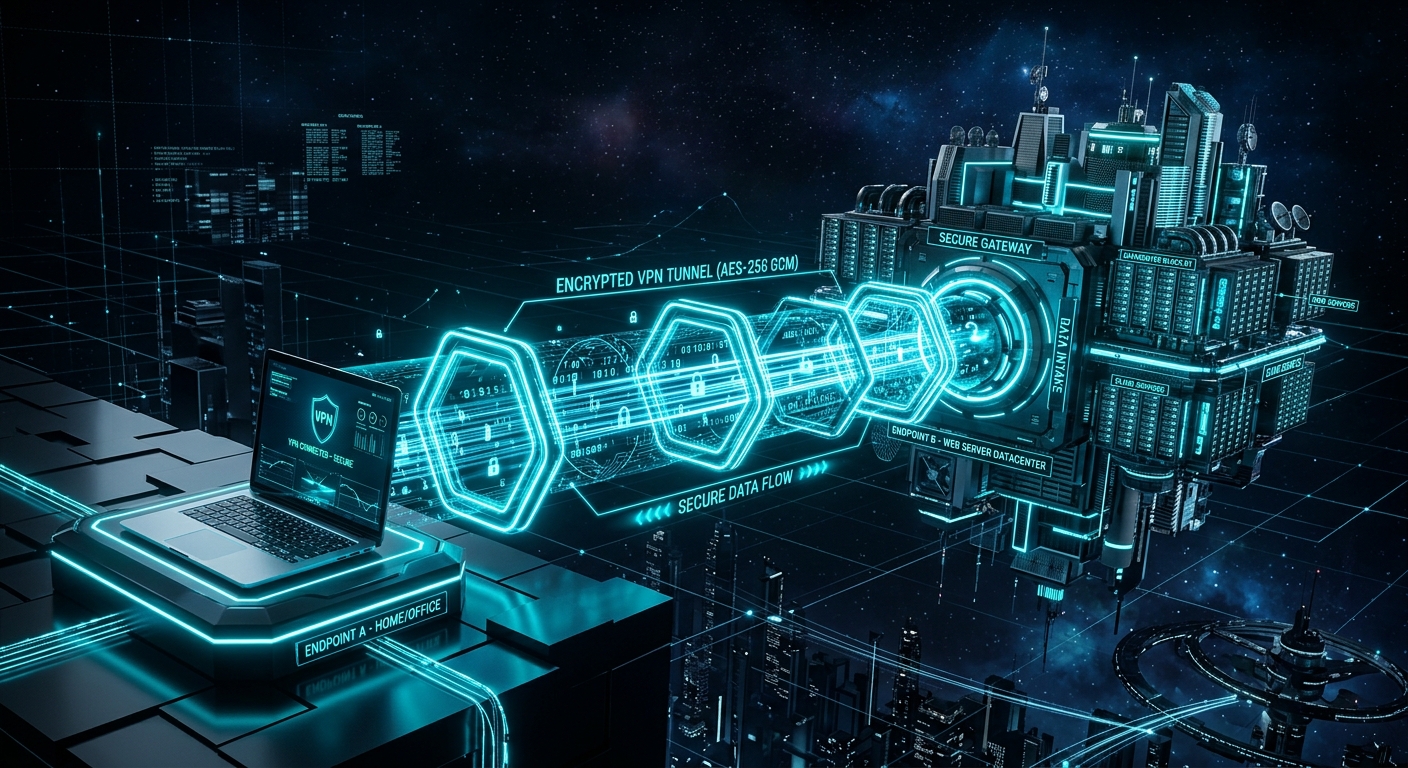
2026年の超高度ネットワーク社会において、グローバルなインターネットインフラは単なる通信手段であることをやめ、リアルタイムの監視と動的プロファイリングを行う巨大なアーキテクチャへと変貌を遂げました。すべてのDNSクエリ、TCP/IPハンドシェイク、GPS座標、そして保護されないまま送信されるすべてのオンライン操作は、広告の収益化や企業・国家による監視の巨大な仕組みにデータを供給しています。
たとえSNSのアカウントを削除したり、検索エンジンから過去のデータを消去したりしても、通信が暗号化された隔離チャネルを通過しない限り、日々のインターネット接続は絶え間ないテレメトリ(遠隔測定データ)のストリームを生成し続けます。本上級マニュアルでは、仮想プライベートネットワーク(VPN)とは何か、応用暗号学の基礎、パケットインスペクションを回避する能力、そして大規模トラッキングからアイデンティティを守る要としてVPNの導入が不可欠である理由を詳細に分析します。
1. VPNの暗号学的構造と内部アーキテクチャ
VPN(Virtual Private Network)の真の有効範囲を理解するには、保護されていない従来のWebルーティングアーキテクチャと、対称・非対称暗号化プロトコルによってカプセル化されたセッションとの違いを分析する必要があります。
標準的なモデルでは、デバイスからWebページの読み込みを要求すると、データパケットは一連の中継ノード(ローカルネットワークのルーター、インターネットサービスプロバイダ(ISP)の交換ノード、宛先のCDNサーバー)を通過します。これらすべてのネットワークホップにおいて、デバイスの送信元IPアドレスとHTTP/HTTPSヘッダーは監視ツールに対して無防備な状態にあります。
カプセル化プロセスと最新プロトコル
VPNはトンネルの中のトンネル(カプセル化)を作り出すことで、このパラダイムを一変させます。元のIPパケットは新しい暗号化パケットのペイロード(payload)となり、選択したVPNサーバーへ直接送信されます。このプロセスでは高度な暗号技術が機能します:
- WireGuard / NordLynxプロトコル: 現在の技術的ベンチマークです。わずか約4,000行のコードで構成されており(OpenVPNの10万行以上と比較)、対称暗号化
ChaCha20やメッセージ認証Poly1305などの先進的な暗号プリミティブにより、超高速な転送速度を実現します。 - 軍事レベルの暗号化(AES-256-GCM): OpenVPNおよびIKEv2/IPsec構成において、256ビット鍵を備えたAES標準は、現代の量子スーパーコンピュータであっても現実的な時間内にブルートフォース攻撃でデータストリームを解読できないことを保証します。
- Diffie-HellmanおよびECDHE鍵交換: 前方秘匿性(Forward Secrecy)の原則を保証します。セッションごとに一意の一時鍵が生成されるため、仮に将来攻撃者が鍵を侵害したとしても、過去のブラウジングセッションを復号することは不可能です。
🛠️ アカウントの安全性をチェック
アクティブな接続を保護する前に、あなたの認証情報やメールアドレスが過去にダークウェブのデータ漏洩データベースに流出していないか確認しましょう。
セキュリティ侵害を確認 →2. インターネットプロバイダ(ISP)の追跡とDPI検査の回避
SSL/TLS接続(Webサイトのhttps://の鍵マーク)を介して閲覧していれば、インターネットサービスプロバイダ(ISP)に対するプライバシーは十分に保たれるという誤解が広く存在します。確かにHTTPSはWebサイトに送信される具体的なテキスト内容やパスワードを暗号化しますが、接続先のドメイン名は完全に露出したままになります。
IPトラッキングの遮断とISPによるDNSリクエスト検査の防止は、商業プロファイリングを止めるために不可欠です。
プロバイダはどのようにしてあなたのデータを収集しているのか?
- 暗号化されていないDNSクエリ: 暗号化DNSサーバーを強制しない限り、URLを入力するたびにコンピュータはISPのDNSサーバーへどのIPに向かえばよいかを問い合わせます。ISPは日時とアクセスした正確なドメインを記録します。
- Server Name Indication(SNI): TLSハンドシェイクの際、Webサイトの暗号化が確立される前に、SNIフィールドが宛先ドメインを平文で送信します。
- ディープパケットインスペクション(DPI): 高度な通信事業者はDPIハードウェアを使用してトラフィックの種類(動画、P2Pダウンロード、ビデオ通話)を分類し、帯域幅を制限したり、統計集計データをデータブローカーに販売したりします。
NordVPNのような高性能VPNを有効にすると、すべてのトラフィックはVPNサーバーのIPアドレスへと誘導されます。ISPに観測されるのは、単一のIPへ向かう途切れることのない暗号化バイトのストリームだけです。ISPは、あなたがどのサイトを訪れ、どのサービスを利用し、何をダウンロードしているかを知る能力を完全に失います。
🛡️ トラッキング対策の先進ソリューション: NordVPN
111か国に分散配置された6,000台以上のサーバーを備えたNordVPNは、通信事業者のパケット検査を根本から遮断します。独自プロトコルNordLynxにより光回線に匹敵する速度を提供し、閲覧履歴があなたの管理下から離れることを防ぎます。
NordVPNを入手 →3. 公共Wi-FiネットワークにおけるMiTM攻撃からの重要保護
オープンまたは半公共のWi-Fiネットワーク(空港、ホテル、駅、カフェなど)は、スマートフォンやノートパソコンのユーザーにとって最も運用リスクの高い環境です。クライアント間の隔離が欠如しているため、同じネットワークに接続しているサイバー犯罪者は誰でもパッシブおよびアクティブな傍受ツールを展開できます。
VPNは装甲トンネルとして機能し、公共無線ネットワークでの盗聴の試みを無力化します。
VPNによって無力化される公共Wi-Fiの主な攻撃ベクトル:
- 中間者攻撃(MiTM): 攻撃者はARPスプーフィング技術を用いてデバイスとルーターの間に割り込み、自身のコンピュータをデフォルトゲートウェイに偽装してパケットを捕捉します。
- 悪意ある双子アクセスポイント(Evil Twin): 施設の公式ネットワークとまったく同じ名前の偽Wi-Fiを作成します。VPNなしで接続すると、すべてのトラフィックが攻撃者の機器を直接通過することになります。
- SSLストリッピング(暗号化の剥奪): ブラウザの接続をHTTPSから安全でないHTTPへ強制的にダウングレードさせる自動ツールで、攻撃者がパスワードやセッションCookieを平文で読み取れるようにします。
公共Wi-FiでVPNを使用していれば、たとえそのネットワークが悪意あるものや侵害されたものであっても、攻撃者が傍受できるのは解読不能な暗号化データのみとなり、あらゆる盗聴行為が無意味になります。
4. DNS・WebRTCリークの防止とキルスイッチ
すべてのVPNソリューションが同じ保護基準を提供しているわけではありません。不完全な実装では、サイバーセキュリティでリーク(情報漏洩)と呼ばれる現象が発生し、ユーザーが気づかないうちに情報の一部が保護トンネルの外へ漏れ出すことがあります。
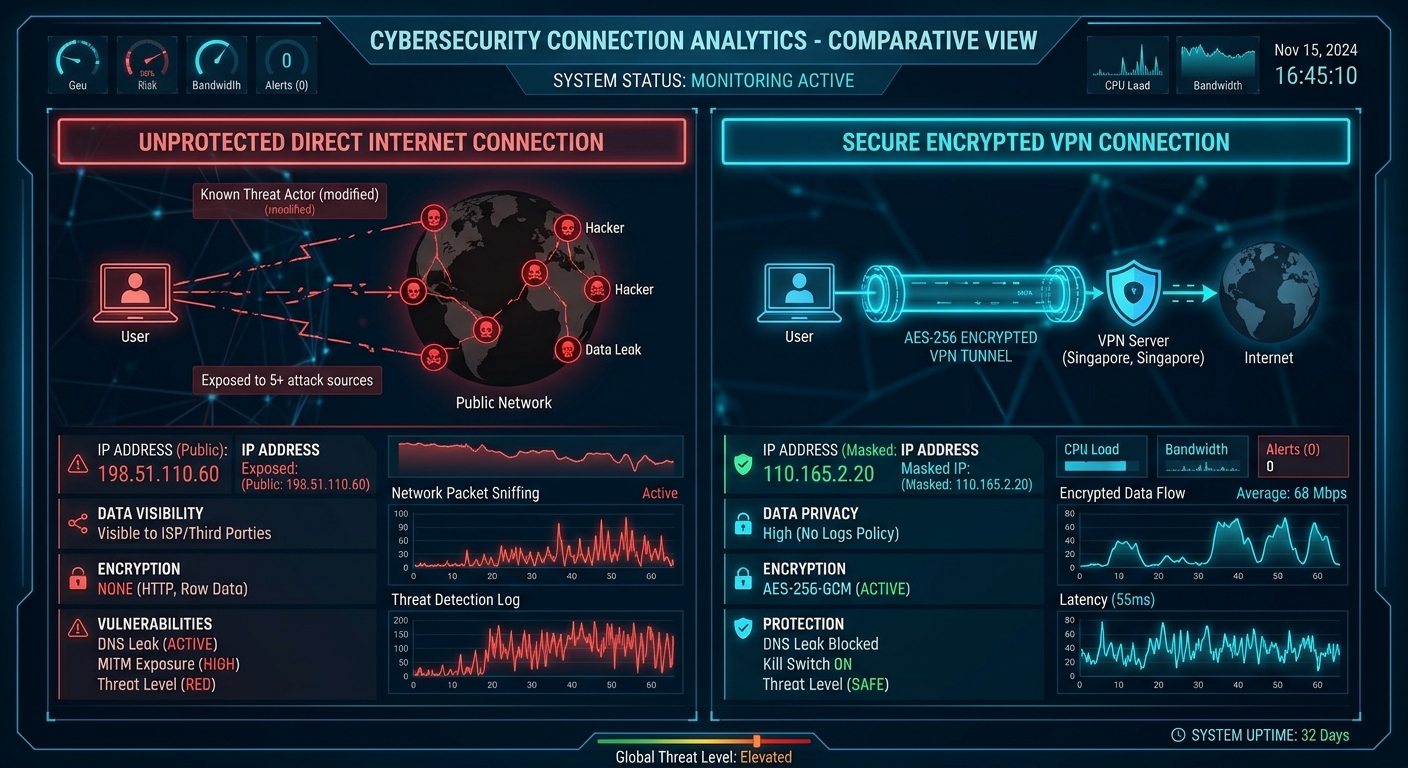
DNSリークがないことの検証と自動キルスイッチにより、IPアドレスが露出することは決してありません。
NordVPNの3つの主要な防御メカニズム:
- DNSリーク保護(DNS Leak Protection): すべてのドメイン名リクエストが暗号化トンネル内に統合されたプライベートDNSサーバーを介して解決されるようにし、OSのTCP/IPスタックがプロバイダのデフォルトDNSにフォールバックするのを防ぎます。
- WebRTCリークの遮断: WebRTCは音声・ビデオ通話用に最新ブラウザに組み込まれた技術ですが、STUNリクエストを通じて実際のローカルおよびパブリックIPアドレスを露呈させる可能性があります。高度なVPNアプリと拡張機能はこれらのリクエストをブロックします。
- 自動キルスイッチ(Kill Switch): Wi-Fi接続に瞬断が発生したりVPNが一時的に切断されたりした場合、キルスイッチシステムがデバイスのすべてのインターネットトラフィックを即座に凍結し、実際のIPが露出した状態で1パケットたりとも送信されるのを阻止します。
5. 動的プロファイリングと位置情報特定の緩和
データブローカーや広告プラットフォームはCookieの追跡にとどまらず、地理的IPアドレスを利用してあなたの購買力、居住国、移動習慣を分類しています。
戦略的に配置されたVPNサーバーを介して接続することで、このプロファイリングの連続性を断ち切ることができます。リモートサーバーから観測されるIPアドレスを定期的に切り替えることで、健康、金融、個人的な関心事に関する検索履歴を単一のデジタルアイデンティティに結びつけようとする自動相関分析を無効化できます。
🏢 データ収集業者から自分の情報を削除したいですか?
VPNによる能動的な保護と、あなたの国で活動しているデータブローカーへの正式な削除申請(オプトアウト)を組み合わせましょう。
国別データブローカー一覧を見る →6. Threat Protection:従来のVPNを超えた機能
現代のエコシステムでは、通信経路の暗号化に加えて、デバイス自体における能動的な防御メカニズムによる補完が求められます。統合型ソリューションが技術的な違いを生み出すのはまさにこの点です。
NordVPNのThreat Protection Pro(脅威対策Pro)テクノロジーはシステムレベルで動作し、パフォーマンスを損なうことなくセキュリティリスクを検査・無力化します:
- 広告とトラッカーの無条件ブロック: 既知のテレメトリや侵入型広告ドメインがブラウザに描画される前に読み込みを阻止します。
- ダウンロードファイルのマルウェアスキャン: ダウンロードされた実行ファイルを自動的に検査し、インフォスティーラーやトロイの木馬に感染したファイルがシステムに害を及ぼす前にブロックします。
- フィッシングサイトからの保護: リクエストされたURLを、銀行の認証情報詐取を目的とした悪意あるドメインのリアルタイムリストと照合します。
🚀 NordVPN Threat Protectionによる360°保護
インターネットプロバイダに閲覧履歴を売却させたり、安全でないWi-Fiネットワークによってアカウントを危険にさらしたりするのはやめましょう。NordVPNの1つのサブスクリプションで、最大10台のデバイス(パソコン、スマートフォン、タブレット、スマートTV)を30日間返金保証付きで同時に保護できます。
NordVPNを入手 →まとめ:完全なデジタル防御プロトコル
個人データの主権を取り戻すには、「過去の浄化」と「未来の先制的な保護」という2つの補完的な側面からの連携した取り組みが必要です。
使わなくなった古いアカウントの削除やGoogleからの氏名インデックス削除が過去に残したデジタルフットプリントを消去する一方で、NordVPNの継続的な利用は日々の防御シールドとなり、今後のブラウジングセッションがプライベートで匿名性が高く、不当な監視から完全に解放された状態を保ち続けます。