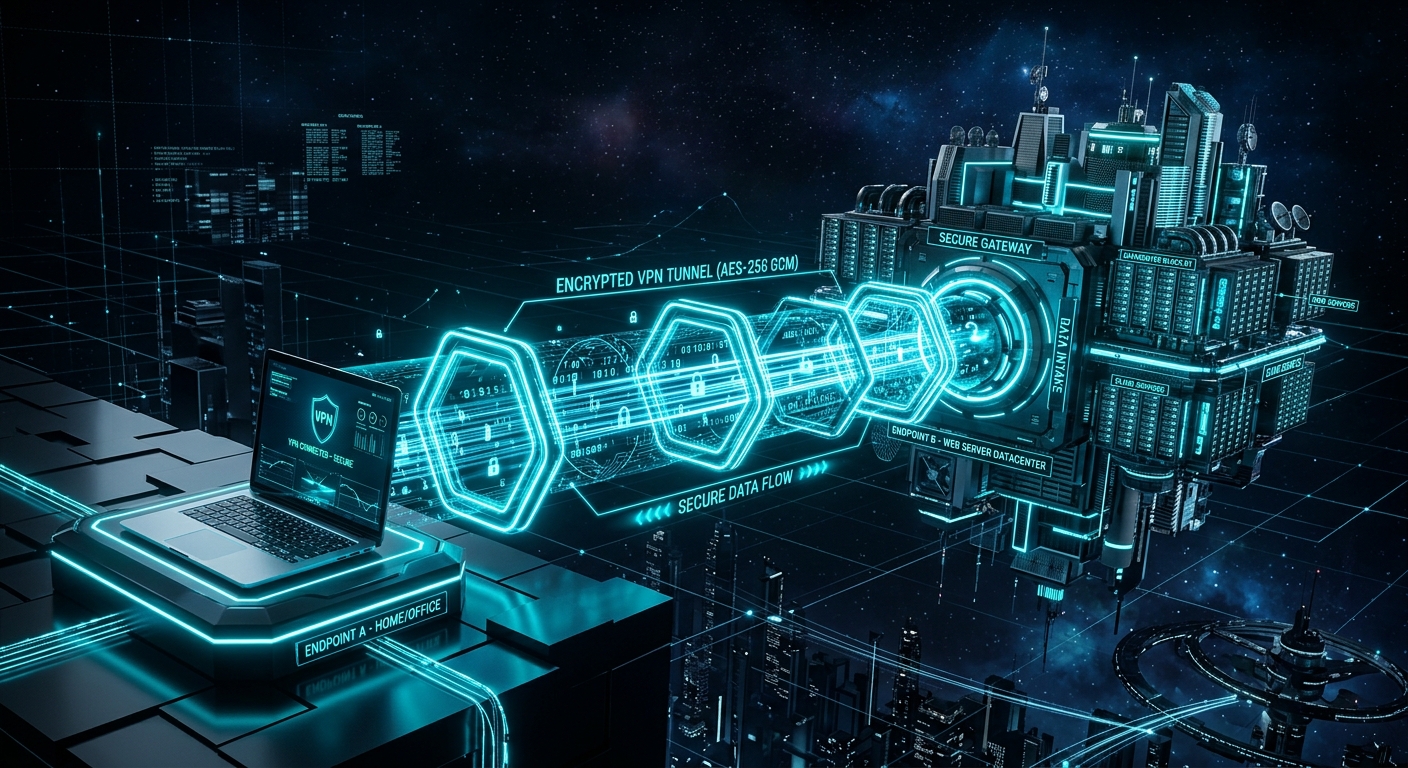
In het hyperverbonden landschap van 2026 is de wereldwijde internetinfrastructuur niet langer slechts een communicatiekanaal, maar getransformeerd tot een architectuur voor realtime surveillance en dynamische profilering. Elke DNS-query, elke TCP/IP-handshake, elke GPS-coördinaat en elke onbeschermde online interactie voedt een gigantische machinerie voor advertentie-inkomsten en commerciële of overheidsbewaking.
Zelfs als je je sociale media-accounts verwijdert of oude gegevens uit zoekmachines wist, blijft je dagelijkse internetverbinding een constante stroom telemetrie genereren als je communicatie niet via een versleuteld isolatiekanaal loopt. In deze geavanceerde handleiding analyseren we tot in detail wat een Virtueel Particulier Netwerk (VPN) is, de fundamenten van de toegepaste cryptografie, het vermogen om pakketinspectie te omzeilen en waarom het gebruik van een VPN de hoeksteen vormt om je identiteit te beschermen tegen massale tracking.
1. Cryptografische anatomie en interne architectuur van een VPN
Om de werkelijke reikwijdte van een VPN (Virtual Private Network) te begrijpen, is het noodzakelijk om het verschil te analyseren tussen een traditionele, onbeschermde webrouteringsarchitectuur en een sessie die is ingekapseld onder symmetrische en asymmetrische versleutelingsprotocollen.
In een standaardmodel reizen datapakketten wanneer je een webpagina opvraagt vanaf je apparaat via een reeks tussenliggende knooppunten (routers van je lokale netwerk, schakelknooppunten van je internetprovider of ISP en doel-CDN-servers). Bij elk van deze netwerkstappen blijven het bron-IP-adres van je apparaat en de HTTP/HTTPS-headers zichtbaar voor monitoringtools.
Het inkapselingsproces en moderne protocollen
Een VPN verandert dit paradigma door een tunnel in een tunnel (inkapseling) te creëren. De oorspronkelijke IP-pakketten worden de lading (payload) van een nieuw versleuteld pakket dat rechtstreeks naar de gekozen VPN-server wordt verzonden. Tijdens dit proces spelen geavanceerde cryptografische elementen een rol:
- WireGuard- / NordLynx-protocol: De huidige technologische referentie. Gebouwd met slechts zo'n 4.000 regels code (vergeleken met meer dan 100.000 bij OpenVPN), levert het ultrasnelle overdrachtssnelheden dankzij geavanceerde cryptografische primitieven zoals de symmetrische
ChaCha20-versleuteling enPoly1305-berichtauthenticatie. - Versleuteling op militair niveau (AES-256-GCM): Voor OpenVPN- en IKEv2/IPsec-configuraties zorgt de AES-standaard met 256-bits sleutels ervoor dat zelfs de huidige kwantumsupercomputers de datastroom niet binnen een realistische termijn via brute force kunnen ontsleutelen.
- Diffie-Hellman- en ECDHE-sleuteluitwisseling: Waarborgen het principe van Forward Secrecy. Elke sessie genereert een unieke tijdelijke sleutel; zelfs als een aanvaller in de toekomst een sleutel zou bemachtigen, kan hij eerdere browsersessies niet ontsleutelen.
🛠️ Controleer de beveiliging van je accounts
Controleer voordat je je actieve verbinding beveiligt of je inloggegevens en e-mailadressen eerder zijn blootgesteld in datalekdatabases op het Dark Web.
Controleer beveiligingsinbreuken →2. Tracking door je internetprovider (ISP) en DPI-inspectie vermijden
Er bestaat de wijdverbreide misvatting dat surfen via SSL/TLS-verbindingen (het hangslotje https:// op websites) voldoende is om je privacy te waarborgen tegenover je internetprovider (ISP). Hoewel HTTPS de specifieke tekstinhoud of wachtwoorden versleutelt die naar een site worden verzonden, laat het de domeinnaam waarmee je verbinding maakt volledig zichtbaar.
Het blokkeren van IP-tracking en het voorkomen dat je ISP DNS-verzoeken inspecteert, is cruciaal om commerciële profilering te stoppen.
Hoe verzamelt je internetprovider gegevens over jou?
- Onversleutelde DNS-query's: Tenzij je versleutelde DNS-servers afdwingt, vraagt je computer bij elke ingevoerde URL aan de DNS-servers van je ISP naar welk IP-adres hij moet gaan. De ISP registreert de datum, het tijdstip en het exact bezochte domein.
- Server Name Indication (SNI): Tijdens de TLS-handshake verzendt het SNI-veld het doeldomein in platte tekst voordat de versleuteling van de website tot stand komt.
- Deep Packet Inspection (DPI): Geavanceerde providers gebruiken DPI-hardware om het type verkeer (video, P2P-downloads, videogesprekken) te classificeren om bandbreedte te knijpen of statistische gegevens te verkopen aan Data Brokers.
Wanneer je een krachtige VPN zoals NordVPN inschakelt, wordt al het verkeer naar het IP-adres van de VPN-server geleid. Je ISP ziet slechts een ononderbroken stroom versleutelde bytes die naar één enkel IP-adres gaat. De ISP verliest volledig het vermogen om te zien welke websites je bezoekt, welke diensten je gebruikt of welke bestanden je downloadt.
🛡️ Geavanceerde oplossing tegen tracking: NordVPN
Met meer dan 6.000 servers verspreid over 111 landen blokkeert NordVPN de pakketinspectie van je provider bij de bron. Het NordLynx-protocol biedt een snelheid die gelijk is aan je glasvezelverbinding en zorgt ervoor dat je browsegeschiedenis nooit buiten jouw controle raakt.
Kies NordVPN →3. Kritieke bescherming op openbare wifi-netwerken tegen MiTM-aanvallen
Open of semi-openbare wifi-netwerken (op luchthavens, in hotels, treinstations of cafés) vormen de omgeving met het hoogste operationele risico voor elke smartphone- of laptopgebruiker. Door het ontbreken van isolatie tussen clients kan elke cybercrimineel op hetzelfde netwerk tools inzetten voor passieve en actieve onderschepping.
Een VPN fungeert als een gepantserde tunnel die afluisterpogingen op openbare draadloze netwerken neutraliseert.
Veelvoorkomende aanvalsvectoren op openbare wifi die door een VPN worden geneutraliseerd:
- Man-in-the-Middle-aanvallen (MiTM): De aanvaller plaatst zichzelf tussen je apparaat en de router met behulp van ARP Spoofing-technieken en doet zich voor als de standaardgateway om je pakketten te onderscheppen.
- Kwaadaardige tweeling-toegangspunten (Evil Twin): Het opzetten van valse wifi-netwerken met exact dezelfde naam als het officiële netwerk van de locatie. Als je verbinding maakt zonder VPN, loopt al je verkeer rechtstreeks via de apparatuur van de aanvaller.
- SSL Stripping (verwijderen van versleuteling): Geautomatiseerde tools die je browser dwingen om de verbinding te degraderen van HTTPS naar onveilig HTTP, waardoor de aanvaller wachtwoorden en sessiecookies in leesbare tekst kan meelezen.
Wanneer je een VPN gebruikt op openbare wifi, onderschept de aanvaller zelfs op een kwaadaardig of gehackt netwerk alleen onleesbare versleutelde gegevens, waardoor elke poging tot spionage zinloos wordt.
4. Voorkomen van DNS- en WebRTC-lekken en Kill Switch
Niet alle VPN-oplossingen bieden dezelfde beveiligingsstandaard. Een gebrekkige implementatie kan last hebben van wat in de cyberbeveiliging Leaks (datalekken) wordt genoemd, waarbij een deel van de informatie buiten de beschermende tunnel ontsnapt zonder dat de gebruiker het merkt.
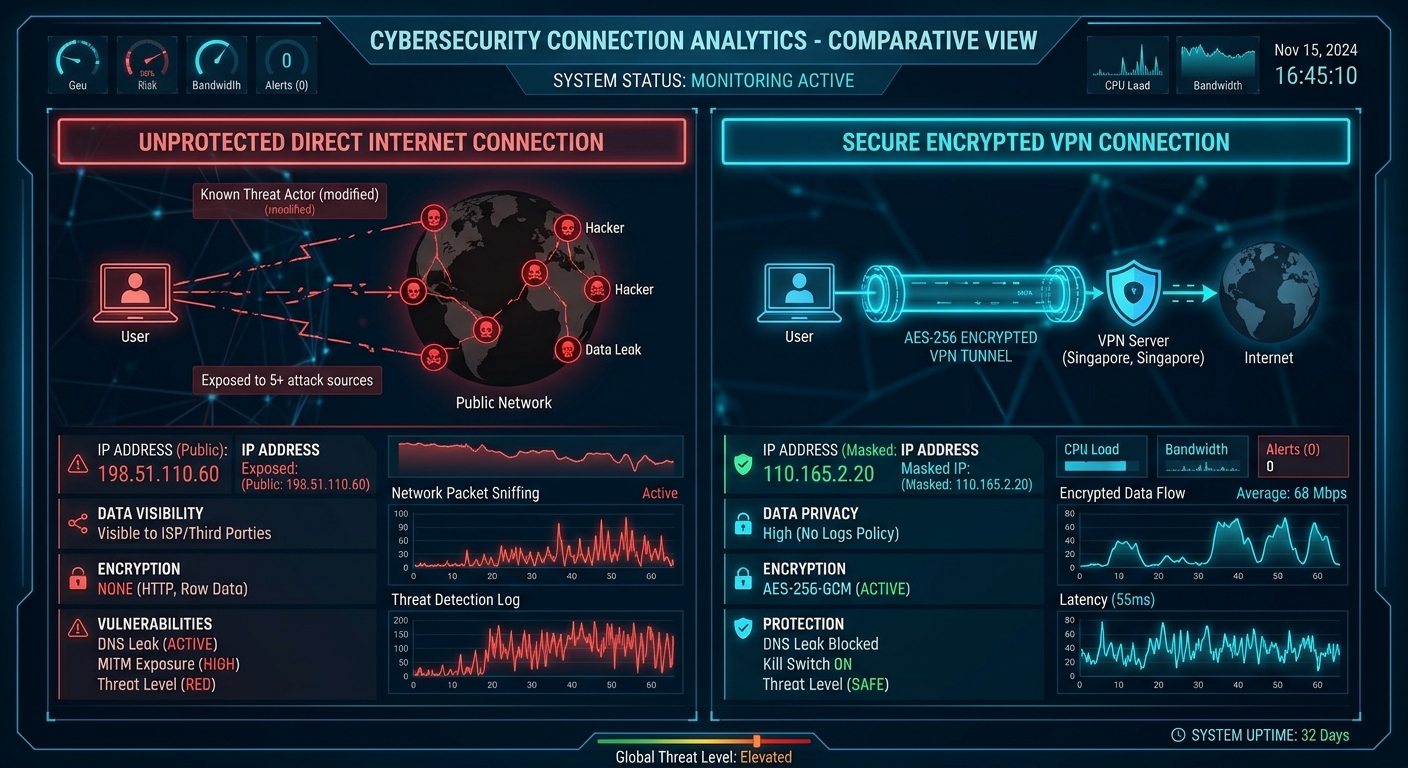
Verificatie van geen DNS-lekken en een automatische Kill Switch garanderen dat je IP-adres nooit wordt blootgesteld.
De drie belangrijkste beschermingsmechanismen van NordVPN:
- Bescherming tegen DNS-lekken (DNS Leak Protection): Zorgt ervoor dat alle domeinnaamverzoeken worden afgehandeld via privé-DNS-servers binnen de versleutelde tunnel, waardoor de TCP/IP-stack van het besturingssysteem niet terugvalt op de standaard-DNS van de provider.
- Blokkering van WebRTC-lekken: WebRTC is een technologie in moderne browsers voor spraak- en videogesprekken die je echte lokale en openbare IP-adres kan onthullen via STUN-verzoeken. Geavanceerde VPN-apps en -extensies blokkeren deze verzoeken.
- Automatische Kill Switch (noodschakelaar): Als de wifi-verbinding een korte onderbreking heeft of de VPN tijdelijk wegvalt, bevriest het Kill Switch-systeem onmiddellijk al het internetverkeer van het apparaat, zodat er geen enkel datapakket onbeschermd met je echte IP-adres wordt verzonden.
5. Beperking van dynamische profilering en geolocatie
Data Brokers en advertentieplatforms beperken zich niet tot het volgen van je cookies; ze gebruiken het geografische IP-adres om je koopkracht, land van verblijf en reisgewoonten te classificeren.
Verbinding maken via strategisch verspreide VPN-servers doorbreekt de continuïteit van deze profilering. Door regelmatig het IP-adres te wisselen dat zichtbaar is voor externe servers, maak je geautomatiseerde correlaties ongedaan die proberen je zoekopdrachten over gezondheid, financiën of persoonlijke interesses aan één digitale identiteit te koppelen.
🏢 Wil je jezelf laten verwijderen bij gegevensverzamelaars?
Combineer de actieve bescherming van een VPN met formele verwijderingsverzoeken (Opt-Out) gericht aan de Data Brokers die al in jouw land actief zijn.
Bekijk het overzicht van Data Brokers per land →6. Threat Protection: Meer dan een conventionele VPN
In het huidige ecosysteem moet de versleuteling van het transmissiekanaal worden aangevuld met actieve verdedigingsmechanismen op het apparaat zelf. Juist daar maken geïntegreerde oplossingen het technologische verschil.
De Threat Protection Pro-technologie van NordVPN werkt op systeemniveau om beveiligingsrisico's te inspecteren en te neutraliseren zonder de prestaties te beïnvloeden:
- Onvoorwaardelijke blokkering van advertenties en trackers: Stopt het laden van bekende telemetrie- en opdringerige advertentiedomeinen nog voordat ze in de browser worden weergegeven.
- Scannen van downloads op malware: Onderzoekt gedownloade uitvoerbare bestanden automatisch om bestanden die geïnfecteerd zijn met infostealers of trojans te blokkeren voordat ze het systeem beschadigen.
- Bescherming tegen phishingsites: Vergelijkt opgevraagde URL's met realtime lijsten van kwaadaardige domeinen die gericht zijn op het stelen van bankgegevens.
🚀 360°-bescherming met NordVPN Threat Protection
Laat je internetprovider niet langer je browsegeschiedenis verkopen en voorkom dat onveilige wifi-netwerken je accounts in gevaar brengen. Met één enkel NordVPN-abonnement beveilig je tot 10 apparaten tegelijk (computer, smartphone, tablet en Smart TV) met 30 dagen niet-goed-geld-terug-garantie.
Kies NordVPN →Conclusie: Je volledige digitale beveiligingsprotocol
Het herwinnen van de controle over je persoonlijke gegevens vereist een gecoördineerde aanpak op twee aanvullende fronten: het opschonen van het verleden en het proactief beschermen van de toekomst.
Terwijl het verwijderen van oude, ongebruikte accounts en het de-indexeren van je naam op Google de historische voetafdruk uitwist die je hebt achtergelaten, vormt het consequente gebruik van NordVPN het dagelijkse verdedigingsschild dat garandeert dat je toekomstige browsersessies privé, anoniem en volledig vrij van ongewenste bewaking blijven.