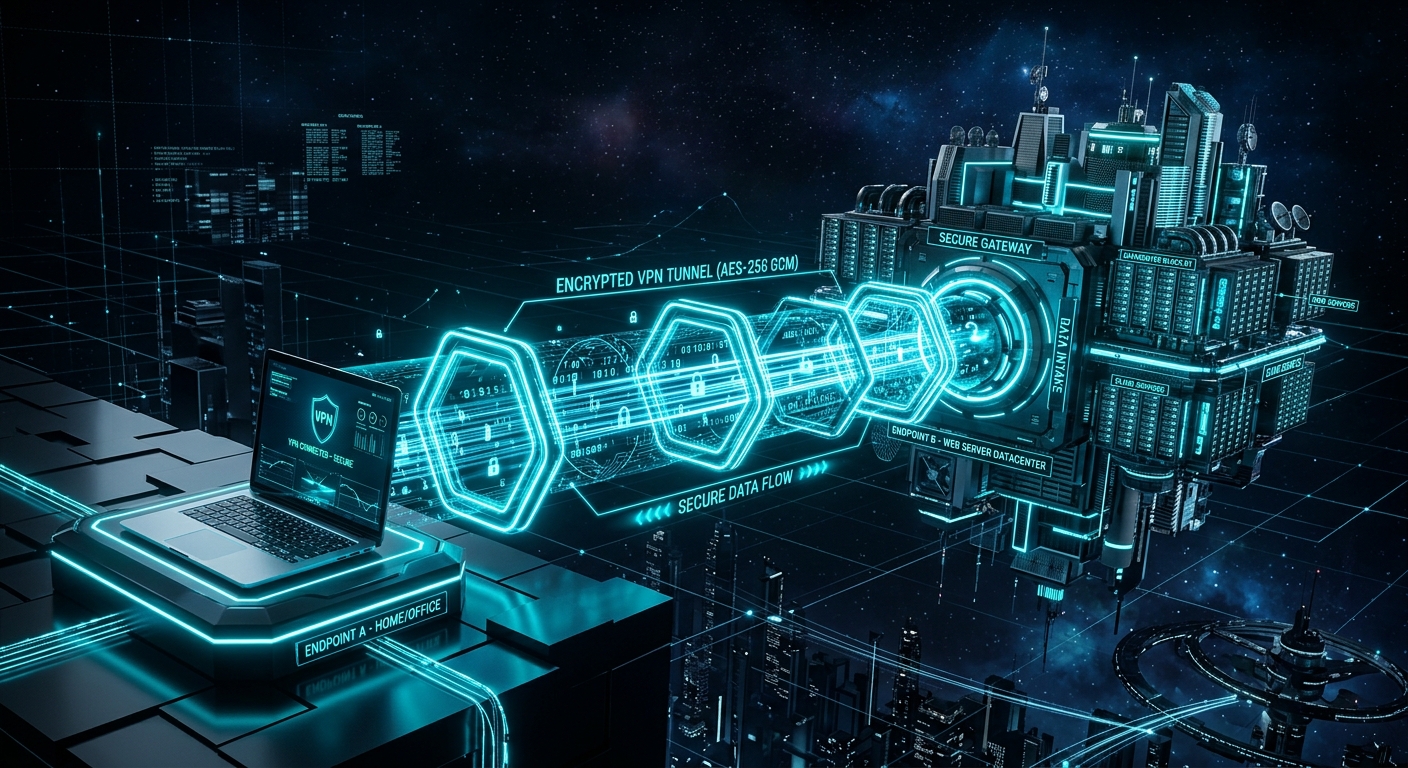
I det hypertilkoblede landskapet i 2026 har den globale internettinfrastrukturen sluttet å være bare en kommunikasjonskanal og blitt forvandlet til en arkitektur for overvåking og dynamisk profilering i sanntid. Hver eneste DNS-spørring, hvert TCP/IP-håndtrykk, hver GPS-koordinat og hver nettinteraksjon som sendes uten beskyttelse, mater et gigantisk maskineri for annonseinntekter og kommersiell eller statlig overvåking.
Selv om du sletter kontoene dine på sosiale medier eller fjerner gamle data fra søkemotorer, fortsetter den daglige nettverkstilkoblingen din å generere en konstant strøm av telemetri hvis kommunikasjonen din ikke behandles gjennom en kryptert isolasjonskanal. I denne avanserte håndboken analyserer vi i detalj hva et virtuelt privat nettverk (VPN) er, grunnlaget for den anvendte kryptografien, evnen til å omgå pakkeinspeksjon og hvorfor bruk av en VPN utgjør hjørnesteinen for å beskytte identiteten din mot massesporing.
1. Kryptografisk anatomi og intern arkitektur i en VPN
For å forstå den reelle rekkevidden til en VPN (Virtual Private Network) er det nødvendig å analysere forskjellen mellom en tradisjonell ubeskyttet web-rutingsarkitektur og en økt innkapslet under symmetriske og asymmetriske krypteringsprotokoller.
I en standardmodell reiser datapakker når du ber om å laste inn en nettside fra enheten din gjennom en rekke mellomliggende noder (rutere i ditt lokale nettverk, svitsjenoder hos internettleverandøren din eller ISP og mål-CDN-servere). Ved hvert av disse nettverkshoppene forblir kilde-IP-adressen til enheten din og HTTP/HTTPS-hodene eksponert for overvåkingsverktøy.
Innkapselingsprosessen og moderne protokoller
En VPN endrer dette paradigmet ved å skape en tunnel inne i en tunnel (innkapseling). De opprinnelige IP-pakkene blir nyttelasten (payload) i en ny kryptert pakke som sendes direkte til den valgte VPN-serveren. Under denne prosessen brukes kryptografiske elementer av høyeste nivå:
- WireGuard- / NordLynx-protokoll: Den nåværende teknologiske referansen. Bygget med bare rundt 4 000 kodelinjer (sammenlignet med over 100 000 i OpenVPN), gir den ultraraske overføringshastigheter gjennom avanserte kryptografiske primitiver som den symmetriske krypteringen
ChaCha20og meldingsautentiseringenPoly1305. - Kryptering på militært nivå (AES-256-GCM): For OpenVPN- og IKEv2/IPsec-konfigurasjoner sikrer AES-standarden med 256-biters nøkler at selv dagens kvantesuperdatamaskiner ikke kan dekryptere datastrømmen gjennom brute-force-angrep innen en realistisk tidsramme.
- Diffie-Hellman- og ECDHE-nøkkelutveksling: Garanterer prinsippet om Forward Secrecy. Hver økt genererer en unik midlertidig nøkkel; selv om en angriper skulle klare å kompromittere en nøkkel i fremtiden, vil vedkommende ikke kunne dekryptere tidligere nettleserøkter.
🛠️ Kontroller sikkerheten til kontoene dine
Før du sikrer den aktive tilkoblingen din, bør du sjekke om innloggingsdataene og e-postadressene dine tidligere har blitt eksponert i datalekkasjedatabaser på det mørke nettet.
Sjekk sikkerhetsbrudd →2. Unngå sporing fra internettleverandøren (ISP) og DPI-inspeksjon
Det er en utbredt misforståelse at surfing over SSL/TLS-tilkoblinger (hengelåsen https:// på nettsteder) er tilstrekkelig for å bevare personvernet overfor internettleverandøren (ISP). Selv om HTTPS krypterer det spesifikke tekstinnholdet eller passordene som sendes til et nettsted, etterlater det domenenavnet du kobler deg til helt eksponert.
Å blokkere IP-sporing og hindre internettleverandøren i å inspisere DNS-forespørsler er avgjørende for å stoppe kommersiell profilering.
Hvordan samler internettleverandøren din inn data om deg?
- Ukrypterte DNS-spørringer: Med mindre du tvinger frem krypterte DNS-servere, spør datamaskinen din internettleverandørens DNS-servere om hvilken IP den skal gå til hver gang du skriver inn en URL. Internettleverandøren logger dato, klokkeslett og det nøyaktige domenet som ble besøkt.
- Server Name Indication (SNI): Under TLS-håndtrykket overfører SNI-feltet måldomenet i klartekst før nettstedets kryptering opprettes.
- Deep Packet Inspection (DPI - dyp pakkeinspeksjon): Avanserte operatører bruker DPI-maskinvare til å klassifisere typen trafikk (video, P2P-nedlastinger, videosamtaler) for å begrense båndbredden eller selge statistiske sammendrag til datameglere (Data Brokers).
Når du aktiverer en høytytende VPN som NordVPN, ledes all trafikk til IP-adressen til VPN-serveren. Internettleverandøren din ser bare en uavbrutt strøm av krypterte byte som går til en enkelt IP. Internettleverandøren mister fullstendig evnen til å vite hvilke nettsteder du besøker, hvilke tjenester du bruker eller hvilke nedlastinger du utfører.
🛡️ Avansert løsning mot sporing: NordVPN
Med over 6 000 servere fordelt på 111 land blokkerer NordVPN operatørens pakkeinspeksjon ved roten. Protokollen NordLynx gir en hastighet på nivå med fiberforbindelsen din, og sikrer at nettleserloggene dine aldri forlater din kontroll.
Skaff deg NordVPN →3. Kritisk beskyttelse på offentlige Wi-Fi-nettverk mot MiTM-angrep
Åpne eller halvoffentlige Wi-Fi-nettverk (på flyplasser, hoteller, togstasjoner eller kafeer) utgjør miljøet med høyest operasjonell risiko for enhver smarttelefon- eller bærbar PC-bruker. Fordi det mangler isolasjon mellom klienter, kan enhver nettkriminell som er koblet til samme nettverk bruke verktøy for passiv og aktiv avlytting.
En VPN fungerer som en pansret tunnel som nøytraliserer avlyttingsforsøk på offentlige trådløse nettverk.
Vanlige angrepsvektorer på offentlig Wi-Fi som nøytraliseres av en VPN:
- Man-in-the-Middle-angrep (MiTM): Angriperen plasserer seg mellom enheten din og ruteren ved hjelp av ARP Spoofing-teknikker, og utgir sin egen datamaskin for å være standard gateway for å fange opp pakkene dine.
- Ondsinnet tvillingtilgangspunkt (Evil Twin): Opprettelse av falske Wi-Fi-nettverk med nøyaktig samme navn som stedets offisielle nettverk. Hvis du kobler til uten VPN, vil all trafikken din gå direkte gjennom angriperens utstyr.
- SSL Stripping (fjerning av kryptering): Automatiserte verktøy som tvinger nettleseren din til å nedgradere tilkoblingen fra HTTPS til usikker HTTP, slik at angriperen kan lese passord og øktinformasjonskapsler i klartekst.
Når du bruker en VPN på et offentlig Wi-Fi-nettverk, selv om nettverket er ondsinnet eller kompromittert, vil angriperen bare fange opp uleselige krypterte data, noe som gjør ethvert forsøk på avlytting meningsløst.
4. Forebygging av DNS- og WebRTC-lekkasjer samt Kill Switch
Ikke alle VPN-løsninger tilbyr samme beskyttelsesstandard. En mangelfull implementering kan lide av det som innen cybersikkerhet kalles Leaks (datalekkasjer), der deler av informasjonen slipper ut utenfor beskyttelsestunnelen uten at brukeren merker det.
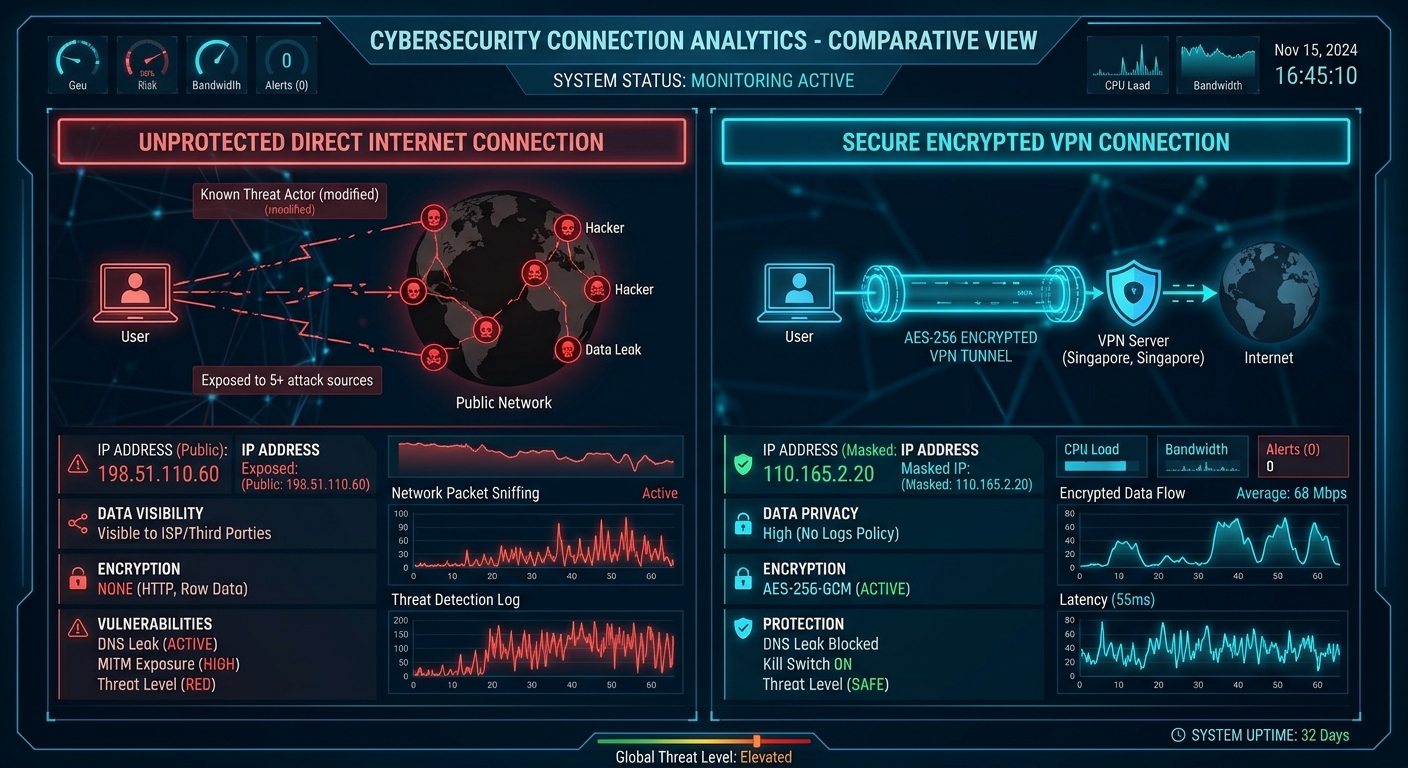
Verifisering av ingen DNS-lekkasjer og en automatisk Kill Switch garanterer at IP-adressen din aldri blir eksponert.
NordVPNs tre viktigste beskyttelsesmekanismer:
- Beskyttelse mot DNS-lekkasjer (DNS Leak Protection): Sikrer at alle forespørsler om domenenavn løses gjennom private DNS-servere integrert inne i den krypterte tunnelen, og hindrer operativsystemets TCP/IP-stakk i å falle tilbake på leverandørens standard-DNS.
- Blokkering av WebRTC-lekkasjer: WebRTC er en teknologi innebygd i moderne nettlesere for tale- og videosamtaler som kan avsløre din virkelige lokale og offentlige IP-adresse via STUN-forespørsler. Avanserte VPN-apper og -utvidelser blokkerer disse forespørslene.
- Automatisk Kill Switch (nødstopp): Hvis Wi-Fi-tilkoblingen opplever et mikrobrudd eller VPN-tilkoblingen faller ut et øyeblikk, fryser Kill Switch-systemet umiddelbart all internettrafikk på enheten, og hindrer at en eneste datapakke sendes eksponert med din ekte IP.
5. Begrensning av dynamisk profilering og geolokalisering
Datameglere (Data Brokers) og annonseplattformer nøyer seg ikke med å spore informasjonskapslene dine; de bruker den geografiske IP-adressen til å klassifisere kjøpekraften din, bostedslandet ditt og reisevanene dine.
Tilkobling via strategisk fordelte VPN-servere ødelegger kontinuiteten i denne profileringen. Ved å veksle IP-adressen som observeres av eksterne servere med jevne mellomrom, ugyldiggjør du automatiserte korrelasjoner som forsøker å knytte søkene dine om helse, økonomi eller personlige interesser til én enkelt digital identitet.
🏢 Vil du slette deg selv fra datainnsamlere?
Kombiner den aktive beskyttelsen fra en VPN med formelle sletteforespørsler (Opt-Out) rettet mot datameglerne som allerede opererer i landet ditt.
Se katalogen over datameglere per land →6. Threat Protection: Mer enn en konvensjonell VPN
I dagens økosystem må krypteringen av overføringskanalen suppleres med aktive forsvarsmekanismer på selve enheten. Det er her integrerte løsninger utgjør den teknologiske forskjellen.
NordVPNs teknologi Threat Protection Pro (Trusselbeskyttelse) opererer på systemnivå for å inspisere og nøytralisere sikkerhetsrisikoer uten å påvirke ytelsen:
- Betingelsesløs blokkering av annonser og sporere: Nøytraliserer lasting av kjente telemetri- og påtrengende annonsedomener før de i det hele tatt vises i nettleseren.
- Skanning av nedlastinger for skadevare: Undersøker nedlastede kjørbare filer automatisk for å blokkere filer infisert med infostealers eller trojanere før de skader systemet.
- Beskyttelse mot phishing-nettsteder: Sammenligner forespurte URL-er med sanntidslister over ondsinnede domener dedikert til tyveri av bankidentitet.
🚀 360° beskyttelse med NordVPN Threat Protection
Ikke la internettleverandøren din fortsette å selge historikken din, og la ikke usikrede Wi-Fi-nettverk sette kontoene dine i fare. Med ett enkelt abonnement på NordVPN sikrer du opptil 10 enheter samtidig (datamaskin, smarttelefon, nettbrett og Smart-TV) med 30 dagers pengene-tilbake-garanti.
Skaff deg NordVPN →Konklusjon: Din komplette digitale beskyttelsesprotokoll
Å gjenvinne suvereniteten over dine personopplysninger krever en koordinert innsats på to utfyllende fronter: opprydding i fortiden og proaktiv beskyttelse av fremtiden.
Mens sletting av gamle ubrukte kontoer og fjerning av navnet ditt fra Google renser opp i det historiske fotavtrykket du har lagt igjen, utgjør konsekvent bruk av NordVPN det daglige forsvarsskjoldet som garanterer at dine fremtidige nettleserøkter forblir private, anonyme og helt fri for uønsket overvåking.