W globalnym ekosystemie cyberbezpieczeństwa wycieki baz danych firm osiągnęły rozmiary przemysłowe. Co tydzień sklepy internetowe, platformy streamingowe, instytucje edukacyjne, sieci społecznościowe i urzędy stają się ofiarami cyfrowych włamań, w wyniku których kradzione są ogromne ilości poufnych informacji. Te skradzione pakiety danych — znane jako Data Breaches (naruszenia danych) — trafiają następnie na podziemne rynki lub są udostępniane bezpłatnie w Dark Webie.
Prawdziwe niebezpieczeństwo wycieku danych nie ogranicza się jedynie do samej usługi, która uległa awarii. Gdy użytkownik powtarza to samo hasło na wielu platformach, wyciek na małej witrynie daje cyberprzestępcom bezpośredni dostęp do kluczowych kont, takich jak bankowość elektroniczna, poczta e-mail, chmura czy profile osobiste.
1. Czym jest naruszenie danych (Data Breach) i jak do niego dochodzi?
Naruszenie danych występuje, gdy nieupoważnione osoby omijają zabezpieczenia firmy i uzyskują dostęp do baz danych zawierających informacje o klientach i użytkownikach. Do najczęstszych wektorów ataku należą:
- Ataki SQL Injection (SQLi) i podatności serwerów: Błędy w kodzie strony internetowej, które pozwalają atakującym wykonywać zapytania bezpośrednio do bazy danych i pobierać całe tabele.
- Błędna konfiguracja chmury: Serwery baz danych lub kontenery (np. Amazon S3 czy MongoDB) pozostawione publicznie w Internecie bez ochrony hasłem.
- Ataki phishingowe na pracowników: Kradzież poświadczeń administratorów poprzez socjotechnikę, co daje bezpośredni dostęp do sieci wewnętrznej.
- Infekcje złośliwym oprogramowaniem Infostealer: Złośliwe oprogramowanie (np. RedLine, Raccoon, Vidar) instalowane na urządzeniach użytkowników w celu wykradania haseł zapisanych w przeglądarce i przesyłania ich na serwery przestępców.
Luka w zabezpieczeniach zewnętrznego serwera ujawnia dane dostępowe zbierane przez lata.
2. Anatomia wycieku: Jakie dane najczęściej trafiają do sieci?
Pliki krążące w Dark Webie różnią się stopniem wrażliwości i rodzajem zawartych informacji:
A. Combolisty (Listy poświadczeń)
Pliki tekstowe w formacie użytkownik:hasło lub email:hasło. Jeśli firma przechowywała hasła ze słabym szyfrowaniem (np. MD5 lub SHA-1 bez soli), atakujący używają metod brute-force, aby poznać oryginalne hasła.
B. Dane Osobowe (PII)
Imię i nazwisko, numer PESEL, data urodzenia, adres zamieszkania, numer telefonu oraz logi adresów IP.
C. Dane finansowe i rozliczeniowe
Historia zakupów, adresy dostaw, częściowe numery kart płatniczych (BIN lub ostatnie cztery cyfry) oraz tokeny operatorów płatności.
3. Mechanizm ataku: Credential Stuffing
Gdy baza danych wycieknie, cyberprzestępcy nie analizują kont ręcznie. Używają zautomatyzowanego oprogramowania do przeprowadzania ataków na masową skalę.
4. Narzędzia do sprawdzania, czy Twoje konta wyciekły
Rzetelne platformy cyberbezpieczeństwa analizują Dark Web i gromadzą bazy wycieków, aby umożliwić obywatelom zweryfikowanie bezpieczeństwa swoich kont:
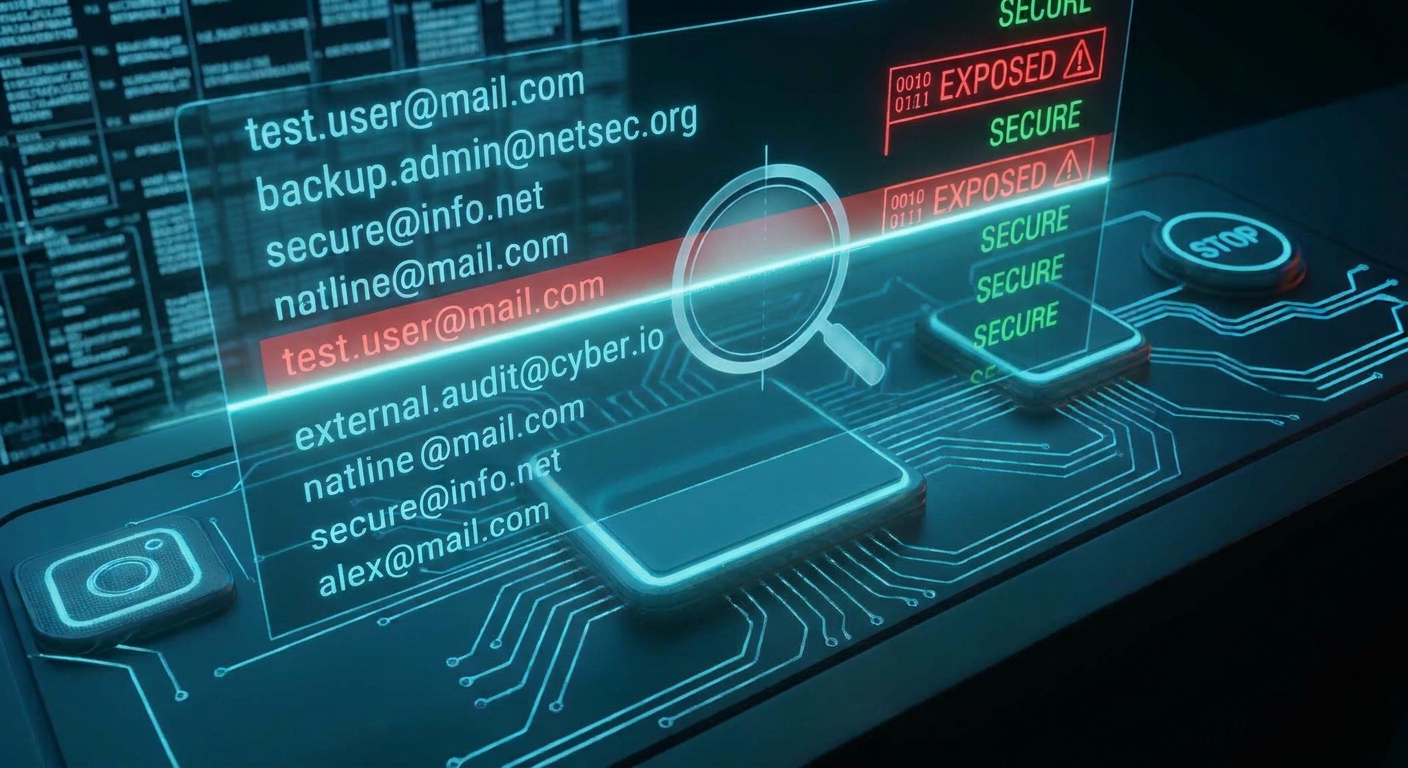
Regularny audyt adresu e-mail w bazach wycieków pomaga zapobiegać przejęciu konta.
1. Have I Been Pwned (HIBP)
Stworzony przez eksperta ds. bezpieczeństwa Troya Hunta, jest międzynarodowym standardem. Pozwala wyszukać adres e-mail, aby sprawdzić, w jakich wyciekach brał udział i jakie dane zostały ujawnione.
2. Wbudowany moduł w WipeDigitalTracks
W Module 3 WipeDigitalTracks.com (Sprawdzanie Wycieków Danych i Bezpieczeństwa) uprościliśmy ten proces. Wpisując swój adres e-mail na naszej platformie, system sprawdza stan Twoich poświadczeń i generuje szczegółowy raport dotyczący zarejestrowanych incydentów.
5. Protokół reagowania na incydent i natychmiastowe działania
Jeśli dowiesz się, że Twój adres e-mail lub dane dostępowe znajdują się w znanym wycieku danych, natychmiast wykonaj następujące kroki:
- Natychmiastowa zmiana hasła w usłudze, która uległa wyciekowi: Zaktualizuj hasło na platformie, z której wyciekły dane.
- Zmiana haseł w serwisach, gdzie było używane to samo hasło: Jeśli używałeś tego samego hasła (lub jego wariantu) w poczcie, mediach społecznościowych lub bankowości, natychmiast zmień je w każdym z tych miejsc.
- Wdrożenie unikalnych i losowych haseł: Użyj bezpiecznego menedżera haseł (np. Bitwarden lub 1Password), aby wygenerować losowe hasła o długości co najmniej 16 znaków dla każdego profilu.
- Włączenie Uwierzytelniania Dwuoskładnikowego (2FA): Włącz weryfikację dwuetapową na wszystkich kontach za pomocą aplikacji do uwierzytelniania (TOTP), takich jak Google Authenticator czy Aegis, unikając weryfikacji SMS ze względu na ryzyko SIM-swappingu.
- Unieważnienie aktywnych sesji: Przejdź do ustawień bezpieczeństwa na swoich kontach i wymuś wylogowanie ze wszystkich aktywnych sesji na urządzeniach.
Połączenie menedżera haseł i uwierzytelniania dwuskładnikowego (2FA) sprawia, że skradzione hasła stają się bezużyteczne dla osób trzecich.
🔍 Sprawdź, czy Twój e-mail wyciekł
Skorzystaj z naszego modułu sprawdzania wycieków, aby natychmiast dowiedzieć się, czy Twoje konto znajduje się w publicznych bazach naruszeń.
Sprawdź wycieki danych teraz →🔎 Szukaj jawnych śladów w Google
Odkryj, czy Twoje dane osobowe pojawiają się w publicznych dokumentach lub otwartych listach za pomocą naszego narzędzia Dorks.
Użyj wyszukiwania Dorks →6. Prewencyjne strategie izolacji tożsamości
Aby zapobiec sytuacji, w której przyszły wyciek u zewnętrznego dostawcy zagrozi całej Twojej cyfrowej tożsamości, zastosuj następujące środki ostrożności:
- Korzystanie z aliasów e-mail (Email Masking): Używaj usług takich jak Firefox Relay, SimpleLogin czy DuckDuckGo Email Protection, aby tworzyć aliasy e-mail podczas rejestracji w nowych witrynach. Jeśli witryna ulegnie wyciekowi, możesz wyłączyć dany alias jednym kliknięciem bez wpływu na główną skrzynkę odbiorczą.
- Trwałe usuwanie kont: Jeśli nie korzystasz już z usługi, która uległa wyciekowi, usuń ją trwale za pomocą naszego katalogu bezpośredniego usuwania kont:
🗑️ Przejdź do Modułu 1: Katalog usuwania kont → - Audyty okresowe: Planuj regularne sprawdzanie za pomocą naszego narzędzia, aby wcześnie wykrywać nowe wycieki po ich zarejestrowaniu.
Podsumowanie
Wycieki danych są nieuniknionym elementem dzisiejszego cyfrowego świata. Stosując jednak strategię obronną opartą na unikalnych hasłach, uwierzytelnianiu dwuskładnikowym i stałym monitoringu, możesz skutecznie zneutralizować skutki naruszeń bezpieczeństwa i zachować pełne bezpieczeństwo swoich danych osobowych oraz finansowych.