Najsłabszym ogniwem osobistego cyberbezpieczeństwa pozostaje czynnik ludzki w zarządzaniu hasłami. W 2026 roku zautomatyzowane botnety przeprowadzają miliony prób włamań na minutę za pomocą wspomaganych przez sztuczną inteligencję ataków Credential Stuffing oraz siłowych (brute-force). Ponowne używanie haseł lub zapamiętywanie prostych wariantów tego samego klucza nie jest już tylko lekkomyślnością – to gwarancja cyfrowego przejęcia konta.
Wdrożenie zaszyfrowanego sejfu na poświadczenia opartego na architekturze Zero-Knowledge (wiedzy zerowej) stanowi jedyną skuteczną barierę izolującą Twoje konta bankowe, sieci społecznościowe i pocztę e-mail przed wyciekami danych w Dark Webie. W tym przewodniku przeanalizujemy architekturę techniczną NordPass, jego najnowocześniejszy algorytm szyfrowania XChaCha20 oraz powody, dla których stał się on ostatecznym standardem w zarządzaniu hasłami.
1. Zagrożenie związane z Credential Stuffing i ponownym używaniem haseł
Gdy drugorzędna usługa lub forum internetowe pada ofiarą naruszenia bezpieczeństwa, a jej bazy danych wyciekają do sieci, cyberprzestępcy nie ograniczają się do ataku na tę jedną witrynę. Wykorzystują zautomatyzowane skrypty, aby przetestować te same kombinacje nazwy użytkownika i hasła na setkach platform o wysokim priorytecie (Google, PayPal, bankowość internetowa i media społecznościowe). Ten wektor ataku jest znany jako Credential Stuffing.
Jeśli używasz tego samego hasła (lub przewidywalnych wariantów) w wielu miejscach, pojedynczy wyciek danych z mniejszej strony narazi na szwank cały Twój cyfrowy ekosystem w ramach reakcji łańcuchowej. Menedżer haseł rozwiązuje ten problem, generując unikalne, losowe hasła o najwyższej entropii dla każdej usługi, bez konieczności zapamiętywania któregokolwiek z nich przez użytkownika.
🛠️ Sprawdź swoje ujawnione poświadczenia
Natychmiast zweryfikuj, czy Twój adres e-mail lub hasła zostały ujawnione w znanych wyciekach danych, zanim zabezpieczysz swój sejf.
Sprawdź w Dark Webie →2. Szyfrowanie XChaCha20 i architektura Zero-Knowledge
W przeciwieństwie do tradycyjnych menedżerów haseł korzystających ze standardu AES-256, NordPass wykorzystuje prymityw kryptograficzny XChaCha20. Ten szyfr strumieniowy (stream cipher) wyróżnia się znacznie większą szybkością na urządzeniach mobilnych, brakiem konieczności stosowania akceleracji sprzętowej oraz wrodzoną odpornością na ataki kanałem bocznym oparte na czasie dostępu do pamięci podręcznej (cache-timing attacks).
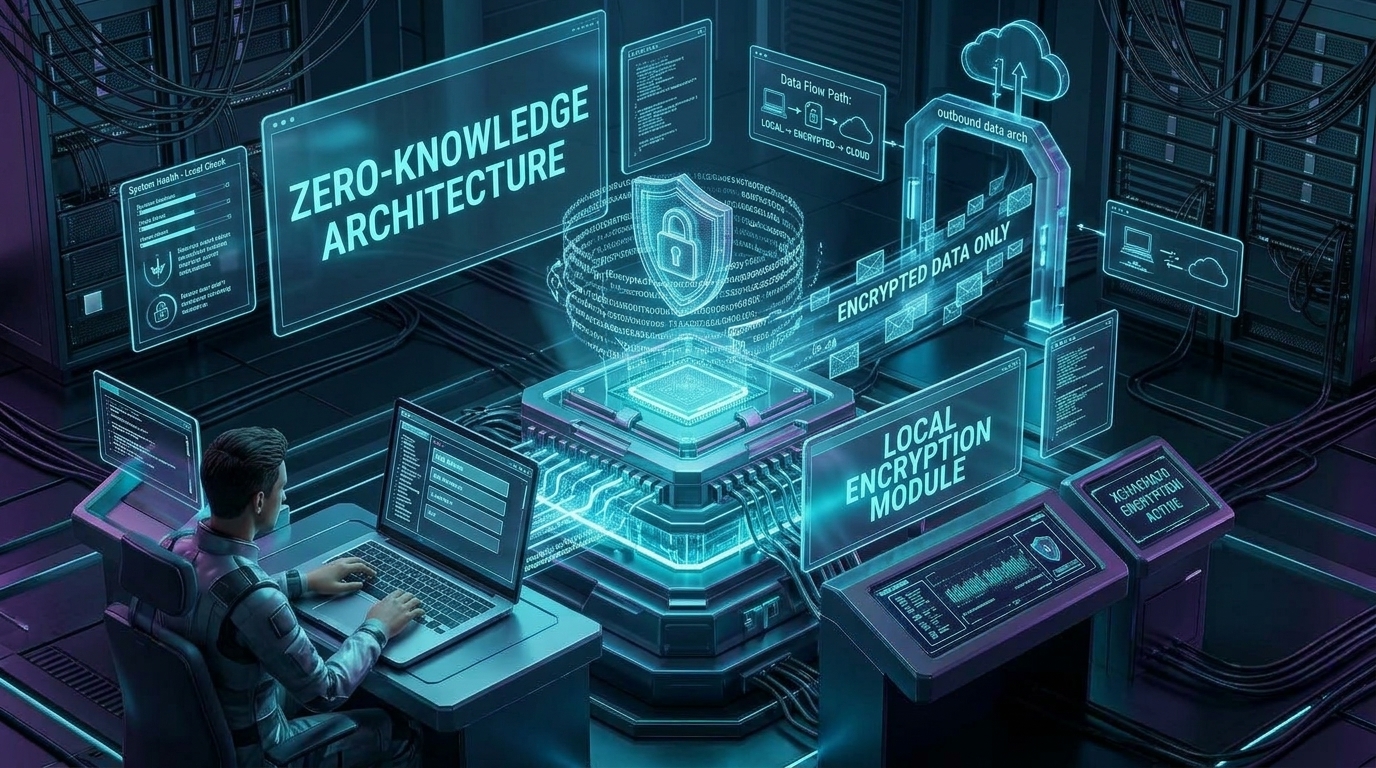
Szyfrowanie i deszyfrowanie odbywają się wyłącznie lokalnie na Twoim urządzeniu.
Podstawowe zasady bezpieczeństwa:
- Architektura Zero-Knowledge: Twoje hasło główne nigdy nie jest przesyłane na serwery NordPass. Całe szyfrowanie odbywa się lokalnie na Twoim urządzeniu przed synchronizacją zaszyfrowanego sejfu.
- Algorytm klucza głównego (Argon2id): Wyprowadzanie klucza głównego wykorzystuje funkcję skrótu Argon2id, zaprojektowaną w celu neutralizacji ataków przeprowadzanych za pomocą procesorów GPU i układów ASIC.
- Niezależne audyty (Cure53): Architektura i kod źródłowy NordPass przeszły rygorystyczne niezależne audyty zewnętrzne potwierdzające integralność kodu.
🔑 Zabezpiecz swoją tożsamość cyfrową z NordPass
Chroń swoje hasła, karty kredytowe i prywatne notatki w ultrabezpiecznym sejfie z szyfrowaniem XChaCha20. Nielimitowana synchronizacja na wszystkich urządzeniach i automatyczne wypełnianie jednym kliknięciem.
Wypróbuj NordPass →3. Synchronizacja kluczy dostępu (Passkeys): Przyszłość bez haseł
Passkeys (klucze dostępu) stanowią najważniejszy skok ewolucyjny w uwierzytelnianiu internetowym. Oparte na standardach FIDO2 i WebAuthn, zastępują tradycyjne hasła asymetrycznymi parami kluczy kryptograficznych powiązanymi z biometrią urządzenia (FaceID, odcisk palca lub Windows Hello).
NordPass integruje natywną obsługę synchronizacji kluczy Passkeys w systemach Windows, macOS, Linux, Android i iOS. Eliminuje to przywiązanie do jednego ekosystemu (lock-in), pozwalając na utworzenie klucza Passkey na smartfonie iPhone i natychmiastowe uwierzytelnienie się na komputerze z systemem Windows lub Linux.
4. Data Breach Scanner, Email Masking i zaawansowane narzędzia
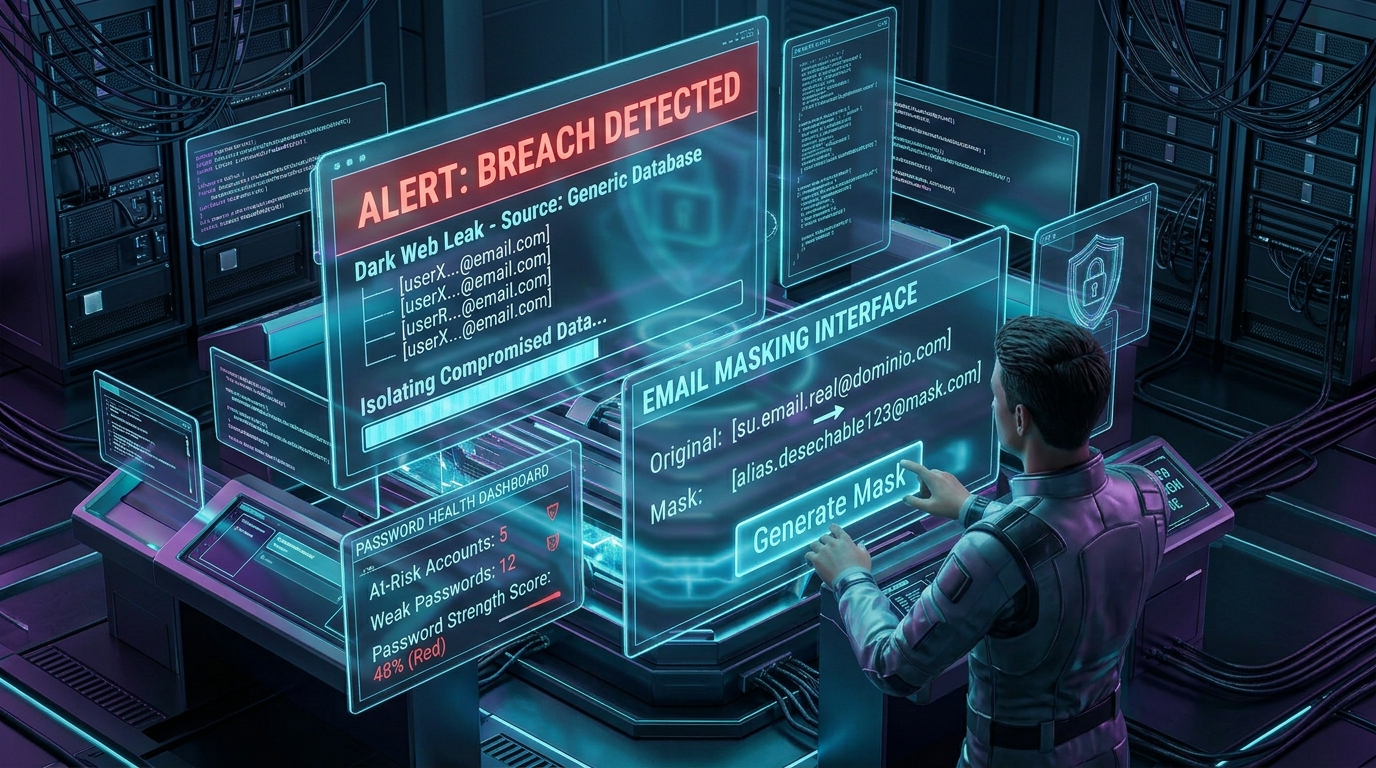
Skaner wycieków danych nieustannie monitoruje Dark Web w poszukiwaniu zagrożeń.
Nowoczesny menedżer poświadczeń nie może być zwykłym cyfrowym notatnikiem; wymaga aktywnej obrony i proaktywnego monitorowania. NordPass oferuje kompleksowe narzędzia cyberbezpieczeństwa:
- Data Breach Scanner: Skanuje Dark Web w czasie rzeczywistym w poszukiwaniu ujawnionych adresów e-mail lub danych osobowych.
- Email Masking: Tworzy jednorazowe aliasy e-mail, aby zapobiegać spamowi i śledzeniu pomiędzy usługami.
- Password Health: Identyfikuje słabe, powtarzające się lub naruszone hasła.
- Wbudowany moduł uwierzytelniania 2FA: Generuje tymczasowe kody TOTP do weryfikacji dwuetapowej.
🚀 Przejdź na pełną ochronę z NordPass Premium
Nie czekaj, aż padniesz ofiarą ataku Credential Stuffing, aby zabezpieczyć swoje tożsamości online. Z NordPass Premium zyskujesz skaner wycieków w czasie rzeczywistym, maskowanie adresów e-mail oraz nielimitowaną synchronizację międzyplatformową z 30-dniową gwarancją zwrotu pieniędzy.
Zdobądź NordPass →Podsumowanie: Uzupełnij swój protokół cyfrowego pancerza
Ochrona Twojej obecności w Internecie wymaga zintegrowanej strategii. Podczas gdy korzystanie z sieci VPN, takiej jak NordVPN, zabezpiecza Twoją komunikację i ukrywa ruch IP przed wścibskimi oczami, NordPass chroni bezpośredni dostęp do Twoich usług osobistych i poufnych danych.
Połączenie zaszyfrowanego tunelu z sejfem Zero-Knowledge stanowi ostateczny protokół pozwalający uniknąć profilowania komercyjnego, odeprzeć cyberataki i zachować pełną kontrolę nad swoimi poświadczeniami w 2026 roku.