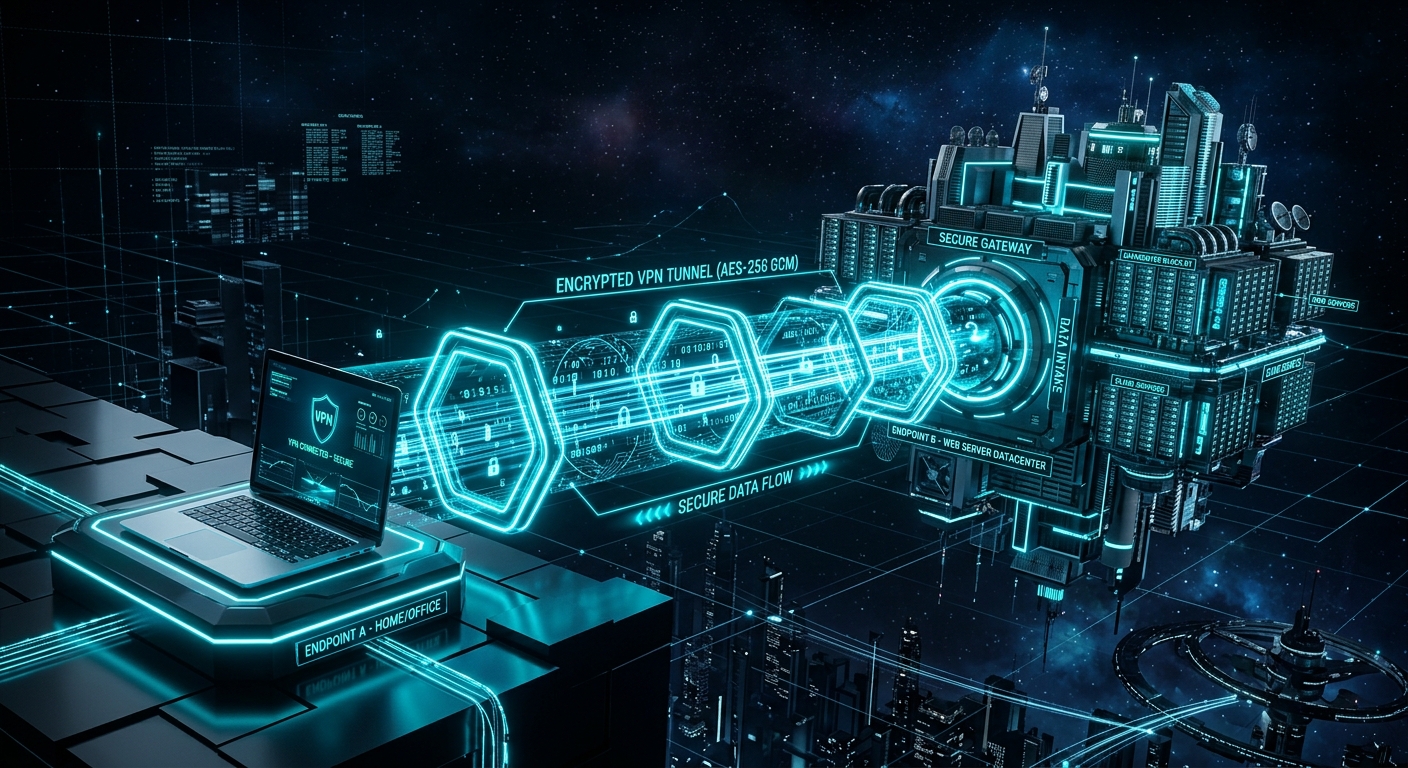
W hiperpołączonym środowisku 2026 roku globalna infrastruktura Internetu przestała być jedynie kanałem komunikacji, przekształcając się w architekturę monitorowania i dynamicznego profilowania w czasie rzeczywistym. Każde zapytanie DNS, każdy uścisk dłoni TCP/IP, każda współrzędna GPS i każda interakcja online przesyłana bez ochrony zasila gigantyczną machinę monetyzacji reklamowej oraz nadzoru komercyjnego lub rządowego.
Nawet jeśli usuniesz swoje konta w sieciach społecznościowych lub wyczyścisz stare dane z wyszukiwarek, Twoje codzienne połączenie sieciowe nadal generuje stały strumień telemetrii, jeśli komunikacja nie przechodzi przez zaszyfrowany kanał izolacji. W tym zaawansowanym podręczniku szczegółowo przeanalizujemy, czym jest Wirtualna Sieć Prywatna (VPN), jakie są podstawy stosowanej w niej kryptografii, w jaki sposób omija ona inspekcję pakietów oraz dlaczego korzystanie z VPN stanowi fundament ochrony Twojej tożsamości przed masowym śledzeniem.
1. Anatomia kryptograficzna i wewnętrzna architektura sieci VPN
Aby zrozumieć rzeczywisty zakres działania sieci VPN (Virtual Private Network), należy przeanalizować różnicę między tradycyjną, niezabezpieczoną architekturą routingu sieciowego a sesją zamkniętą w kapsułach za pomocą symetrycznych i asymetrycznych protokołów szyfrowania.
W modelu standardowym, gdy żądasz załadowania strony internetowej na swoim urządzeniu, pakiety danych przechodzą przez szereg węzłów pośrednich (routery sieci lokalnej, węzły komutacyjne dostawcy usług internetowych lub ISP oraz docelowe serwery CDN). Na każdym z tych przeskoków sieciowych źródłowy adres IP Twojego urządzenia oraz nagłówki HTTP/HTTPS pozostają widoczne dla narzędzi monitorujących.
Proces kapsułkowania i nowoczesne protokoły
VPN zmienia ten paradygmat, tworząc tunel wewnątrz tunelu (kapsułkowanie). Oryginalne pakiety IP stają się ładunkiem użytecznym (payload) nowego zaszyfrowanego pakietu wysyłanego bezpośrednio do wybranego serwera VPN. Podczas tego procesu działają elementy kryptograficzne najwyższego poziomu:
- Protokół WireGuard / NordLynx: Obecny punkt odniesienia w technologii. Zbudowany z zaledwie około 4000 linii kodu (w porównaniu do ponad 100 000 w OpenVPN), zapewnia ultraszybkie prędkości transferu dzięki zaawansowanym prymitywom kryptograficznym, takim jak szyfrowanie symetryczne
ChaCha20i uwierzytelnianie wiadomościPoly1305. - Szyfrowanie klasy wojskowej (AES-256-GCM): W konfiguracjach OpenVPN i IKEv2/IPsec standard AES z 256-bitowymi kluczami gwarantuje, że nawet współczesne superkomputery kwantowe nie są w stanie odszyfrować strumienia danych metodą brute-force w realistycznym przedziale czasowym.
- Wymiana kluczy Diffie-Hellman i ECDHE: Gwarantują zasadę Forward Secrecy (utajniania z wyprzedzeniem). Każda sesja generuje unikalny klucz tymczasowy; nawet jeśli atakującemu udałoby się w przyszłości przejąć jakiś klucz, nie będzie w stanie odszyfrować wcześniejszych sesji przeglądania.
🛠️ Sprawdź bezpieczeństwo swoich kont
Zanim zabezpieczysz swoje aktywne połączenie, upewnij się, że Twoje poświadczenia i adresy e-mail nie zostały w przeszłości ujawnione w bazach wycieków danych w Dark Webie.
Sprawdź naruszenia bezpieczeństwa →2. Unikanie śledzenia przez dostawcę Internetu (ISP) oraz inspekcji DPI
Istnieje błędne przekonanie, że przeglądanie stron za pośrednictwem połączeń SSL/TLS (kłódka https:// na stronach internetowych) wystarcza do zachowania prywatności wobec dostawcy usług internetowych (ISP). Chociaż HTTPS szyfruje konkretną treść tekstową lub hasła wysyłane do witryny, pozostawia całkowicie widoczną nazwę domeny, z którą się łączysz.
Blokowanie śledzenia IP i uniemożliwienie dostawcy ISP inspekcji zapytań DNS jest kluczowe dla powstrzymania profilowania komercyjnego.
W jaki sposób Twój dostawca Internetu gromadzi dane o Tobie?
- Nieszyfrowane zapytania DNS: Jeśli nie wymusisz szyfrowanych serwerów DNS, za każdym razem, gdy wpisujesz adres URL, komputer pyta serwery DNS dostawcy ISP, pod jaki adres IP ma się skierować. ISP rejestruje datę, godzinę i dokładną odwiedzaną domenę.
- Server Name Indication (SNI): Podczas uścisku dłoni TLS pole SNI przesyła docelową domenę otwartym tekstem przed ustanowieniem szyfrowania witryny.
- Deep Packet Inspection (DPI – Głęboka inspekcja pakietów): Zaawansowani operatorzy wykorzystują sprzęt DPI do klasyfikowania rodzaju ruchu (wideo, pobieranie P2P, wideorozmowy) w celu ograniczania przepustowości lub sprzedaży zestawień statystycznych brokerom danych (Data Brokers).
Gdy aktywujesz wydajny VPN, taki jak NordVPN, cały ruch jest kierowany na adres IP serwera VPN. Twój dostawca ISP widzi jedynie nieprzerwany strumień zaszyfrowanych bajtów zmierzający do jednego adresu IP. Dostawca całkowicie traci możliwość sprawdzenia, jakie strony odwiedzasz, z jakich usług korzystasz i jakie pliki pobierasz.
🛡️ Zaawansowane rozwiązanie przeciw śledzeniu: NordVPN
Dzięki ponad 6000 serwerów rozmieszczonych w 111 krajach NordVPN u źródła blokuje inspekcję pakietów prowadzoną przez operatora. Jego protokół NordLynx zapewnia prędkość dorównującą łączu światłowodowemu, gwarantując, że Twoje dzienniki przeglądania nigdy nie wymkną się spod Twojej kontroli.
Zdobądź NordVPN →3. Kluczowa ochrona w publicznych sieciach Wi-Fi przed atakami MiTM
Otwarte lub półpubliczne sieci Wi-Fi (na lotniskach, w hotelach, na dworcach kolejowych czy w kawiarniach) stanowią środowisko o najwyższym ryzyku operacyjnym dla każdego użytkownika smartfona lub laptopa. Z powodu braku izolacji między klientami każdy cyberprzestępca podłączony do tej samej sieci może wdrożyć narzędzia do pasywnego i aktywnego przechwytywania danych.
VPN działa jak opancerzony tunel, który neutralizuje próby podsłuchu w publicznych sieciach bezprzewodowych.
Najczęstsze wektory ataków w publicznych sieciach Wi-Fi neutralizowane przez VPN:
- Ataki Man-in-the-Middle (MiTM): Atakujący umieszcza się między Twoim urządzeniem a routerem za pomocą technik ARP Spoofing, podszywając się pod bramę domyślną w celu przechwytywania pakietów.
- Złośliwe bliźniacze punkty dostępu (Evil Twin): Tworzenie fałszywych sieci Wi-Fi o dokładnie takiej samej nazwie jak oficjalna sieć lokalu. Jeśli połączysz się bez VPN, cały Twój ruch przejdzie bezpośrednio przez sprzęt atakującego.
- SSL Stripping (usuwanie szyfrowania): Zautomatyzowane narzędzia zmuszające przeglądarkę do obniżenia poziomu połączenia z HTTPS do niezabezpieczonego HTTP, co pozwala atakującemu odczytywać hasła i pliki cookie sesji otwartym tekstem.
Gdy korzystasz z VPN w publicznej sieci Wi-Fi, nawet jeśli sieć jest złośliwa lub naruszona, atakujący przechwyci wyłącznie nieczytelne zaszyfrowane dane, co czyni każdą próbę szpiegowania bezskuteczną.
4. Zapobieganie wyciekom DNS i WebRTC oraz funkcja Kill Switch
Nie wszystkie rozwiązania VPN oferują ten sam standard ochrony. Wadliwa implementacja może cierpieć na zjawisko nazywane w cyberbezpieczeństwie Leaks (wyciekami danych), w którym część informacji wydostaje się poza tunel ochronny bez wiedzy użytkownika.
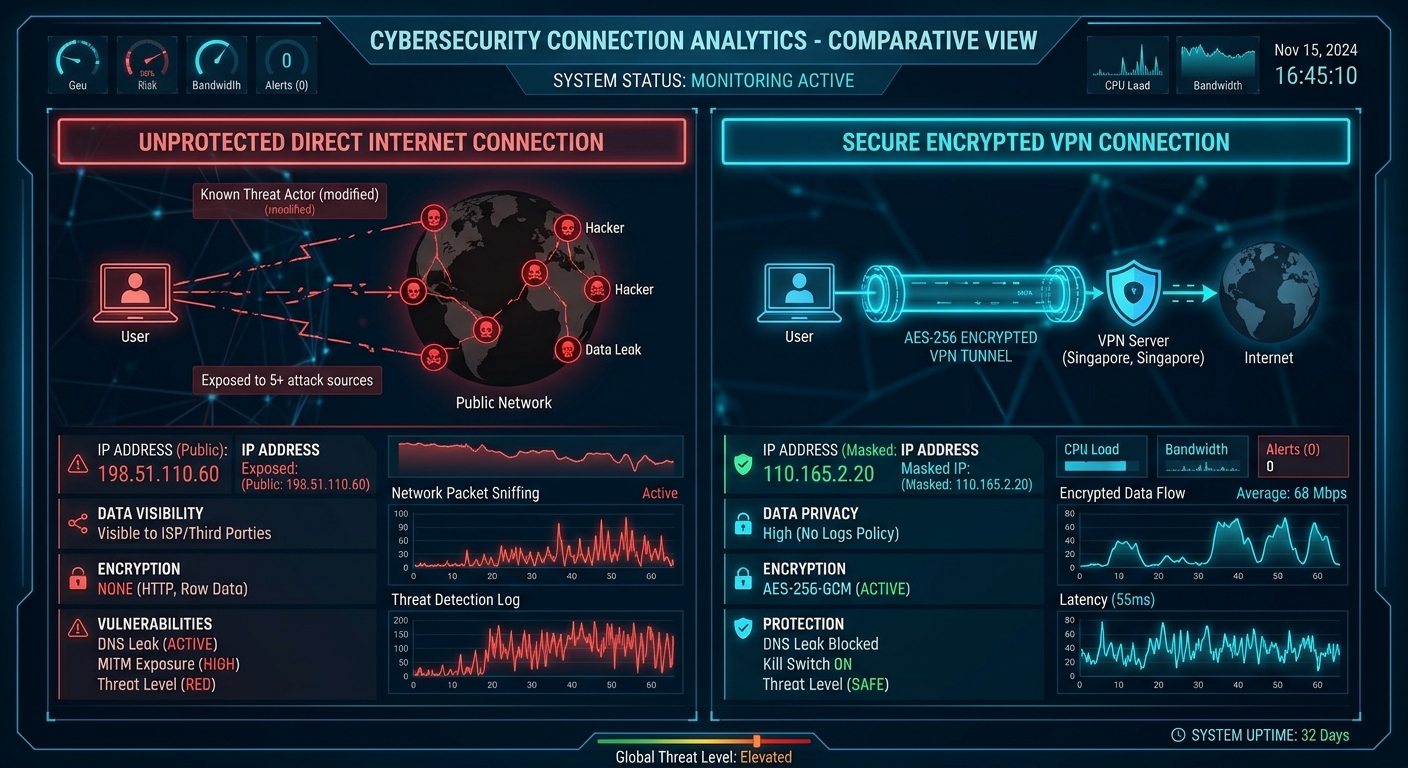
Weryfikacja braku wycieków DNS oraz automatyczny wyłącznik Kill Switch gwarantują, że Twój adres IP nigdy nie zostanie ujawniony.
Trzy kluczowe mechanizmy ochronne NordVPN:
- Ochrona przed wyciekami DNS (DNS Leak Protection): Zapewnia, że wszystkie zapytania o nazwy domen są rozwiązywane za pośrednictwem prywatnych serwerów DNS zintegrowanych wewnątrz zaszyfrowanego tunelu, zapobiegając powrotowi stosu TCP/IP systemu operacyjnego do domyślnych serwerów DNS operatora.
- Blokowanie wycieków WebRTC: WebRTC to technologia wbudowana w nowoczesne przeglądarki do połączeń głosowych i wideo, która może ujawnić Twój prawdziwy lokalny i publiczny adres IP poprzez żądania STUN. Zaawansowane aplikacje i rozszerzenia VPN blokują te żądania.
- Automatyczny Kill Switch (wyłącznik awaryjny): Jeśli połączenie Wi-Fi ulegnie mikroprzerwie lub VPN rozłączy się na ułamek sekundy, system Kill Switch natychmiast zamraża cały ruch internetowy urządzenia, zapobiegając wysłaniu choćby jednego pakietu danych z ujawnionym prawdziwym adresem IP.
5. Ograniczanie dynamicznego profilowania i geolokalizacji
Brokerzy danych (Data Brokers) i platformy reklamowe nie ograniczają się do śledzenia plików cookie; wykorzystują geograficzny adres IP do klasyfikowania Twojej siły nabywczej, kraju zamieszkania oraz nawyków podróżniczych.
Łączenie się za pośrednictwem strategicznie rozmieszczonych serwerów VPN przerywa ciągłość tego profilowania. Okresowa zmiana adresu IP widocznego dla zdalnych serwerów unieważnia zautomatyzowane korelacje, które próbują powiązać Twoje wyszukiwania dotyczące zdrowia, finansów lub zainteresowań osobistych z jedną cyfrową tożsamością.
🏢 Chcesz usunąć swoje dane od zbieraczy informacji?
Połącz aktywną ochronę sieci VPN z formalnymi wnioskami o usunięcie danych (Opt-Out) kierowanymi do brokerów danych działających już w Twoim kraju.
Zobacz katalog brokerów danych według kraju →6. Threat Protection: Więcej niż konwencjonalny VPN
W obecnym ekosystemie szyfrowanie kanału transmisji musi być uzupełnione aktywnymi mechanizmami obronnymi na samym urządzeniu. To właśnie tutaj zintegrowane rozwiązania robią technologiczną różnicę.
Technologia Threat Protection Pro (Ochrona przed zagrożeniami) w NordVPN działa na poziomie systemu, aby sprawdzać i neutralizować zagrożenia bezpieczeństwa bez wpływu na wydajność:
- Bezwarunkowe blokowanie reklam i trackerów: Neutralizuje ładowanie znanych domen telemetrycznych i natrętnych reklam, zanim jeszcze zostaną wyświetlone w przeglądarce.
- Skanowanie pobieranych plików pod kątem złośliwego oprogramowania: Automatycznie bada pobierane pliki wykonywalne, aby blokować pliki zainfekowane programami typu infostealer lub trojanami, zanim uszkodzą system.
- Ochrona przed witrynami phishingowymi: Porównuje żądane adresy URL z aktualizowanymi w czasie rzeczywistym listami złośliwych domen służących do kradzieży poświadczeń bankowych.
🚀 Ochrona 360° z NordVPN Threat Protection
Nie pozwól, aby Twój dostawca Internetu nadal sprzedawał Twoją historię przeglądania, a niezabezpieczone sieci Wi-Fi narażały Twoje konta na ryzyko. W ramach jednej subskrypcji NordVPN chronisz jednocześnie nawet 10 urządzeń (komputer, smartfon, tablet i Smart TV) z 30-dniową gwarancją zwrotu pieniędzy.
Zdobądź NordVPN →Podsumowanie: Twój kompletny protokół cyfrowego bezpieczeństwa
Odzyskanie suwerenności nad własnymi danymi osobowymi wymaga skoordynowanych działań na dwóch uzupełniających się frontach: oczyszczenia przeszłości oraz proaktywnej ochrony przyszłości.
Podczas gdy usuwanie starych, nieużywanych kont oraz wyindeksowanie Twojego nazwiska z Google oczyszcza historyczny ślad pozostawiony w sieci, konsekwentne korzystanie z NordVPN stanowi codzienną tarczę obronną, która gwarantuje, że Twoje przyszłe sesje przeglądania pozostaną prywatne, anonimowe i całkowicie wolne od nieuprawnionego nadzoru.