В глобальном пространстве кибербезопасности утечки корпоративных баз данных достигли промышленных масштабов. Еженедельно интернет-магазины, стриминговые платформы, образовательные учреждения, социальные сети и государственные ведомства становятся жертвами цифровых взломов, в результате которых похищаются огромные объемы конфиденциальной информации. Эти похищенные массивы данных — известные как Data Breaches (утечки данных) — затем продаются на подпольных рынках или выкладываются в открытый доступ в Dark Web.
Настоящая опасность утечки данных не ограничивается только пострадавшим сервисом. Если пользователь повторно использует один и тот же пароль на разных платформах, утечка на небольшом сайте дает злоумышленникам прямой доступ к ключевым аккаунтам, таким как онлайн-банкинг, электронная почта, облачные хранилища и личные профили.
1. Что такое утечка данных (Data Breach) и как она происходит?
Утечка данных происходит, когда посторонние лица обходят системы защиты компании и получают доступ к базам данных с информацией о клиентах и пользователях. К наиболее распространенным векторам атак относятся:
- SQL-инъекции (SQLi) и уязвимости серверов: Ошибки в коде веб-сайта, позволяющие нападающим выполнять запросы непосредственно к базе данных и скачивать целые таблицы.
- Ошибки конфигурации облачных хранилищ: Серверы баз данных или контейнеры (например, Amazon S3 или MongoDB), оставленные в открытом доступе в Интернете без парольной защиты.
- Фишинговые атаки на сотрудников: Кража учетных данных администраторов с помощью социальной инженерии, что открывает прямой доступ к внутренней сети.
- Заражение стилерами (Infostealers): Вредоносные программы (такие как RedLine, Raccoon или Vidar), устанавливаемые на устройства пользователей для извлечения сохраненных паролей из браузеров и отправки их на серверы злоумышленников.
Уязвимость в защите стороннего сервера раскрывает учетные данные, копившиеся годами.
2. Анатомия утечки: Какие данные чаще всего попадают в сеть?
Файлы, циркулирующие в Dark Web, различаются по степени конфиденциальности и типу содержащейся информации:
A. Комболисты (Combolists)
Текстовые файлы в формате логин:пароль или email:пароль. Если компания хранила пароли со слабым шифрованием (например, MD5 или SHA-1 без соли), злоумышленники используют методы подбора (brute-force) для расшифровки оригинальных паролей.
B. Персональные данные (PII)
ФИО, идентификационные номера, даты рождения, физические адреса проживания, номера телефонов и логи IP-адресов.
C. Финансовая информация и платежные данные
История покупок, адреса доставки, частичные номера банковских карт (BIN или последние четыре цифры) и токены платежных сервисов.
3. Механизм атаки: Credential Stuffing
После утечки базы данных киберпреступники не анализируют аккаунты вручную. Они используют автоматизированное программное обеспечение для проведения массовых атак.
4. Инструменты для проверки утечки ваших аккаунтов
Авторитетные платформы кибербезопасности анализируют Dark Web и агрегируют базы утечек, чтобы граждане могли проверить безопасность своих учетных записей:
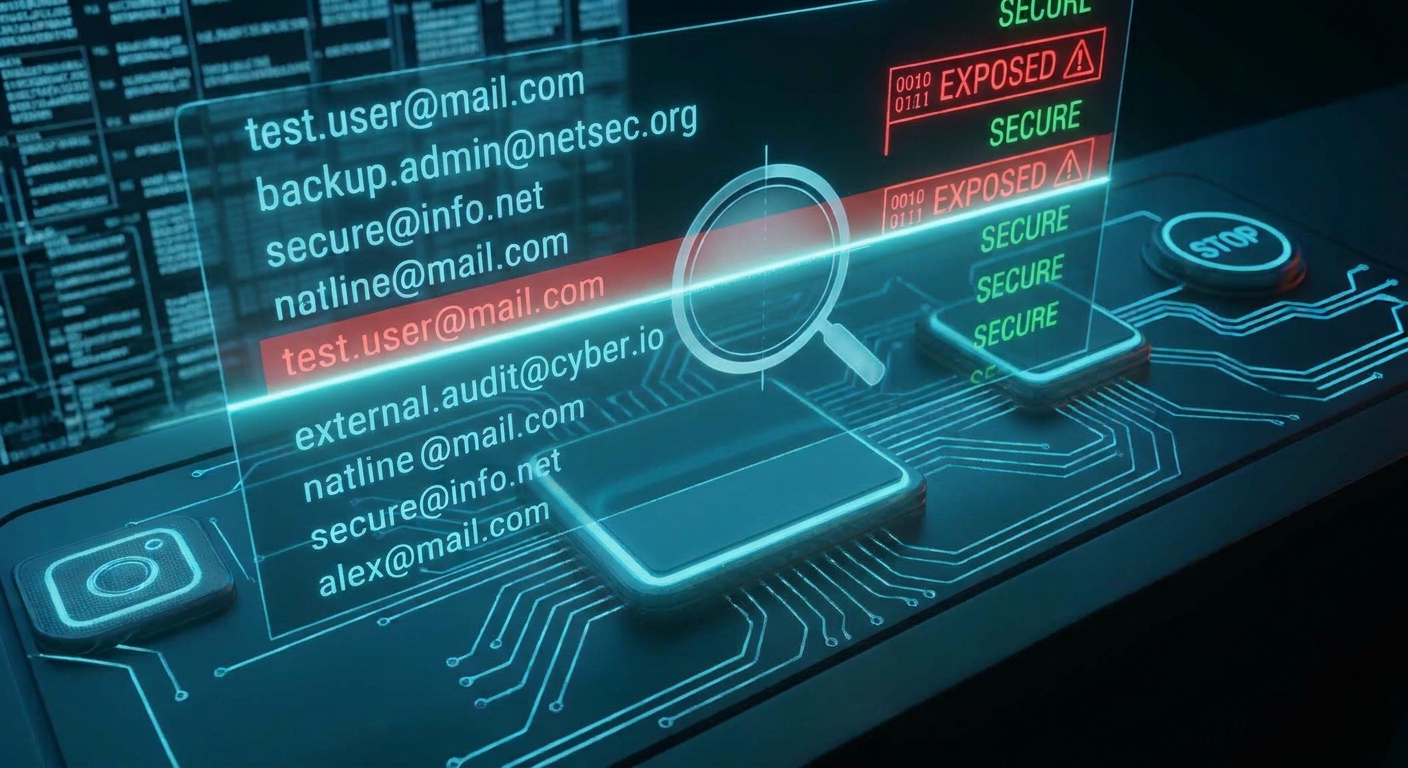
Регулярный аудит вашего e-mail в базах утечек помогает предотвратить захват аккаунта.
1. Have I Been Pwned (HIBP)
Созданный экспертом по безопасности Троем Хантом, этот сервис является международным стандартом. Он позволяет ввести адрес электронной почты и узнать, в каких конкретно утечках он фигурировал и какие именно данные были раскрыты.
2. Встроенный модуль в WipeDigitalTracks
В Модуле 3 WipeDigitalTracks.com (Проверка Утечек Данных и Безопасности) мы упростили этот процесс. При вводе вашего e-mail на нашей платформе система проверяет статус ваших данных и предоставляет подробный отчет о зарегистрированных инцидентах.
5. Протокол реагирования и немедленные действия
Если вы обнаружили, что ваш адрес электронной почты или учетные данные присутствуют в известной утечке, немедленно выполните следующие шаги:
- Срочно смените пароль на пострадавшем сервисе: Обновите пароль на платформе, где произошла утечка.
- Смените пароли на сервисах с аналогичным паролем: Если вы использовали тот же пароль (или его вариацию) для почты, соцсетей или онлайн-банкинга, немедленно смените его на каждом из этих ресурсов.
- Используйте уникальные и случайные пароли: Применяйте надежный менеджер паролей (например, Bitwarden или 1Password) для генерации случайных паролей длиной не менее 16 символов для каждого профиля.
- Включите Двухфакторную Аутентификацию (2FA): Активируйте двухэтапную проверку на всех аккаунтах с помощью приложений-аутентификаторов (TOTP), таких как Google Authenticator или Aegis, избегая подтверждения по СМС из-за риска подмены SIM-карты (SIM-swapping).
- Завершите активные сеансы: Зайдите в настройки безопасности ваших аккаунтов и выполните принудительный выход из всех активных сессий на всех устройствах.
Сочетание менеджера паролей и двухфакторной аутентификации (2FA) делает украденные пароли бесполезными для посторонних.
🔍 Проверьте, утекла ли ваша почта
Воспользуйтесь нашим модулем проверки утечек, чтобы мгновенно узнать, содержится ли ваш аккаунт в публичных базах взломов.
Проверить утечки данных сейчас →🔎 Ищите открытые следы в Google
Узнайте, отображаются ли ваши персональные данные в публичных документах или открытых списках с помощью нашего инструмента Dorks.
Использовать поиск Dorks →6. Превентивные стратегии изоляции личности
Чтобы будущая утечка у стороннего сервиса не поставила под угрозу всю вашу цифровую личность, внедрите следующие меры предосторожности:
- Использование псевдонимов почты (Email Masking): Применяйте сервисы вроде Firefox Relay, SimpleLogin или DuckDuckGo Email Protection для создания алиасов электронной почты при регистрации на новых сайтах. В случае утечки сайта вы сможете отключить алиас в один клик без ущерба для основного ящика.
- Полное удаление аккаунтов: Если вы больше не используете сервис, попавший в утечку, удалите его навсегда с помощью нашего каталога удалений:
🗑️ Перейти к Модулю 1: Руководство по удалению аккаунтов → - Периодический аудит: Запланируйте регулярные проверки с помощью нашего инструмента для своевременного обнаружения новых утечек.
Заключение
Утечки данных — неизбежная реальность современного цифрового мира. Однако, применяя защитную стратегию, основанную на уникальных паролях, двухфакторной аутентификации и регулярном мониторинге, вы сможете эффективно нейтрализовать последствия утечек и сохранить свои личные и финансовые данные в безопасности.