个人网络安全中最薄弱的环节仍然是密码管理中的“人为因素”。在 2026 年,自动化僵尸网络通过人工智能驱动的撞库攻击(Credential Stuffing)和暴力破解,每分钟都在执行数百万次入侵尝试。重复使用密码或仅仅记忆同一密码的简单变体,已不再只是粗心大意,而是导致数字账号沦陷的必然原因。
采用基于零知识(Zero-Knowledge)架构的加密凭证保险库,是将您的银行账户、社交网络和电子邮件与暗网数据泄露隔离开来的唯一有效屏障。在本指南中,我们将深入剖析 NordPass 的技术架构、其前沿的 XChaCha20 加密算法,以及它为何能确立为密码管理领域的终极标准。
1. 撞库攻击与密码重复使用的危险
当某个次要服务或网络论坛遭遇安全漏洞、数据库泄露到互联网上时,网络犯罪分子绝不会仅仅止步于攻击那一个网站。他们会部署自动化脚本,在数百个高优先级平台(Google、PayPal、网上银行及社交媒体)上批量测试完全相同的用户名和密码组合。这种攻击方式被称为撞库攻击(Credential Stuffing)。
如果您在多个网站上使用相同的密码(或可预测的变体),哪怕只是一个小型网站发生一次数据泄露,也会引发连锁反应,危及您的整个数字生态系统。密码管理器通过为每项服务生成独一无二、高度随机且具有最大熵值的密码,无需用户记忆任何一条密码,从而彻底解决这一难题。
2. XChaCha20 加密与零知识(Zero-Knowledge)架构
与依赖 AES-256 标准的传统密码管理器不同,NordPass 采用了密码学原语 XChaCha20。这种流密码(stream cipher)的优势在于其在移动设备上的运行速度显著更快,无需依赖硬件加速,并且对基于缓存时序的侧信道攻击(cache-timing attacks)具有天然的免疫能力。
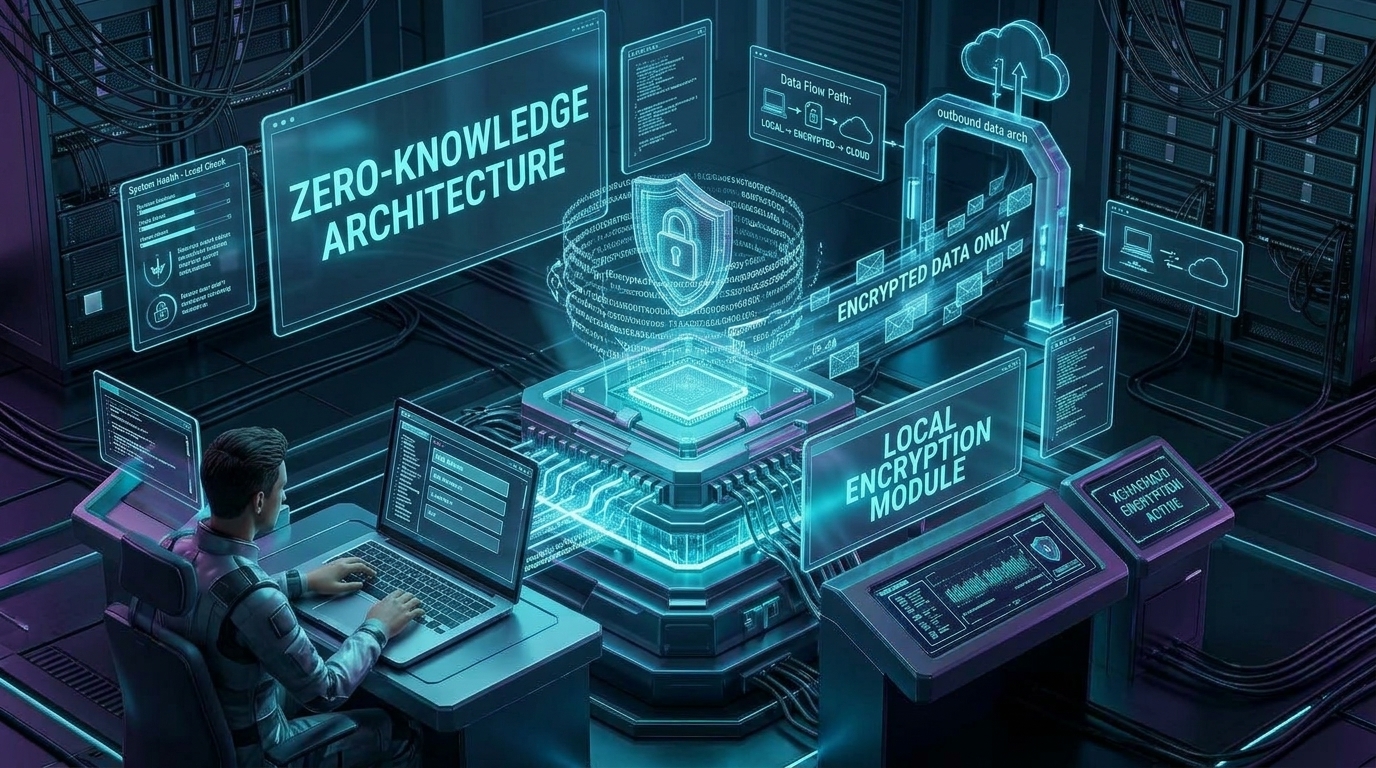
加密和解密操作完全在您的本地设备上独立执行。
核心安全原则:
- 零知识架构(Zero-Knowledge):您的主密码绝不会传输至 NordPass 服务器。在同步加密保险库之前,所有加密运算均在您的设备本地完成。
- 主密钥派生算法(Argon2id):主密钥的派生采用 Argon2id 密码哈希函数,专为抵御利用 GPU 和 ASIC 发起的暴力破解攻击而设计。
- 独立第三方审计(Cure53):NordPass 的架构与源代码已通过严格的外部独立安全审计,充分验证了代码的完整性。
3. 通行密钥(Passkeys)同步:无密码的未来
通行密钥(Passkeys)代表了网络身份验证领域最重大的进化飞跃。它基于 FIDO2 和 WebAuthn 标准,用绑定到设备生物识别技术(FaceID、指纹识别或 Windows Hello)的非对称加密密钥对取代了传统密码。
NordPass 原生支持在 Windows、macOS、Linux、Android 和 iOS 之间同步 Passkeys。这彻底消除了生态系统的绑定限制(lock-in),让您可以在 iPhone 手机上创建通行密钥,并直接在 Windows 或 Linux 电脑上完成即时身份验证。
4. 数据泄露扫描器、邮箱掩码与高级安全工具
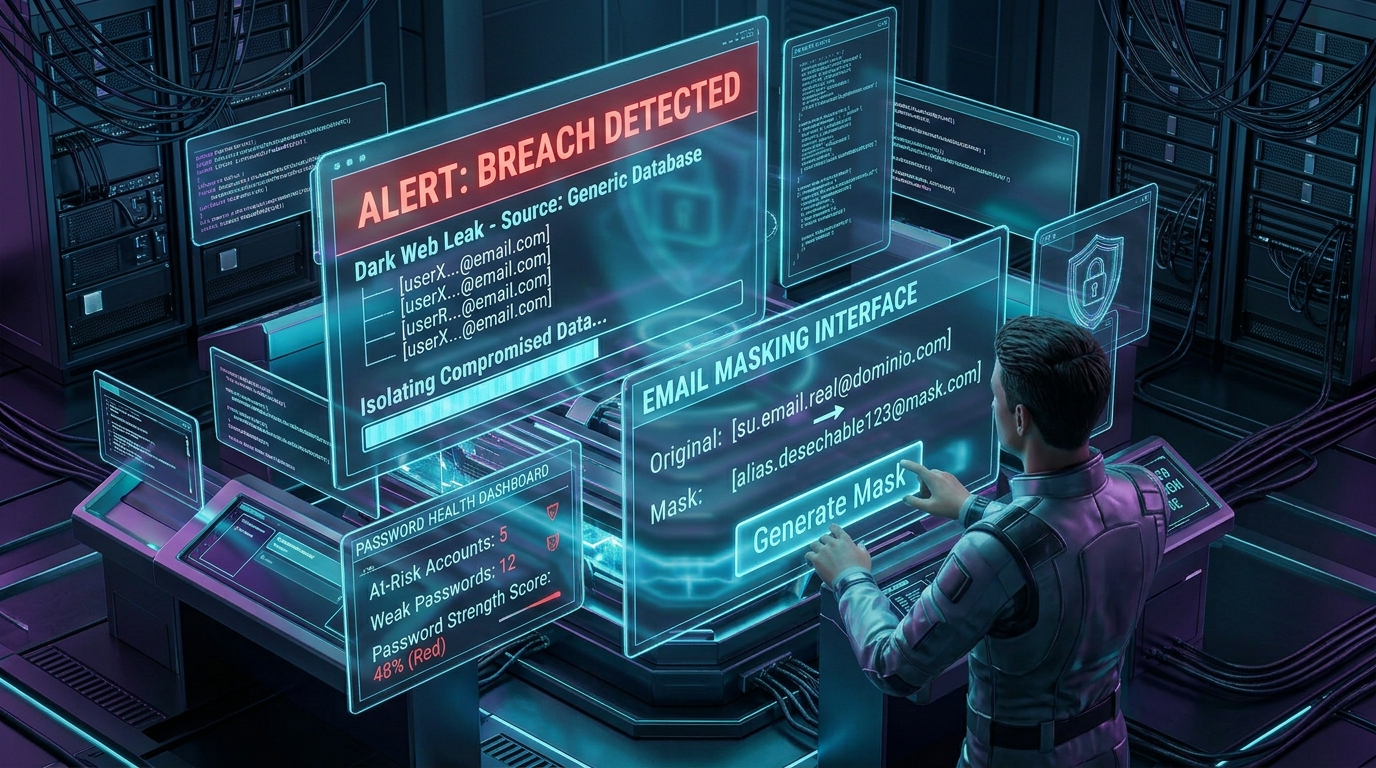
数据泄露扫描器持续监控暗网中的潜在威胁。
现代凭证管理器不应仅仅是一个数字记事本,它还必须具备主动防御和前瞻性监控能力。NordPass 内置了全方位的网络安全工具:
- 数据泄露扫描器(Data Breach Scanner):实时扫描暗网,排查是否存在泄露的电子邮箱或个人敏感数据。
- 邮箱掩码(Email Masking):创建一次性邮箱别名,有效防止垃圾邮件及跨服务追踪。
- 密码健康检查(Password Health):精准识别弱密码、重复使用的密码或已遭泄露的密码。
- 内置 2FA 身份验证器:生成用于双重身份验证的临时 TOTP 动态验证码。
🚀 升级至 NordPass Premium,开启全方位防护
不要等到遭受撞库攻击后才想起保护您的在线身份。订阅 NordPass Premium,即可享受实时泄露扫描、邮箱掩码以及无限跨平台同步,并享有 30 天退款保证。
获取 NordPass →总结:完善您的数字装甲防护协议
保护您的互联网数字足迹需要一套整合的防御策略。使用 NordVPN 等 VPN 工具可以加密您的网络通信并向窥探者隐藏 IP 流量,而 NordPass 则直接守护您通往个人服务与机密数据的入口。
将加密隧道与零知识保险库相结合,便构成了规避商业画像追踪、抵御网络攻击并在 2026 年牢牢掌控个人登录凭证的终极安全协议。