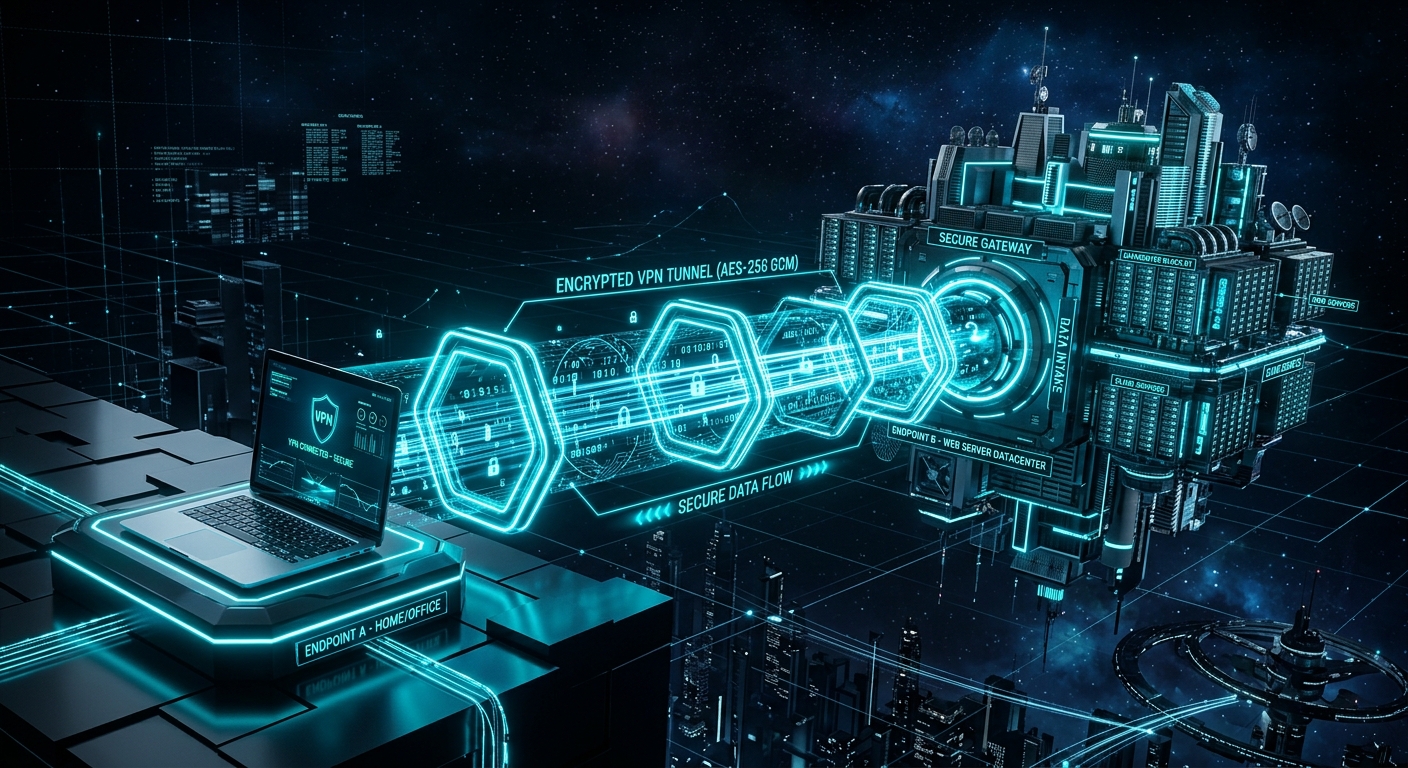
在 2026 年高度互联的数字环境中,全球互联网基础设施已不再仅仅是一个通信渠道,而是演变成了一个实时监控与动态用户画像的庞大架构。每一次 DNS 查询、每一次 TCP/IP 握手、每一个 GPS 坐标以及每一次未受保护的在线交互,都在为庞大的广告变现机制以及商业或政府监控体系提供养料。
即使您删除了社交媒体账号或从搜索引擎中清除了旧数据,只要您的通信没有通过加密隔离通道传输,日常网络连接仍会源源不断地产生遥测数据流。在本高级手册中,我们将详细解析什么是虚拟专用网络(VPN)、其应用密码学基础、绕过数据包检测的能力,以及为何部署 VPN 是保护您身份免受大规模追踪的基石。
1. VPN 的密码学剖析与内部架构
要理解 VPN(Virtual Private Network)的真正作用范围,必须分析传统未受保护的 Web 路由架构与采用对称及非对称加密协议封装的会话之间的差异。
在标准模式下,当您从设备请求加载网页时,数据包会经过一系列中间节点(本地网络路由器、互联网服务提供商即 ISP 的交换节点以及目标 CDN 服务器)。在每一个网络跃点中,您设备的源 IP 地址以及 HTTP/HTTPS 标头都会暴露在监控工具面前。
封装过程与现代加密协议
VPN 通过在隧道内部再建立一条隧道(封装技术)彻底改变了这一范式。原始 IP 数据包会成为一个全新加密数据包的有效载荷(payload),并直接发送至所选的 VPN 服务器。在此过程中,顶级密码学组件发挥着核心作用:
- WireGuard / NordLynx 协议:代表了当前的技术标杆。代码量仅约 4,000 行(相比之下 OpenVPN 超过 100,000 行),借助
ChaCha20对称加密与Poly1305消息认证等先进密码学原语,提供超高速的数据传输体验。 - 军事级加密(AES-256-GCM):在 OpenVPN 和 IKEv2/IPsec 配置中,采用 256 位密钥的 AES 标准可确保即便使用当今的量子超级计算机,也无法在现实可行的时间内通过暴力破解解密数据流。
- Diffie-Hellman 与 ECDHE 密钥交换:确保前向保密(Forward Secrecy)原则。每次会话都会生成唯一的临时密钥;即使攻击者未来成功破解了某个密钥,也无法解密此前的任何浏览会话。
2. 规避互联网提供商(ISP)追踪与 DPI 深度包检测
许多人存在一种误解,认为只要通过 SSL/TLS 连接(网站上的 https:// 锁形图标)浏览网页,就足以在互联网服务提供商(ISP)面前保护隐私。尽管 HTTPS 会加密发送给网站的具体文本内容或密码,但它会将您所连接的域名完全暴露在外。
阻断 IP 追踪并防止 ISP 检测 DNS 请求对于遏制商业画像至关重要。
您的互联网提供商是如何收集您的数据的?
- 未加密的 DNS 查询:除非您强制启用加密 DNS 服务器,否则每次输入网址时,电脑都会向 ISP 的 DNS 服务器询问目标 IP。ISP 会完整记录访问日期、时间及精确域名。
- 服务器名称指示(SNI):在 TLS 握手期间,SNI 字段会在建立网站加密连接之前以明文形式传输目标域名。
- 深度包检测(DPI):高级运营商会利用 DPI 硬件对流量类型(视频流、P2P 下载、视频通话)进行分类,从而限制带宽或将统计聚合数据出售给数据经纪商(Data Brokers)。
当您开启像 NordVPN 这样的高性能 VPN 时,所有流量都会被路由至 VPN 服务器的 IP 地址。您的 ISP 只能看到发往单一 IP 的连续加密字节流。ISP 将彻底丧失了解您访问了哪些网站、使用了哪些服务或下载了哪些文件的能力。
🛡️ 反追踪高级解决方案:NordVPN
NordVPN 在全球 111 个国家/地区部署了超过 6,000 台服务器,从根源上阻断运营商的数据包检测。其专属 NordLynx 协议提供媲美光纤宽带的极速体验,确保您的浏览记录永远不会脱离您的掌控。
获取 NordVPN →3. 公共 Wi-Fi 网络下抵御中间人攻击(MiTM)的关键防护
开放或半公共 Wi-Fi 网络(如机场、酒店、火车站或咖啡馆)对任何智能手机或笔记本电脑用户而言都是运营风险最高的环境。由于客户端之间缺乏隔离,连接在同一网络下的任何网络犯罪分子都可以部署被动和主动嗅探工具。
VPN 就像一条装甲隧道,能够彻底化解公共无线网络中的窃听企图。
VPN 可化解的公共 Wi-Fi 常见攻击向量:
- 中间人攻击(MiTM):攻击者利用 ARP 欺骗技术介入您的设备与路由器之间,将自己的电脑伪装成默认网关以截获您的数据包。
- 恶意双胞胎热点(Evil Twin):创建与场所官方网络名称完全相同的虚假 Wi-Fi 热点。如果您在未开启 VPN 的情况下连接,所有流量都将直接经过攻击者的设备。
- SSL 剥离(加密降级):自动化工具强制您的浏览器将连接从 HTTPS 降级为不安全的 HTTP,使攻击者能够以明文形式读取密码和会话 Cookie。
当您在公共 Wi-Fi 上使用 VPN 时,即便该网络本身是恶意的或已被攻破,攻击者截获的也只会是无法破译的加密数据,从而使任何窃听企图归于无效。
4. 防止 DNS 与 WebRTC 泄露以及终止开关(Kill Switch)
并非所有 VPN 解决方案都能提供同等水平的安全标准。存在缺陷的实现方式可能会出现网络安全领域所谓的泄露(Leaks),即部分信息在用户毫无察觉的情况下绕过保护隧道向外泄漏。
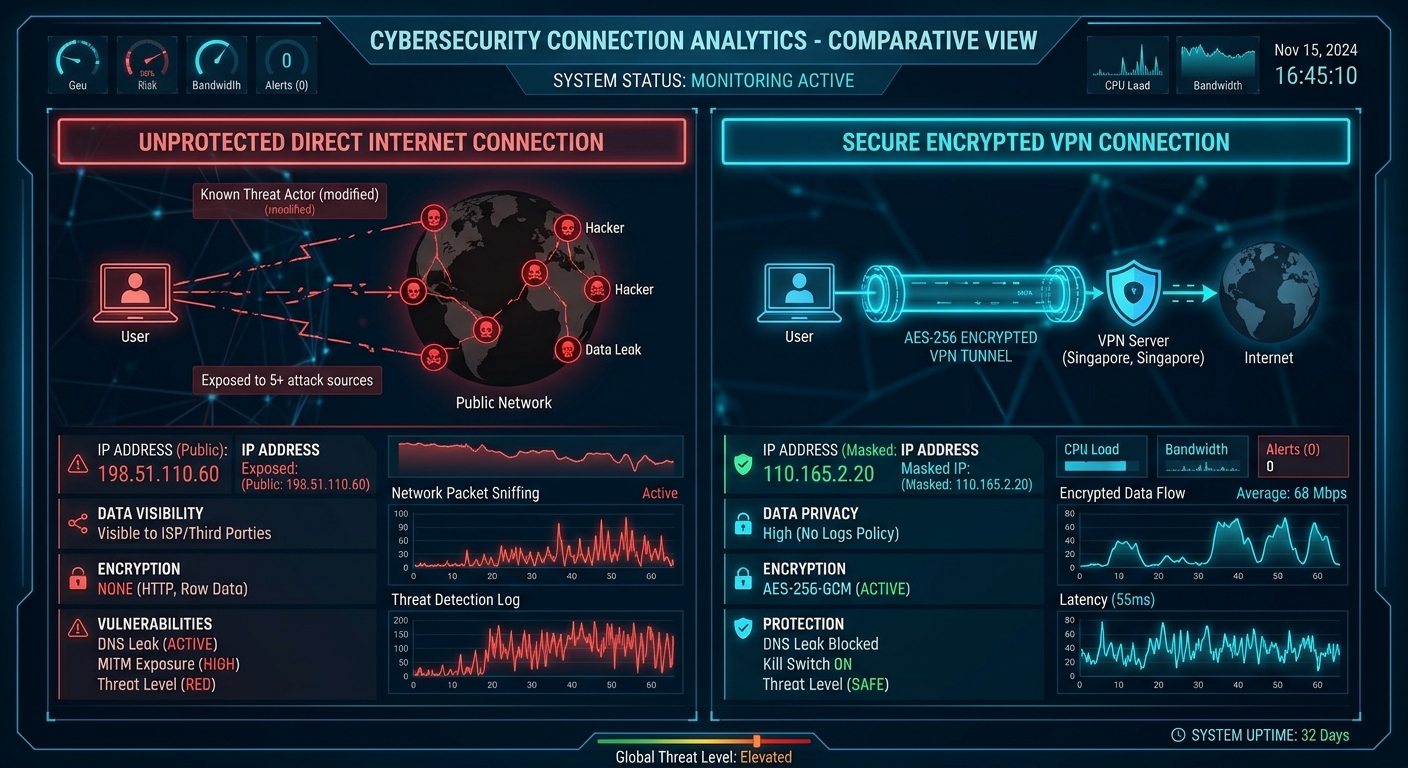
验证无 DNS 泄露并配备自动 Kill Switch 终止开关,可确保您的真实 IP 永不暴露。
NordVPN 的三大核心安全防护机制:
- DNS 泄露防护(DNS Leak Protection):确保所有域名解析请求均通过加密隧道内集成的私有 DNS 服务器处理,防止操作系统的 TCP/IP 协议栈回退使用运营商的默认 DNS。
- WebRTC 泄露阻断:WebRTC 是现代浏览器内置的语音和视频通话技术,可能会通过 STUN 请求暴露您真实的本地及公网 IP 地址。高级 VPN 应用和浏览器扩展可有效拦截此类请求。
- 自动终止开关(Kill Switch):如果 Wi-Fi 连接出现瞬时中断或 VPN 意外断开,Kill Switch 系统会立即冻结设备的全部互联网流量,防止哪怕一个带有真实 IP 的数据包在未受保护的状态下发送出去。
5. 降低动态用户画像追踪与地理位置定位风险
数据经纪商(Data Brokers)和广告平台并不仅仅追踪您的 Cookie;他们还会利用地理位置 IP 地址来评估您的消费能力、居住国家/地区以及出行习惯。
通过分布于战略位置的 VPN 服务器进行连接,能够打破这种持续追踪的连贯性。定期轮换远程服务器所观测到的 IP 地址,即可使那些试图将您的健康、财务或个人兴趣搜索记录关联到同一数字身份的自动化分析模型失效。
6. Threat Protection:超越传统 VPN 的全面防护
在当今的数字生态中,传输通道的加密必须与设备端的主动防御机制相辅相成。这正是集成化安全解决方案展现技术优势的地方。
NordVPN 的 Threat Protection Pro(威胁防护专业版)技术在系统层级运行,在不影响设备性能的前提下检测并清除安全隐患:
- 无条件拦截广告与追踪器:在浏览器渲染之前,直接阻断已知遥测域名和侵入式广告域名的加载。
- 下载文件恶意软件扫描:自动检测下载的可执行文件,在感染信息窃取木马(infostealer)或特洛伊木马的文件破坏系统之前将其拦截。
- 钓鱼网站防护:将请求的 URL 与旨在窃取银行凭证的恶意域名实时黑名单进行比对。
🚀 借助 NordVPN Threat Protection 实现 360° 全方位保护
不要再让互联网提供商继续出售您的浏览历史,也不要让不安全的 Wi-Fi 网络危及您的账号安全。只需订阅一份 NordVPN,即可同时保护多达 10 台设备(电脑、手机、平板和智能电视),并享有 30 天退款保证。
获取 NordVPN →总结:构建您的完整数字防护协议
重掌个人数据的主权需要在两个互补的战线上采取协同行动:清理过去留下的痕迹以及主动守护未来的安全。
删除闲置的旧账号并从 Google 搜索中移除个人姓名索引可以清除历史遗留的数字足迹,而持续使用 NordVPN 则构成了日常防御护盾,确保您未来的每一次网络浏览会话都保持私密、匿名,彻底远离不当监控。